Problema
Sprendimas
Pranešimų apie grėsmes tipai
Priklausomai nuo grėsmės tipo, ESET Windows namų ir mažų biurų produktas gali išvalyti, užblokuoti ar patalpinti į karantiną vieną ar kelis failus, užblokuoti prieigą prie interneto svetainės, pakeisti internetinio bendravimo nustatymus arba nesiimti jokių veiksmų. Norėdami peržiūrėti ankstesnių aptikimų įrašus, view your detections log.
Toliau žiūrėkite skirtingus įspėjimus ir pranešimus iš savo ESET "Windows" produkto namams ar mažiems biurams ir pasiūlymus, kaip imtis tolesnių veiksmų juos pamačius:
Pašalinta grėsmė
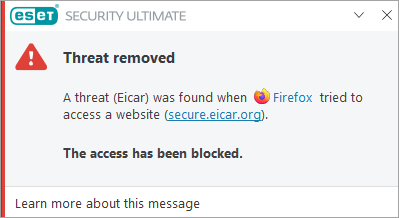
Šio tipo pranešimas rodomas, kai jūsų ESET produktas aptinka kenkėjišką failą ar komunikaciją, galinčią pakenkti jūsų sistemai. Parametre Grėsmė rodomas ap tiktos grėsmės pavadinimas.
Daugeliu atvejų jūsų ESET produktas išvalys, patalpins į karantiną arba užblokuos grėsmes, dėl kurių pateikiamas šio tipo pranešimas. Jei grėsmė nėra išvaloma, ištrinama ar uždaroma į karantiną, tai yra ypatingas atvejis ir reikalauja tolesnių veiksmų.
Rasta potencialiai nepageidaujama programa
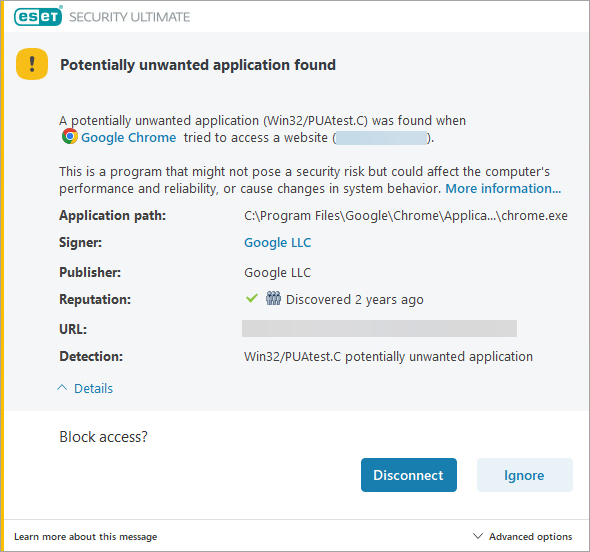
Šio tipo pranešimas rodomas, kai ESET produktas aptinka failą, susijusį su potencialia grėsme. Dažniausiai šio tipo pranešimas rodomas, nes Jūsų sistemoje buvo aptikta potencialiai nepageidaujama programa (PUA). Potencialiai nepageidaujamos programos - tai licencijuota programinė įranga, kurią ESET nustatė dėl to, kad joje yra reklaminių programų, įdiegiamos įrankių juostos ar atliekami kiti veiksmai, kurie gali neigiamai paveikti Jūsų patirtį naudojantis kompiuteriu.
Galite sukonfigūruoti savo ESET produktą taip, kad jis aptiktų arba ignoruotų tokio tipo programas, atsižvelgiant į savo pageidavimus. Norėdami pašalinti visas šio tipo programas, įsitikinkite, kad sukonfigūravote savo ESET produktą aptikti PUA ir tada atlikti skenavimą su griežtu valymu.
Skenavimo metu aptikta grėsmė
Jei Jūsų ESET produktas aptinka grėsmę planinio arba užsakomojo skenavimo metu ir automatiškai neišvalo grėsmės, bus rodomas dialogo langas Rastos grėsmės.
Stulpeliuose Pavadinimas ir Grėsmė bus rodoma grėsmės vieta ir tipas. Naudodamiesi išplečiamaisiais meniu stulpelyje Veiksmai pasirinkite veiksmų, kurių bus imtasi prieš grėsmę, tipą. Spustelėkite Baigti.
Tinklo grėsmė užblokuota: Įtariamas botnetas
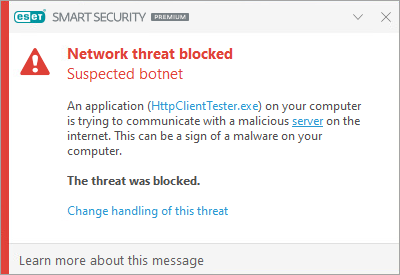
Jei jūsų ESET produktas aptinka įtariamą botnetą, Tinklo grėsmė užblokuota: Bus rodomas dialogo langas Įtariamas botnetas. Galite spustelėti Keisti šios grėsmės tvarkymą, kad pakeistumėte būdą, kaip bus tvarkomas šis aptikimas.
Apsauga nuo botnetų aptinka ir blokuoja bendravimą su kenkėjiškais komandų ir valdymo serveriais, remdamasi tipiniais modeliais, kai kompiuteris yra užkrėstas ir su juo bando bendrauti botas.
Aptiktas galimas išpirkos reikalaujančios programinės įrangos elgesys
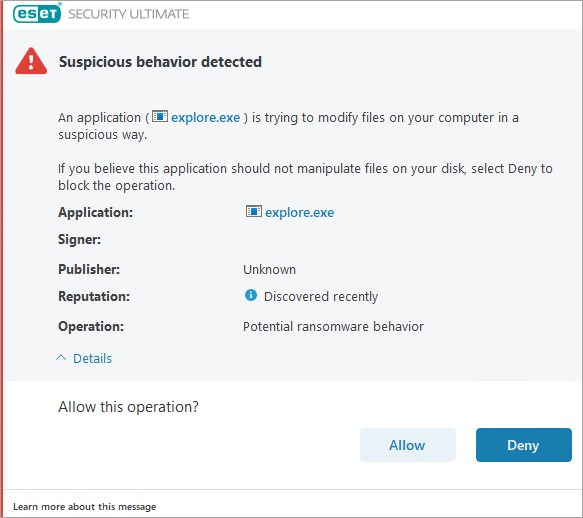
Jei jūsų ESET produktas aptinka išpirkos reikalaujančios programinės įrangos elgesį, bus rodomas dialogo langas Potencialus išpirkos reikalaujančios programinės įrangos elgesys aptiktas. Spustelėkite Leisti arba Neleisti, norėdami leisti arba neleisti atlikti operaciją.
HIPS: Apsauga nuo išpirkos reikalaujančios programinės įrangos yra Host-based Intrusion Prevention System (HIPS) funkcijos dalis. Jei HIPS neveikia, neveikia ir apsauga nuo išpirkos reikalaujančių programų.
Kad HIPS veiktų tinkamai: Apsauga nuo išpirkos reikalaujančių programų turi būti įjungta ESET LiveGrid reputacijos sistema.
Specialūs atvejai
Jei grėsmė nėra išvaloma, ištrinama ar patalpinama į karantiną automatiškai, turite atlikti papildomus veiksmus. Žr. toliau pateiktą specialiųjų atvejų sąrašą:
Užkrėstas failas arba aplankas yra paslėptas
Jei paslėptame faile ar aplanke buvo rasta grėsmė ir failas nebuvo išvalytas, ištrintas ar patalpintas į karantiną automatiškai, atlikite toliau nurodytus veiksmus:
-
Pereikite prie užkrėsto failo ar aplanko.
-
Dešiniuoju pelės klavišu spustelėkite užkrėstą failą ar aplanką ir spustelėkite Ištrinti. Kai bus paprašyta patvirtinti, spustelėkite Taip.
-
Pereikite į darbalaukį, dešiniuoju pelės klavišu spustelėkite Šiukšliadėžė ir spustelėkite Ištuštinti šiukšliadėžę. Kai būsite paraginti, spustelėkite Taip, kad patvirtintumėte.
-
Iš naujo paleiskite kompiuterį ir paleiskite kompiuterio skenavimą.
Užkrėstą failą naudoja kita programa arba jis užrakintas atmintyje
Jei tikrinant sistemą gaunate šį pranešimą, atlikite toliau nurodytus veiksmus:
-
Leiskite baigti nuskaitymą.
-
Iš naujo paleiskite kompiuterį.
-
Paleiskite kitą kompiuterio skenavimą.
skenavimo žurnale įrašai "nepavyksta atidaryti", "atidarymo klaida" arba "archyvas pažeistas"
Sistema "Windows" naudoja ir užrakina tam tikrus failus nuo paleidimo iki išjungimo. Šių ir bet kokių kitų atmintyje veikiančių failų negali naudoti ar keisti kitos programos, įskaitant ESET produktus ar galimą kenkėjišką programinę įrangą.
ESET tikrina šiuos failus paleidimo metu ir dar kartą išjungimo metu, kad įsitikintų, jog jie nėra pažeisti. Daugiau informacijos rasite Skenavimo žurnale esančiuose pranešimuose.
DNS talpyklos užteršimo ataka arba Aptikta ARP talpyklos užteršimo ataka
Šis pranešimas paprastai rodomas dėl konflikto tarp maršrutizatoriaus ir ESET Smart Security Premium asmeninės užkardos.
Grėsmė aptikta pažeistame arba slaptažodžiu apsaugotame archyvo faile
Archyvuose (pvz., .zip arba .rar) keli failai sujungiami į vieną suspaustą failą. ESET produktai nepašalina archyvų, nes archyvo faile, identifikuotame kaip užkrėstas, gali būti švarių ir užkrėstų failų. Jei jūsų ESET produktas aptiko užkrėstą failą archyve, turite dvi galimybes:
- Ištrinti archyvo failą: Nors prarasite archyve esančius švarius failus, bandydami atkurti medžiagą iš užkrėsto archyvo, galite išplatinti infekciją
- Naudokite failų archyvavimo programą (pvz., WinZip, 7zip arba WinRar), kad perkeltumėte atskirus failus iš archyvo (būtinai patikrinkite šiuos failus, kai juos išskleisite iš archyvo)
Virusas aptiktas "Microsoft Outlook Express" .dbx faile
Jei aptikote užkrėstą .dbx failą, atlikite toliau nurodytus veiksmus:
-
Atidarykite
.dbxfailą programoje "Outlook Express". -
Raskite pranešimą su virusu pagal siuntėją, išsiuntimo datą, temą ir t. t.
-
Ištrinkite užkrėstą žinutę (click here for guidelines on submitting samples to ESET).
Kad ateityje Outlook Exchange, gaudamas laiškus iš interneto paslaugų teikėjo, neatsisiųstų viruso, įsitikinkite, kad jūsų ESET produkte yra įjungta el. pašto kliento apsauga:
-
Atidarykite savo ESET Windows produkto pagrindinį programos langą.
-
Paspauskite klavišą F5, kad atidarytumėte Išplėstinę sąranką.
-
Išskleiskite El. pašto kliento integracija → Pašto dėžučių apsauga → Integracijos ir spustelėkite perjungiklį, kad įjungtumėte Integruoti į Microsoft Outlook.
Jūsų kompiuteris buvo užkrėstas prieš įdiegiant ESET produktą
Gali būti, kad jūsų ESET produktas negali pašalinti virusų ir grėsmių, kurios buvo jūsų sistemoje prieš įdiegiant ESET produktą.
Jei manote, kad Jūsų kompiuteris buvo užkrėstas prieš įdiegiant ESET produktą ir vis dar yra užkrėstas, kreipkitės į ESET techninę pagalbą.
Virusas buvo rastas "Java" talpyklos kataloge
Jei virusas aptiktas Java talpyklos kataloge, rekomenduojame išvalyti talpyklą rankiniu būdu.
Ką daryti, jei Java talpyklos kataloge rastas virusas?
Skenavimo žurnale matote "išsaugotus" įrašus
Skenavimo žurnaluose rodomi "išsaugoti" įrašai, jei:
- Jūsų ESET produkto valymo lygis nustatytas į " Nevalyti" (atliekant kompiuterio skenavimą bus aptiktos grėsmės, tačiau nebus imtasi veiksmų joms pašalinti)
- Skenavimas buvo nutrauktas ir nebuvo sėkmingai užbaigtas
- Skenavimo metu interaktyviame lange pasirinkote nevalyti užkrėsto failo
Norėdami išspręsti šią problemą, nustatykite valymo lygį į Visada ištaisyti aptikimą. Daugiau informacijos rasite Advanced scanning options in ESET home and small office products for Windows.
Užkrėsti failai, rasti sistemos tomo informacijoje
Jei sistema sukuria Sistemos atkūrimo failus būdama užkrėsta virusu, o vėliau virusas pašalinamas, užkrėsti failai gali likti aplanke Sistemos tomo informacija. Norėdami išspręsti šią problemą, išvalykite aplanką System Volume Information.
Virusas aptiktas .exe arba .dll faile, archyvuotame naudojant UPX
UPX failai yra panašūs į archyvinius failus, tačiau juose yra failai, naudojami programai paleisti. Įjungę "JavaScript", užkrėstą UPX failą galite peržiūrėti ir ištrinti naudodami "Windows Explorer". Jei jūsų ESET produktas negali išvalyti užkrėsto UPX failo, pateikite failą kaip pavyzdį ESET.


