[KB7977] ESET Firewall uitschakelen op clientapparaten voor probleemoplossing via ESET PROTECT of ESET PROTECT On-Prem

OPMERKING:

Deze pagina is vertaald door een computer. Klik op English onder Languages op deze pagina om de originele tekst weer te geven. Als u iets onduidelijk vindt, neem dan contact op met uw lokale support.

Probleem

  • ESET Firewall opnieuw opstarten op clientapparaten
  • ESET Firewall inschakelen op clientapparaten

Oplossing

Verwante oplossing: Niet-beheerde gebruikers

Required user permissions

This article assumes that you have the appropriate access rights and permissions to perform the tasks below.

If you are unable to perform the tasks below (the option is unavailable), create a second administrator user in ESET PROTECT or ESET PROTECT On-Prem with all access rights.

Het uitschakelen van ESET Firewall kan de beveiligingsrisico's verhogen

Wij raden u aan om de Firewall altijd ingeschakeld te laten, tenzij u specifiek door ESET Technical Support bent geïnstrueerd om deze uit te schakelen. Het uitschakelen van de firewall kan uw systeem blootstellen aan potentiële beveiligingsrisico's.

  1. Open de ESET PROTECT Web Console.

  2. Overzicht beleidslijnen openen.


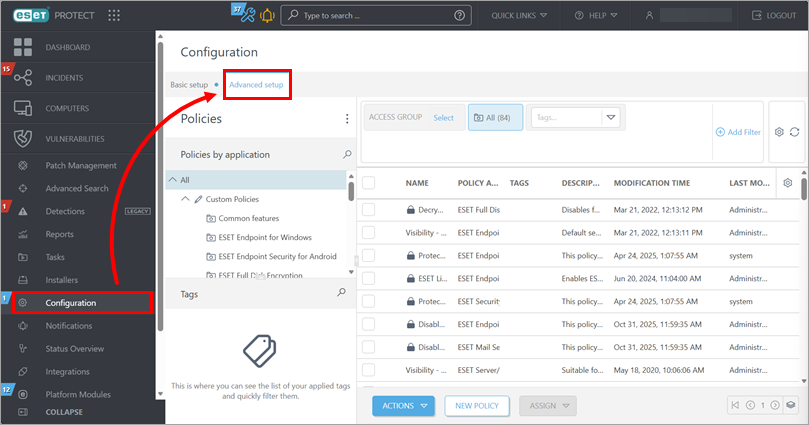
    ESET PROTECT

    Klik op Configuratie → Geavanceerde instelling.

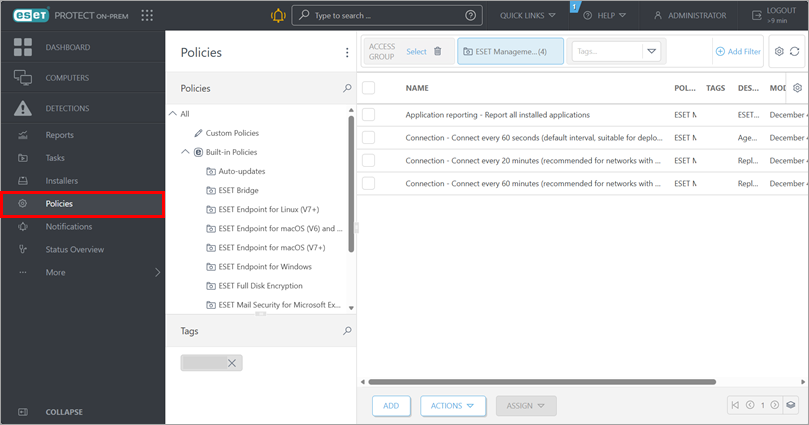
    ESET PROTECT On-Prem

    Klik op Beleid.

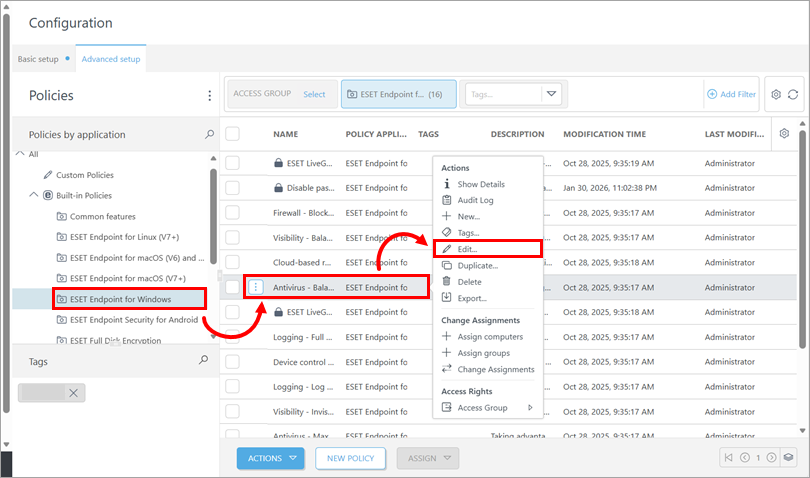
  3. Selecteer het beleid dat wordt toegepast op de apparaten waarop u ESET Firewall wilt uitschakelen: klik onder Beleid op de betreffende beleidscategorie, klik op het beleid en klik op Bewerken.
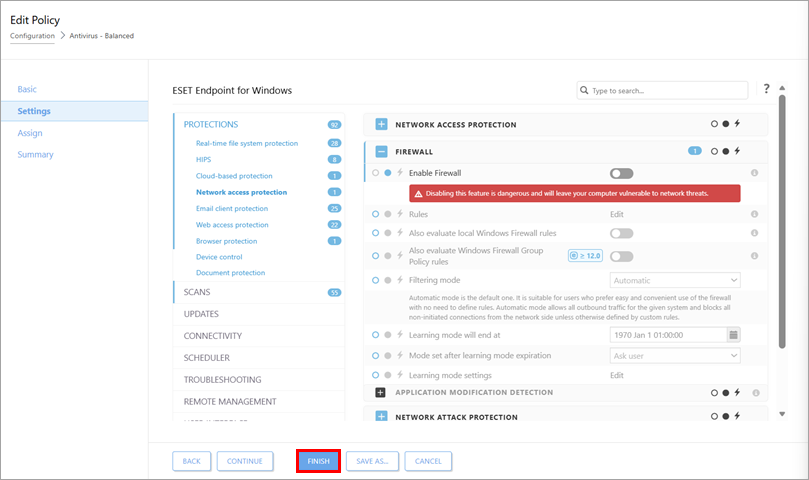
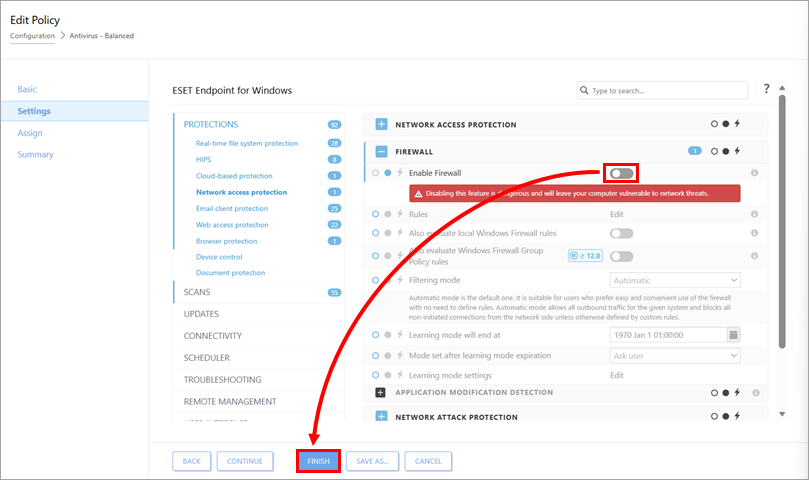
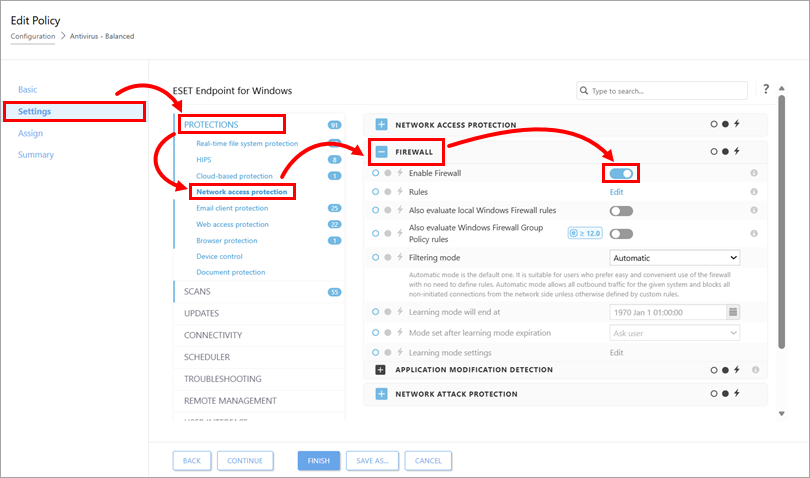
  4. Klik op Instellingen, vouw Beveiligingen uit, klik op Bescherming netwerktoegang, vouw Firewall uit en klik op het schakelaartje naast Firewall inschakelen om deze uit te schakelen.
  5. Klik op Voltooien.

  6. Nadat u klaar bent met het oplossen van problemen, schakelt u ESET Firewall opnieuw in op de clientapparaten: herhaal de bovenstaande stappen om de firewallinstellingen van hetzelfde beleid te openen en klik op het schakelvlak naast Firewall inschakelen om het in te schakelen. Klik op Voltooien.