Problema
- Criar uma tarefa para remover aplicativos potencialmente indesejados (PUAs) da quarentena em um dispositivo cliente e excluí-los de futuras detecções
- Converter a configuração de um aplicativo ESET em uma política
Detalhes
Clique para expandir
Os aplicativos potencialmente indesejados (PUAs) são uma categoria ampla de software cuja intenção não é tão claramente maliciosa quanto a de outros tipos de malware, como vírus ou cavalos de Troia. No entanto, eles podem instalar software adicional indesejado, alterar o comportamento de um dispositivo ou realizar atividades não aprovadas ou esperadas pelo usuário.
Solução
-
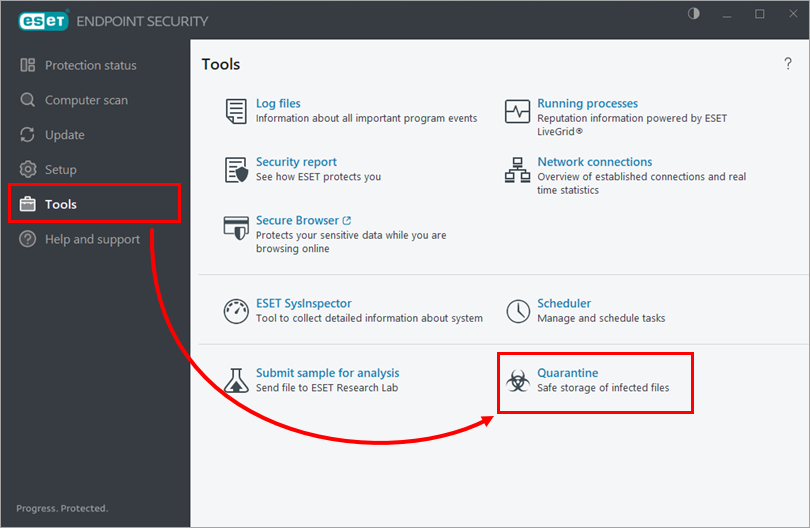
Verifique se o aplicativo potencialmente indesejado (PUA) está em quarentena no dispositivo cliente. Para visualizar os itens em quarentena, abra a janela principal do programa de seu aplicativo ESET endpoint e clique em Ferramentas → Quarentena.
-
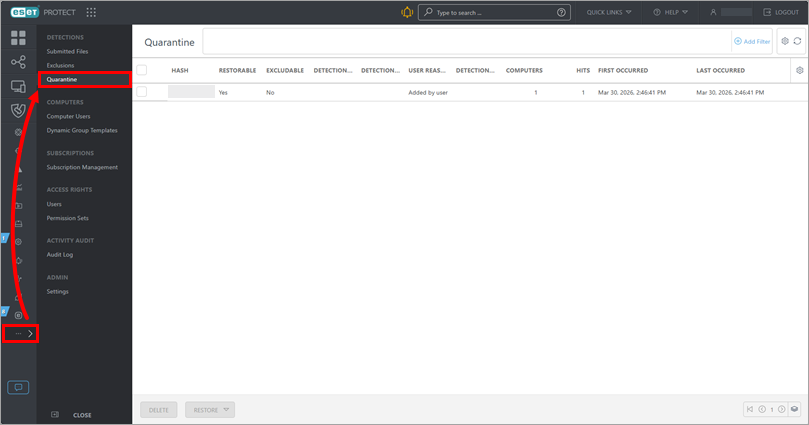
Verifique se o aplicativo potencialmente indesejado (PUA) colocado em quarentena no dispositivo cliente aparece na lista de quarentena do ESET PROTECT. Para exibir a lista, clique em Mais → Quarentena.
-
Comece a criar uma tarefa para remover o aplicativo potencialmente indesejado (PUA) da quarentena e excluí-lo de futuras detecções.
ESET PROTECT
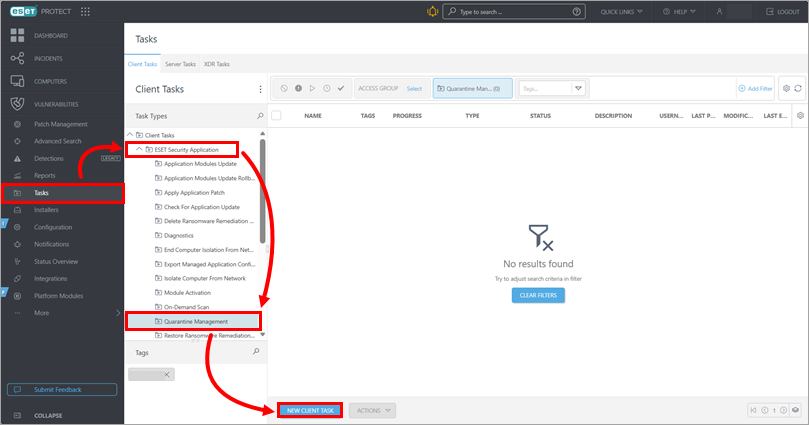
Clique em Tarefas → Aplicativo do ESET Security → Gerenciamento da quarentena → Nova tarefa do cliente.
ESET PROTECT no local
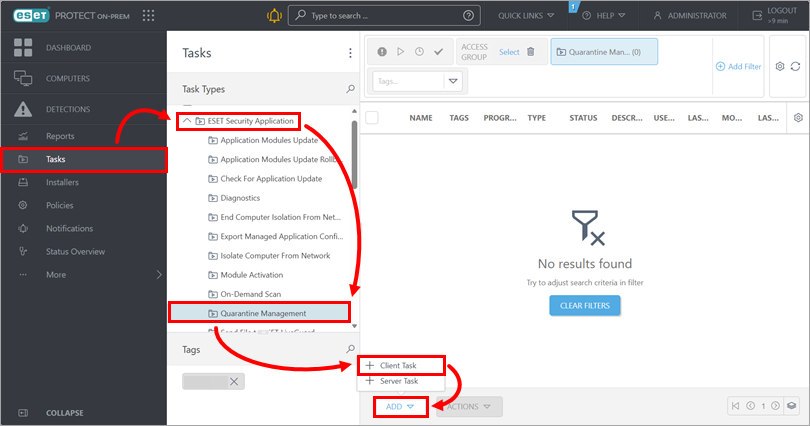
Clique em Tarefas → Aplicativo de segurança da ESET → Gerenciamento de quarentena → Adicionar → Tarefa do cliente.
-
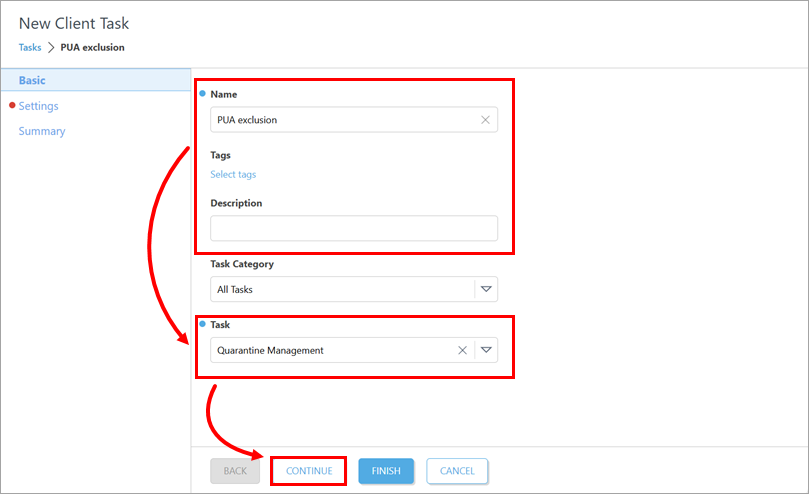
Em Básico, atualize o nome da tarefa e digite a descrição, se necessário. Verifique se Quarantine Management está selecionado no menu suspenso Task (Tarefa ). Clique em Continue.
-
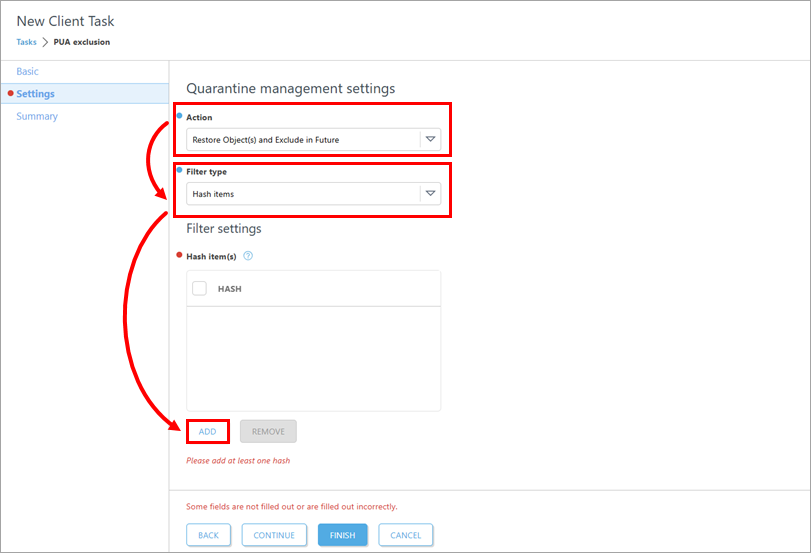
Em Settings (Configurações), no menu suspenso Action (Ação ), selecione Restore Object(s) (Restaurar objeto(s)) e Exclude in Future (Excluir no futuro). Verifique se a opção Itens de hash está selecionada no menu suspenso Tipo de filtro. Abaixo de Hash item(s), clique em Add (Adicionar).
-
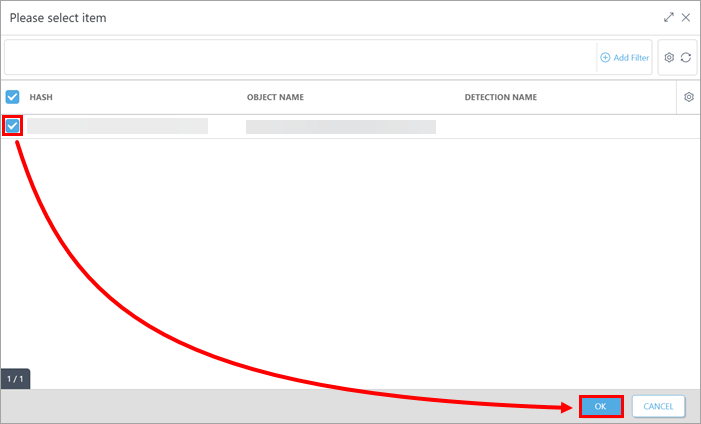
Marque a caixa de seleção ao lado do aplicativo potencialmente indesejado (PUA) para o qual você deseja criar a exclusão de detecção e clique em OK. Você pode selecionar vários itens, se necessário.
-
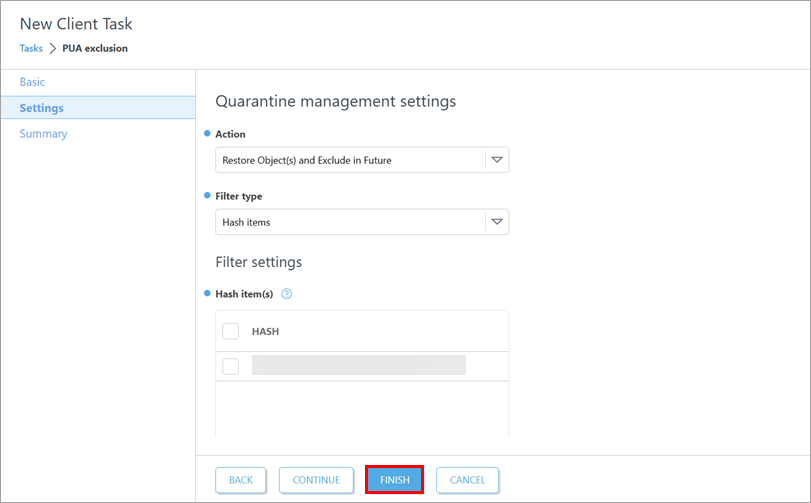
Clique em Finish (Concluir).
-
Crie um acionador para executar a tarefa e selecione os dispositivos de destino-inclua o dispositivo cliente no qual o aplicativo potencialmente indesejado (PUA) está em quarentena.
-
Verifique se a exclusão de detecção do aplicativo potencialmente indesejado (PUA) foi criada no dispositivo cliente: abra a janela principal do programa de seu aplicativo de endpoint da ESET e pressione F5 para abrir a Configuração avançada. Clique em Rastreamentos, clique em Editar ao lado de Exclusões de detecção e verifique a lista Exclusões de detecção.
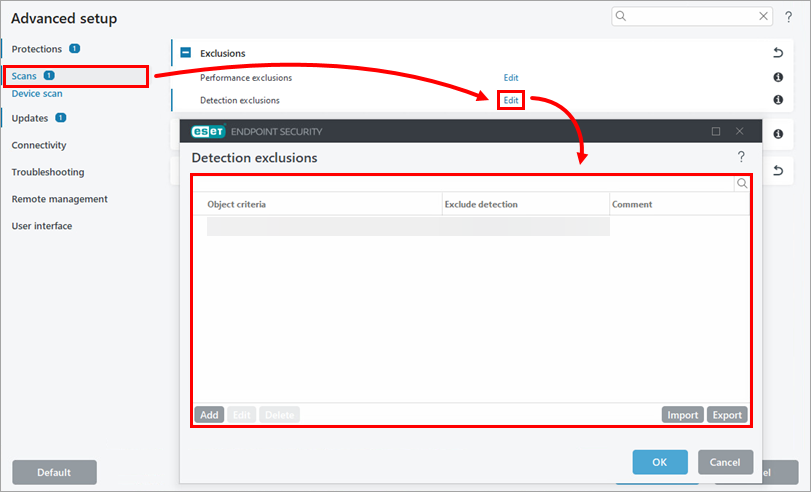
-
Se você deseja aplicar a mesma exclusão de detecção a vários dispositivos clientes, converta a configuração do aplicativo ESET no dispositivo cliente onde você criou a exclusão de detecção em uma política e atribua-o aos dispositivos onde você deseja aplicá-lo.


