Problème
- Vous devez générer un journal à l'aide du collecteur de journaux d'ESET Encryption
Détails
Cliquez pour développer
ESET Encryption Log Collector recueille des informations sur la configuration de la machine et les paramètres de l'utilisateur. Les informations concernant le chiffrement intégral du disque de la machine et les paquets du nuage du serveur sont conservés dans un état chiffré, inaccessible à toute personne extérieure à votre organisation.
À partir de la version 3.3.0.88, les fichiers suivants peuvent apparaître dans le fichier ZIP :
| Nom du fichier | Objet | Présence |
|---|---|---|
| admin_log.txt | Contient des informations recueillies via le composant administratif, l'emplacement des fichiers logiciels, les fichiers clés, les processus actifs, les informations sur les pilotes et les informations sur le disque | Toujours (Admin) |
| blat_log.txt | Contient des informations relatives aux processus de mise à niveau utilisés lors de l'installation et des mises à niveau |
Toujours (Admin) |
| current_dlploy.txt | Contient des informations de journalisation sur les communications dans le nuage au sein d'un environnement géré | Géré |
| dlpcrashdumps.txt | Contient des informations sur tous les composants qui ont généré des vidages de crash | Toujours |
| eediag_log_ _ | Contient des informations recueillies lors de l'exécution dans le contexte utilisateur, y compris l'état actuel du fichier clé et certaines informations système | Toujours |
| evt_application.txt | Contient des entrées récentes dans le journal des événements de l'application de la machine | Toujours |
| evt_crash.txt | Contient un journal de toutes les pannes d'application enregistrées dans le journal des événements d'application | Toujours |
| evt_deslock.txt | Contient des entrées récentes dans le journal des événements du chiffrement des points finaux des machines | Toujours |
| evt_power.txt | Contient un journal des événements liés à l'alimentation, au démarrage, à l'arrêt et aux coupures de courant | Toujours |
| evt_system.txt | Contient des entrées récentes dans le journal des événements du système | Toujours |
| SafeStart.txt | Contient des informations rapportées par le FDE Safe Start, s'il a été utilisé | Toujours |
| Services.txt | Contient des informations sur tous les services actuellement installés | Toujours |
| sysinfo.txt | Contient des informations qui sont normalement renvoyées à un serveur d'entreprise | Toujours |
| system.nfo | Contient une exportation de MSInfo32, un outil d'information système de Microsoft | Toujours (Admin) |
| update_db.xml | Contient des copies cryptées des mises à jour et des réponses lorsqu'il est utilisé dans un environnement géré | Administré |
| x_dlploadr.bin | Contient les métadonnées FDE, où x est la lettre du lecteur sur lequel le fichier a été trouvé | FDE crypté |
| _dlploy.txt | Contient des informations de journalisation sur les communications dans le nuage au sein d'un environnement géré, une pour chaque profil d'utilisateur trouvé | Géré (Admin) |
| _esdirect.txt | Contient des informations de journalisation pour la fonction d'inscription automatique dans un environnement géré, une pour chaque profil d'utilisateur trouvé | Géré (Admin) |
| efde_ais_ | Contient des informations de journalisation pour le service EFDE | EFDE uniquement |
| Statut | Contient des informations relatives au statut actuel de l'EFDE | EFDE uniquement |
Ne pas modifier le contenu du fichier ZIP.
Solution
ESET Encryption Log Collector recueille des informations sur ESET Endpoint Encryption (EEE) et ESET Full Disk Encryption (EFDE) qui ne peuvent pas être obtenues si vous l'exécutez dans un autre contexte utilisateur.
-
Connectez-vous à Windows en tant qu'utilisateur rencontrant le problème.
| Version | Dernière mise à jour | SHA256 Hash |
|---|---|---|
| 3.9 | 09/24/2024 | F90B742EB68F3E77D9E09CE9DA100168A6D564500D2A4CC78E37BED8D4185ED6 |
-
Exécutez ESET Encryption Log Collector.
-
Cliquez sur Suivant.
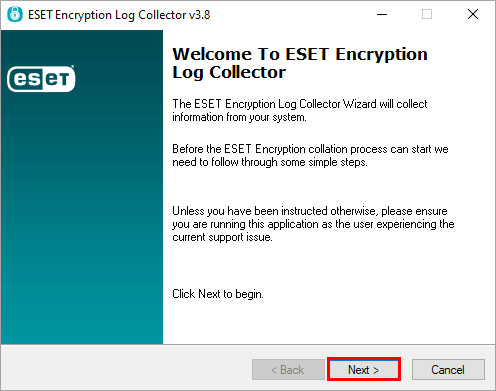
Figure 1-1 -
ESET Encryption Log Collector collecte les informations nécessaires.
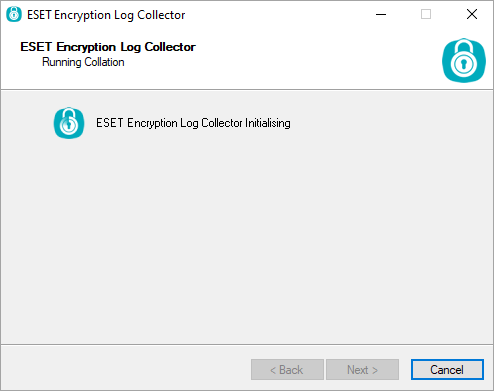
Figure 1-2 -
Pendant la collecte des informations, ESET Encryption Log Collector tente de s'élever pour recueillir des informations supplémentaires.
-
Utilisateurs disposant de droits d'administrateur: Cliquez sur Oui pour accepter l'invite du Contrôle de compte d'utilisateur (UAC).
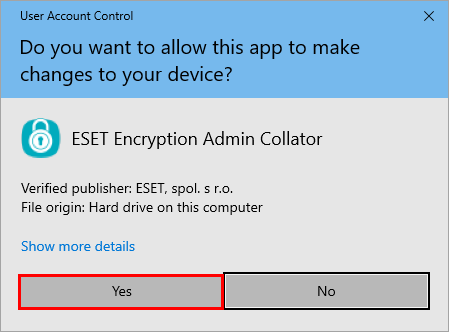
Figure 1-3
-
-
-
Utilisateurs sans droits d'administrateur: Cliquez sur OK et saisissez les informations d'identification de l'administrateur lorsque vous y êtes invité.
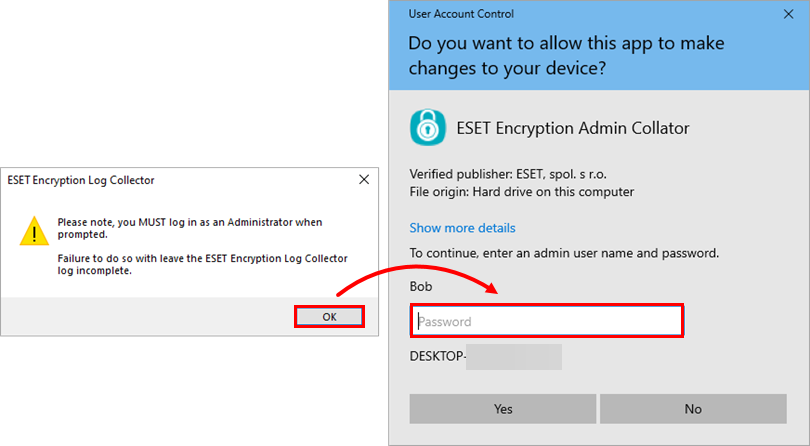
Figure 1-4
-
-
Impossible de s'exécuter avec des droits d'administrateur: Si vous ne parvenez pas à élever ESET Encryption Log Collector, des informations supplémentaires peuvent vous être demandées.
Cliquez sur Non pour ignorer le composant administratif. Si vous avez saisi des informations d'identification incorrectes, cliquez sur Oui et saisissez à nouveau le mot de passe.
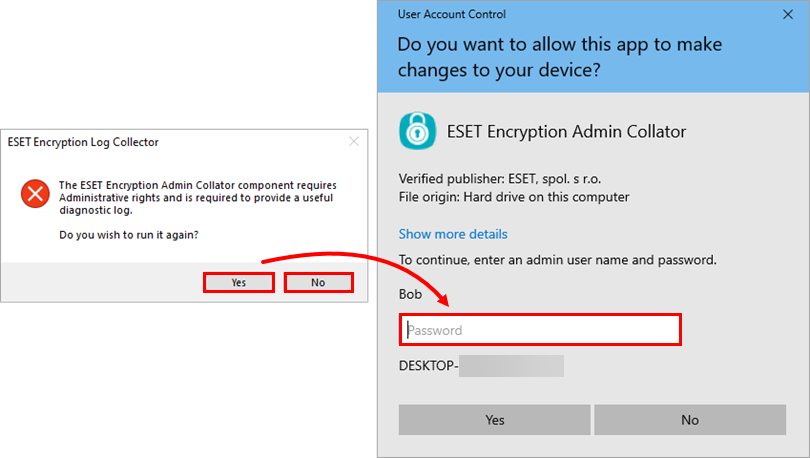
Figure 1-5
-
La fenêtre Diagnostics administratifs d'ESET Encryption s'exécute. ESET Encryption Log Collector recherche des fichiers EEE et EFDE spécifiques dans le système. ESET Encryption Log Collector ne lit pas, ne catalogue pas, n'analyse pas et ne stocke rien concernant les fichiers autres que les fichiers
.dat.les fichiers.datsont lus pour déterminer s'ils correspondent à l'en-tête spécifique. Si les fichiers ne correspondent pas aux spécifications d'ESET Encryption Log Collector, ils sont ignorés.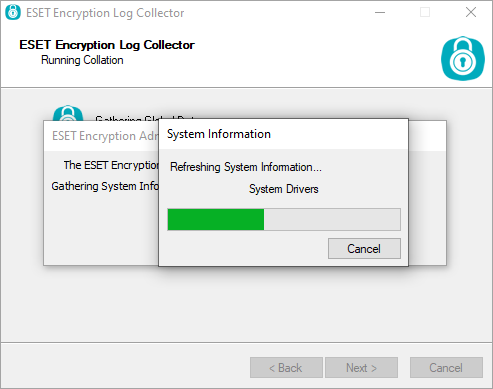
Figure 1-6 -
Une fois l'opération ESET Encryption Log Collector terminée, un fichier
.zipest créé sur le bureau avec un nom de fichier commençant pareediag_logsuivi de l'heure et de la date actuelles au format UTC.
Figure 1-7


