Problem
- Sie müssen ein Protokoll mit dem ESET Encryption Log Collector erstellen
Einzelheiten
Zum Erweitern klicken
ESET Encryption Log Collector sammelt Informationen über die Konfiguration des Rechners und die Einstellungen des Benutzers. Informationen über die Festplattenverschlüsselung des Rechners und die Server-Cloud-Pakete werden in einem verschlüsselten Zustand gehalten, auf den niemand außerhalb Ihres Unternehmens zugreifen kann.
Ab Version 3.3.0.88 und später können die folgenden Dateien in der ZIP-Datei enthalten sein:
| Dateiname | Zweck | Anwesenheit |
|---|---|---|
| admin_log.txt | Enthält Informationen, die über die Verwaltungskomponente gesammelt werden, Speicherorte von Softwaredateien, Schlüsseldateien, aktive Prozesse, Treiberinformationen und Festplatteninformationen | Immer (Admin) |
| blat_log.txt | Enthält Informationen zu den Upgrade-Prozessen, die während der Installation und bei Upgrades verwendet werden |
Immer |
| current_dlploy.txt | Enthält Protokollierungsinformationen über die Cloud-Kommunikation innerhalb einer verwalteten Umgebung | Verwaltet |
| dlpcrashdumps.txt | Enthält Informationen über alle Komponenten, die Crash-Dumps erzeugt haben | Immer |
| eediag_log_ _ | Enthält Informationen, die während der Ausführung im Benutzerkontext gesammelt wurden, einschließlich des aktuellen Status der Schlüsseldatei und einiger Systeminformationen | Immer |
| evt_anwendung.txt | Enthält die jüngsten Einträge im Anwendungsprotokoll des Rechners | Immer |
| evt_crash.txt | Enthält ein Protokoll aller Anwendungsabstürze, die im Anwendungsereignisprotokoll aufgezeichnet wurden | Immer |
| evt_deslock.txt | Enthält die jüngsten Einträge im Ereignisprotokoll für die Maschinenendpunktverschlüsselung | Immer |
| evt_power.txt | Enthält ein Protokoll der Stromversorgungsereignisse, des Hochfahrens, Herunterfahrens und der Stromunterbrechungen | Immer |
| evt_system.txt | Enthält die letzten Einträge im Systemereignisprotokoll | Immer |
| SafeStart.txt | Enthält Informationen, die von FDE Safe Start gemeldet wurden, wenn es verwendet wurde | Immer |
| Dienste.txt | Enthält Informationen über alle derzeit installierten Dienste | Immer |
| sysinfo.txt | Enthält Informationen, die normalerweise an einen Enterprise Server zurückgesendet werden | Immer |
| system.nfo | Enthält einen Export von MSInfo32, einem Microsoft-Systeminformationstool | Immer (Admin) |
| update_db.xml | Enthält verschlüsselte Kopien von Updates und Antworten bei Verwendung in einer verwalteten Umgebung | Verwaltet |
| x_dlploadr.bin | Enthält die FDE-Metadaten, wobei x der Laufwerksbuchstabe ist, auf dem die Datei gefunden wurde | FDE Verschlüsselt |
| _dlploy.txt | Enthält Protokollierungsinformationen über die Cloud-Kommunikation in einer verwalteten Umgebung, eine für jedes gefundene Benutzerprofil | Verwaltet (Admin) |
| _esdirect.txt | Enthält Protokollierungsinformationen für die Funktion zur automatischen Registrierung in einer verwalteten Umgebung, eine für jedes gefundene Benutzerprofil | Verwaltet (Admin) |
| efde_ais_ | Enthält Protokollierungsinformationen für den EFDE-Dienst | Nur EFDE |
| Status | Enthält Informationen in Bezug auf den aktuellen EFDE-Status | Nur EFDE |
Der Inhalt der ZIP-Datei darf nicht verändert werden.
Lösung
Der ESET Encryption Log Collector sammelt Informationen über ESET Endpoint Encryption (EEE) und ESET Full Disk Encryption (EFDE), die nicht verfügbar sind, wenn Sie ihn in einem anderen Benutzerkontext ausführen.
-
Melden Sie sich bei Windows als der Benutzer an, bei dem das Problem auftritt.
| Version | Zuletzt aktualisiert | SHA256-Hash |
|---|---|---|
| 3.9 | 09/24/2024 | F90B742EB68F3E77D9E09CE9DA100168A6D564500D2A4CC78E37BED8D4185ED6 |
-
Starten Sie ESET Encryption Log Collector.
-
Klicken Sie auf Weiter.
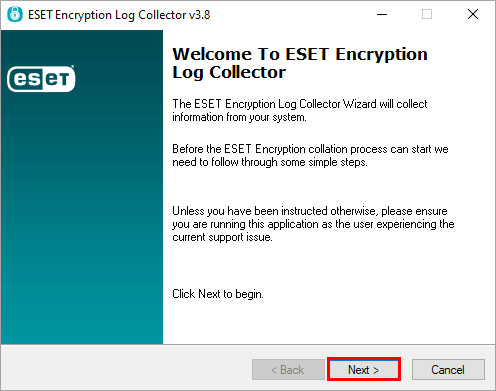
Abbildung 1-1 -
ESET Encryption Log Collector sammelt die erforderlichen Informationen.
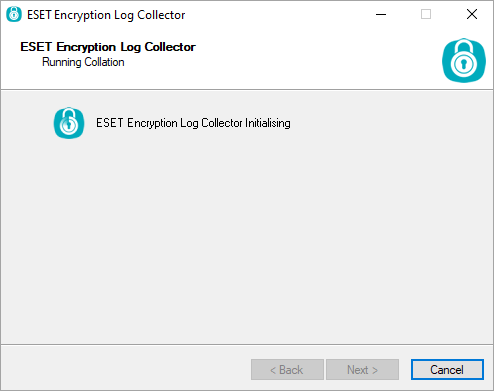
Abbildung 1-2 -
Während des Sammelns von Informationen versucht ESET Encryption Log Collector, sich zu erhöhen, um zusätzliche Informationen zu sammeln.
-
Benutzer mit Administratorrechten: Klicken Sie auf Ja, um die Aufforderung der Benutzerkontensteuerung (UAC) zu akzeptieren.
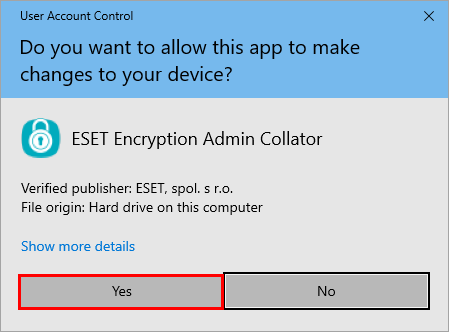
Abbildung 1-3
-
-
-
Benutzer ohne Administratorrechte: Klicken Sie auf OK und geben Sie die Administrator-Anmeldeinformationen ein, wenn Sie dazu aufgefordert werden.
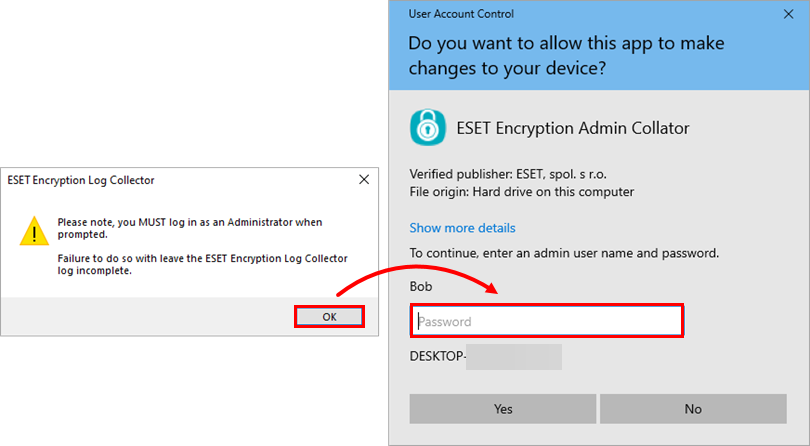
Abbildung 1-4
-
-
Kann nicht mit Administratorrechten ausgeführt werden: Wenn Sie ESET Encryption Log Collector nicht mit Administratorrechten ausführen können, werden möglicherweise zusätzliche Informationen angefordert.
Klicken Sie auf Nein, um die administrative Komponente zu überspringen. Wenn Sie die Anmeldeinformationen falsch eingegeben haben, klicken Sie auf Ja und geben Sie das Kennwort erneut ein.
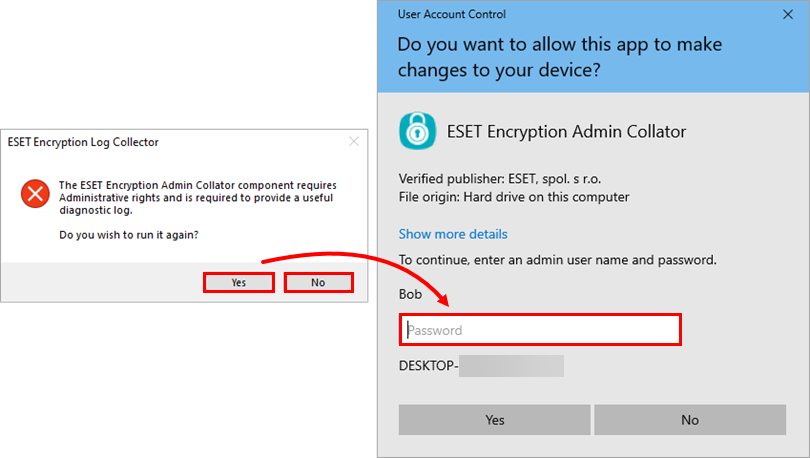
Abbildung 1-5
-
Das Fenster ESET Encryption Admin Diagnostics wird geöffnet. ESET Encryption Log Collector durchsucht das System nach bestimmten EEE- und EFDE-Dateien. ESET Encryption Log Collector liest, katalogisiert, analysiert oder speichert keine anderen Dateien als
.dat-Dateien..dat-Dateienwerden gelesen, um festzustellen, ob sie mit dem spezifischen Header übereinstimmen. Wenn die Dateien nicht mit den Spezifikationen von ESET Encryption Log Collector übereinstimmen, werden sie ignoriert.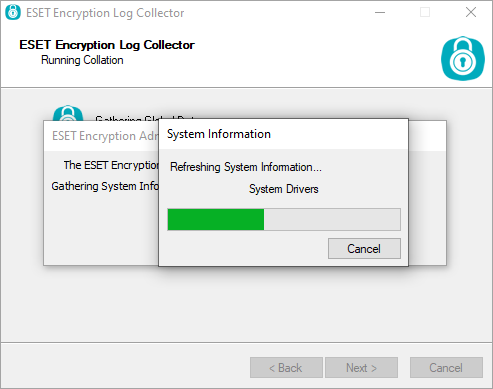
Abbildung 1-6 -
Nach Abschluss des ESET Encryption Log Collector wird eine
.zip-Dateiauf dem Desktop erstellt, deren Dateiname miteediag_logbeginnt, gefolgt von der aktuellen Uhrzeit und dem Datum im UTC-Format.
Abbildung 1-7


