Издание
- Необходимо е да генерирате дневник, като използвате колектора на дневници на ESET Encryption
Подробности
Кликнете, за да разширите
ESET Encryption Log Collector събира информация за конфигурацията на машината и за настройките на потребителя. Информацията относно Full Disk Encryption на машината и облачните пакети на сървъра се съхранява в криптирано състояние, което е недостъпно за никой извън Вашата организация.
От версия 3.3.0.88 и по-късна следните файлове могат да се появят в ZIP файла:
| Име на файла | Предназначение | Присъствие |
|---|---|---|
| admin_log.txt | Съдържа информация, събрана чрез административния компонент, местоположения на софтуерни файлове, ключови файлове, активни процеси, информация за драйвери и информация за дискове | Винаги (Admin) |
| blat_log.txt | Съдържа информация, свързана с процесите на обновяване, използвани по време на инсталирането и обновяването |
Винаги |
| current_dlploy.txt | Съдържа информация от дневника за комуникациите в облака в рамките на управляваната среда | Управлявана |
| dlpcrashdumps.txt | Съдържа информация за всички компоненти, които са генерирали crash dumps | Винаги |
| eediag_log_ _ | Съдържа информация, събрана по време на работа в потребителски контекст, включително текущото състояние на ключовия файл и някои системни данни | Винаги |
| evt_application.txt | Съдържа последните записи в дневника на събитията на машините Application | Винаги |
| evt_crash.txt | Съдържа дневник на всички сривове на приложения, записани в дневника на събитията на приложението | Винаги |
| evt_deslock.txt | Съдържа последните записи в дневника на събитията на машините Endpoint Encryption | Винаги |
| evt_power.txt | Съдържа дневник на събитията, свързани с електрозахранването, стартирането, изключването и прекъсванията на захранването | Винаги |
| evt_system.txt | Съдържа последните записи в дневника на системните събития | Винаги |
| SafeStart.txt | Съдържа информация, докладвана от FDE Safe Start, ако е била използвана | Винаги |
| Services.txt | Съдържа информация за всички инсталирани в момента услуги | Винаги |
| sysinfo.txt | Съдържа информация, която обикновено се изпраща обратно към Enterprise Server | Винаги |
| system.nfo | Съдържа експорт от MSInfo32, инструмент за системна информация на Microsoft | Винаги (администратор) |
| update_db.xml | Съдържа криптирани копия на актуализациите и отговорите, когато се използва в управлявана среда | Управлявана |
| x_dlploadr.bin | Съдържа метаданни за FDE, където x ще бъде буквата на устройството, на което е намерен файлът | Криптиран FDE |
| _dlploy.txt | Съдържа информация за регистриране на комуникациите в облака в рамките на управляваната среда, по една за всеки намерен потребителски профил | Управлявана (администратор) |
| _esdirect.txt | Съдържа информация за регистриране на функцията за автоматично записване в управлявана среда, по една за всеки намерен потребителски профил | Управлявана (Admin) |
| efde_ais_ | Съдържа информация за регистриране на услугата EFDE | Само за EFDE |
| Статус | Съдържа информация във връзка с текущото състояние на EFDE | Само EFDE |
Не променяйте съдържанието на ZIP файла.
Решение
ESET Encryption Log Collector събира информация за ESET Endpoint Encryption (EEE) и ESET Full Disk Encryption (EFDE), която не може да бъде получена, ако го стартирате в друг потребителски контекст.
-
Влезте в Windows като потребителя, който изпитва проблема.
| Версия | Последна актуализация | SHA256 Hash |
|---|---|---|
| 3.9 | 09/24/2024 | F90B742EB68F3E77D9E09CE9DA100168A6D564500D2A4CC78E37BED8D4185ED6 |
-
Стартирайте ESET Encryption Log Collector.
-
Щракнете върху Next (Напред).
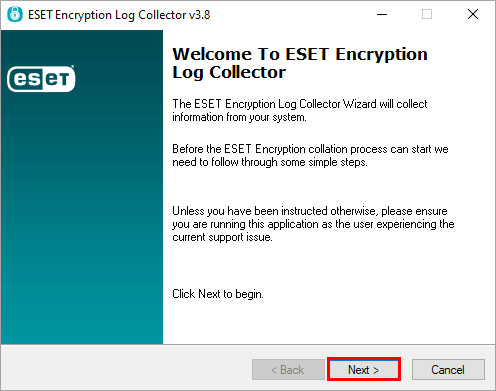
Фигура 1-1 -
ESET Encryption Log Collector ще събере необходимата информация.
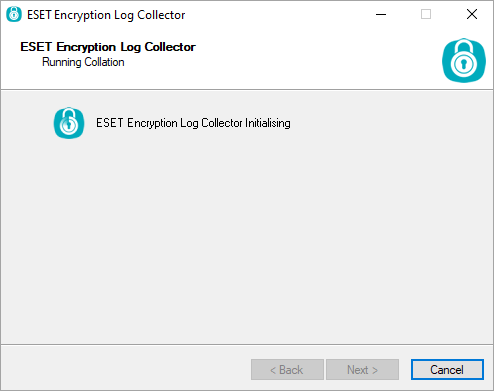
Фигура 1-2 -
Докато събира информация, ESET Encryption Log Collector ще се опита да се издигне, за да събере допълнителна информация.
-
Потребители с права на администратор: Щракнете върху Да, за да приемете подканата за Контрол на потребителските акаунти (UAC).
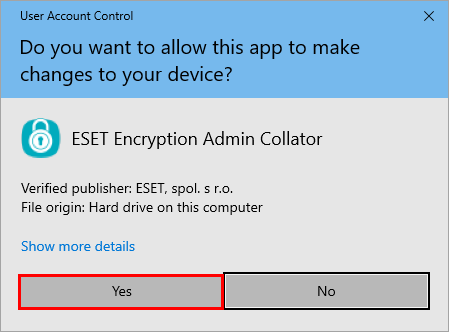
Фигура 1-3
-
-
-
Потребители без права на администратор: Щракнете върху ОК и въведете данните на администратора, когато бъдете подканени.
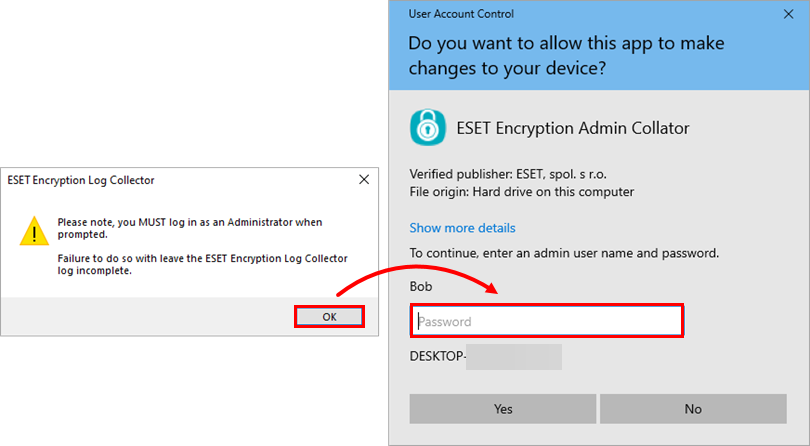
Фигура 1-4
-
-
Не може да се стартира с права на администратор: Ако не можете да повишите правата на ESET Encryption Log Collector, може да бъде поискана допълнителна информация.
Щракнете върху Не, за да пропуснете Административния компонент. Ако сте въвели неправилно идентификационните данни, щракнете върху Да и въведете паролата отново.
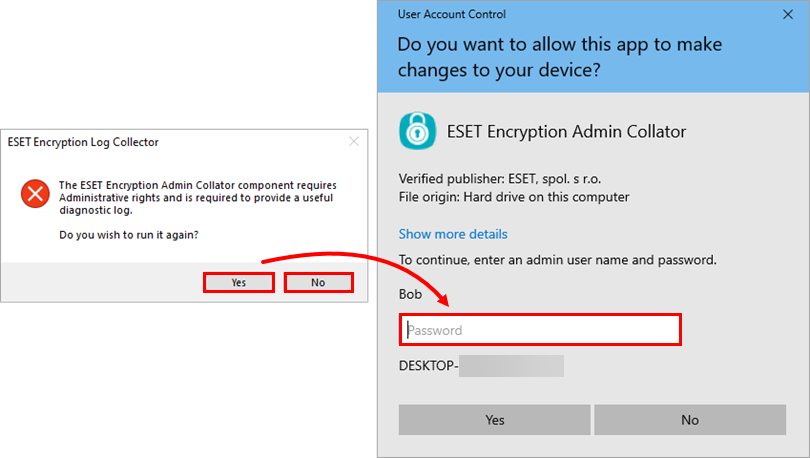
Фигура 1-5
-
Ще се стартира прозорецът на ESET Encryption Admin Diagnostics. ESET Encryption Log Collector претърсва системата за специфични EEE и EFDE файлове. ESET Encryption Log Collector не чете, не каталогизира, не анализира и не съхранява нищо, свързано с файлове, различни от
.datфайловете. файловете с разширение.datще бъдат прочетени, за да се определи дали съответстват на специфичното заглавие. Ако файловете не съответстват на спецификациите на ESET Encryption Log Collector, те се игнорират.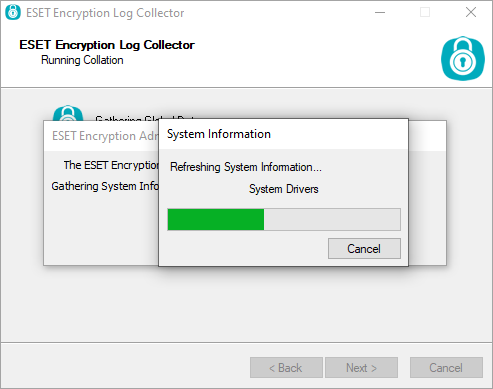
Фигура 1-6 -
След приключване на работата на ESET Encryption Log Collector на работния плот ще бъде създаден
.zipфайл с име, започващо сeediag_log, последвано от текущия час и дата в UTC формат.
Фигура 1-7


