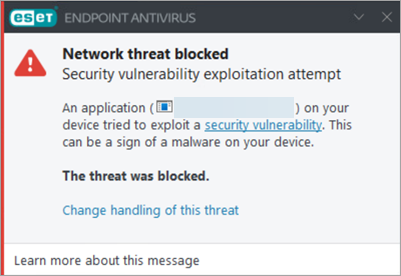
Problēma
- Tīkla uzbrukumu aizsardzība ESET lietojumprogrammās bloķē uzbrukumu mēģinājumus
Sīkāka informācija
Noklikšķiniet, lai paplašinātu
2021. gada 10. decembrī ESET sāka pētīt Log4j 2 utilītas ievainojamību (CVE-2021-44228). Šī ievainojamība var ļaut uzbrucējam attālināti izpildīt kodu.
Lai iegūtu vairāk informācijas par šo ievainojamību, izlasiet WeLiveSecurity rakstu.
- Rīcība: izpildiet norādījumus, kas sniegti WeLiveSecurity rakstā „Log4Shell ievainojamība: kas mums līdz šim ir zināms”.
- ESET Secure Authentication On-Prem lietotājiem: Veiciet atjauninājumu uz ESA On-Prem versiju 3.0.40 vai jaunāku, vai manuāli atjauniniet savu Elasticsearch instanci.
- ESET Inspect lietotājiem: Pievienojiet atklāšanas noteikumus ESET Inspect, lai atklātu Log4j 2.
Risinājums
ESET lietojumprogrammu funkcija „Tīkla uzbrukumu aizsardzība” bloķē uzbrukumu mēģinājumus
Sākot ar 2021. gada 11. decembri, ESET drošības lietojumprogrammās Windows operētājsistēmai tika atjaunināta tīkla uzbrukumu aizsardzības funkcija, lai atklātu šīs ievainojamības izmantošanu. ESET bloķē uzbrukumu mēģinājumus no plkst. 14:24 CET tajā pašā dienā.
Šādas ESET lietojumprogrammas spēj atklāt un bloķēt potenciālus uzbrukumus jūsu sistēmai vai tīklam:
- Lietojumprogrammas uzņēmumiem: ESET Endpoint Antivirus, ESET Endpoint Security un visas ESET Server Security lietojumprogrammas.
- Lietojumprogrammas mājsaimniecībām un maziem birojiem: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate un ESET Small Business Security.