Probléma
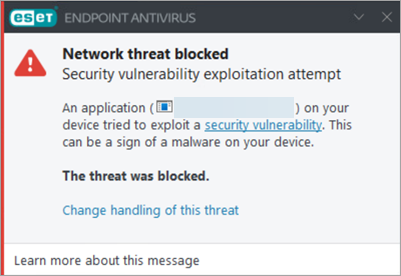
- Az ESET alkalmazások hálózati támadás elleni védelme blokkolja a támadási kísérleteket
Részletek
Kattintson a kibontáshoz
2021. december 10-én az ESET megkezdte a Log4j 2 segédprogramban található sebezhetőség (CVE-2021-44228) vizsgálatát. Ez a sebezhetőség lehetővé teheti a támadók számára, hogy távolról kódot futtassanak.
A sebezhetőségről további információkat a WeLiveSecurity cikkében talál.
- Megelőző intézkedések: Kövesse a WeLiveSecurity cikkben szereplő utasításokat : Log4Shell sebezhetőség: Amit eddig tudunk.
- ESET Secure Authentication On-Prem felhasználók: Frissítsen az ESA On-Prem 3.0.40-es vagy újabb verziójára, vagy frissítse manuálisan az Elasticsearch-példányát.
- ESET Inspect felhasználók: Adjon hozzá észlelési szabályokat az ESET Inspectben a Log4j 2 észleléséhez.
Megoldás
Az ESET-alkalmazások hálózati támadás elleni védelme blokkolja a támadási kísérleteket
2021. december 11-től a Windows-ra készült ESET biztonsági alkalmazások Hálózati támadás elleni védelem funkciója frissült, hogy felismerje a sebezhetőséget kihasználó támadásokat. Az ESET ugyanazon a napon 14:24 CET-től blokkolja a támadási kísérleteket.
A következő ESET-alkalmazások képesek felismerni és blokkolni a rendszerét vagy hálózatát érő potenciális támadásokat:
- Vállalati alkalmazások: ESET Endpoint Antivirus, ESET Endpoint Security és az összes ESET Server Security alkalmazás.
- Otthoni és kisvállalati alkalmazások: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate és ESET Small Business Security.