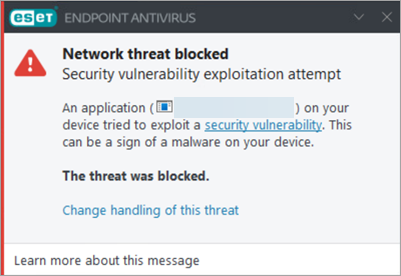
Problem
- Der Schutz vor Netzwerkangriffen in ESET-Anwendungen blockiert Angriffsversuche
Details
Zum Erweitern hier klicken
Am 10. Dezember 2021 begann ESET mit der Untersuchung einer Sicherheitslücke im Log4j 2-Dienstprogramm (CVE-2021-44228). Diese Sicherheitslücke könnte es einem Angreifer ermöglichen, Code aus der Ferne auszuführen.
Weitere Informationen zu dieser Sicherheitslücke finden Sie im Artikel von WeLiveSecurity.
- Maßnahmen zur Risikominderung: Befolgen Sie die Anweisungen im WeLiveSecurity-Artikel „Log4Shell-Sicherheitslücke: Was wir bisher wissen“.
- Benutzer von ESET Secure Authentication On-Prem: Führen Sie ein Upgrade auf ESA On-Prem Version 3.0.40 oder höher durch oder aktualisieren Sie Ihre Elasticsearch-Instanz manuell.
- ESET Inspect-Benutzer: Fügen Sie in ESET Inspect Erkennungsregeln hinzu, um Log4j 2 zu erkennen.
Lösung
Der Schutz vor Netzwerkangriffen in ESET-Anwendungen blockiert Angriffsversuche
Am 11. Dezember 2021 wurde die Funktion „Network Attack Protection“ in den ESET-Sicherheitsanwendungen für Windows aktualisiert, um Exploits der Sicherheitslücke zu erkennen. ESET blockiert seit 14:24 Uhr MEZ desselben Tages Angriffsversuche.
Die folgenden ESET-Anwendungen sind in der Lage, einen potenziellen Angriff auf Ihr System oder Ihr Netzwerk zu erkennen und zu blockieren:
- Anwendungen für Unternehmen: ESET Endpoint Antivirus, ESET Endpoint Security und alle ESET Server Security-Anwendungen.
- Anwendungen für Privatanwender und kleine Büros: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate und ESET Small Business Security.