Utgåva
Mer information
Klicka för att expandera
Den 10 december 2021 började ESET undersöka en sårbarhet i Log4j 2-verktyget(CVE-2021-44228). Denna sårbarhet kan göra det möjligt för en angripare att köra kod på distans.
För mer information om sårbarheten, läs vår WeLiveSecurity-artikel.
- Åtgärder föratt minska sårbarheten: Följ instruktionerna i WeLiveSecurity-artikeln Log4Shell vulnerability: Vad vi vet så här långt.
- ESET Secure Authentication On-Prem (ESA)-användare: Uppgradera till ESA On-Prem version 3.0.40 eller senare eller uppdatera din Elasticsearch-instans manuellt.
- ESET Inspect-användare: Lägg till detekteringsregler i ESET Inspect för att upptäcka Log4j 2.
Lösning
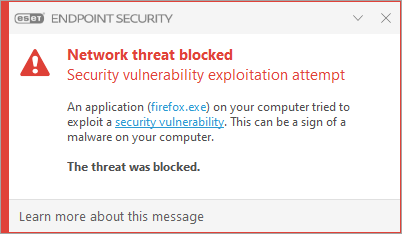
Network Attack Protection i ESET-program blockerar försök till attacker
Från och med den 11 december 2021 uppdaterades funktionen Network Attack Protection i ESET:s säkerhetsapplikationer för Windows för att upptäcka utnyttjande av sårbarheten. ESET har blockerat försök till attacker från kl. 14.24 CET samma dag.
Följande ESET-program kan upptäcka och blockera en potentiell attack mot ditt system eller nätverk:
- Applikationer för företag: ESET Endpoint Antivirus, ESET Endpoint Security och alla ESET Server Security-produkter.
- Applikationer för hem och små kontor: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate och ESET Small Business Security.