問題
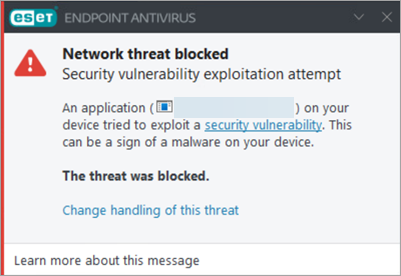
- ESETアプリケーションのネットワーク攻撃防御機能は、攻撃の試みをブロックします
詳細
クリックして展開
2021年12月10日、ESETはLog4j 2ユーティリティの脆弱性(CVE-2021-44228)に関する調査を開始しました。この脆弱性により、攻撃者がリモートでコードを実行できる可能性があります。
この脆弱性に関する詳細については、WeLiveSecurityの記事をご覧ください。
- 対策手順:WeLiveSecurityの記事「Log4Shellの脆弱性:現時点で判明していること」に記載されている手順に従ってください。
- ESET Secure Authentication On-Prem ユーザー:ESA On-Prem バージョン 3.0.40 以降にアップグレードするか、Elasticsearch インスタンスを手動で更新してください。
- ESET Inspect ユーザー:ESET Inspect に検出ルールを追加 して、Log4j 2 を検出してください。
解決策
ESET アプリケーションの「ネットワーク攻撃防御」機能が攻撃の試みをブロック
2021年12月11日、Windows 向け ESET セキュリティアプリケーションの「ネットワーク攻撃防御」機能が更新され、この脆弱性を悪用する攻撃を検出できるようになりました。ESET は同日 14:24 CET から、攻撃の試みをブロックしています。
以下のESETアプリケーションは、システムやネットワークに対する潜在的な攻撃を検知し、ブロックすることができます:
- ビジネス向けアプリケーション:ESET Endpoint Antivirus、ESET Endpoint Security、およびすべてのESET Server Securityアプリケーション。
- 家庭および小規模オフィス向けアプリケーション:ESET Internet Security、ESET Smart Security Premium、ESET Security Ultimate、ESET Small Business Security。