문제
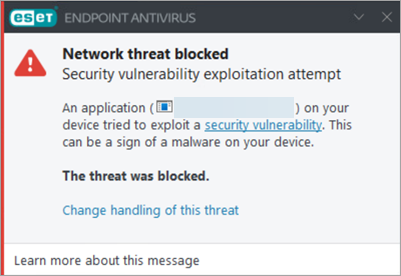
- ESET 애플리케이션의 네트워크 공격 방지 기능은 공격 시도를 차단합니다
상세 정보
확장하려면 클릭하세요
2021년 12월 10일, ESET은 Log4j 2 유틸리티의 취약점(CVE-2021-44228)에 대한 조사를 시작했습니다. 이 취약점을 악용하면 공격자가 원격으로 코드를 실행할 수 있습니다.
이 취약점에 대한 자세한 내용은 WeLiveSecurity 기사를 참조하십시오.
- 대응 조치: WeLiveSecurity 기사 ‘Log4Shell 취약점: 현재까지 알려진 사실’에 있는 지침을 따르십시오.
- ESET Secure Authentication On-Prem 사용자: ESA On-Prem 버전 3.0.40 이상으로 업그레이드하거나 Elasticsearch 인스턴스를 수동으로 업데이트하십시오.
- ESET Inspect 사용자: ESET Inspect에 탐지 규칙을 추가하여 Log4j 2를 탐지하십시오.
해결 방법
ESET 애플리케이션의 네트워크 공격 방지 기능이 공격 시도를 차단합니다.
2021년 12월 11일부로, Windows용 ESET 보안 애플리케이션의 네트워크 공격 방지 기능이 업데이트되어 해당 취약점을 악용하는 시도를 탐지할 수 있게 되었습니다. ESET은 당일 14:24 CET부터 공격 시도를 차단하고 있습니다.
다음 ESET 애플리케이션은 시스템이나 네트워크에 대한 잠재적 공격을 탐지하고 차단할 수 있습니다:
- 기업용 애플리케이션: ESET Endpoint Antivirus, ESET Endpoint Security 및 모든 ESET Server Security 애플리케이션.
- 가정 및 소규모 사무실용 애플리케이션: ESET 인터넷 시큐리티, ESET 스마트 시큐리티 프리미엄, ESET 시큐리티 얼티밋 및 ESET 스몰 비즈니스 시큐리티.