Il problema
Dettagli
Fare clic per espandere
Il 10 dicembre 2021, ESET ha iniziato a ricercare una vulnerabilità nell'utilità Log4j 2(CVE-2021-44228). Questa vulnerabilità può consentire a un utente malintenzionato di eseguire codice da remoto.
Per ulteriori informazioni sulla vulnerabilità, leggere l'articolo di WeLiveSecurity.
- Passi di mitigazione: Seguire le istruzioni riportate nell'articolo di WeLiveSecurity Vulnerabilità di Log4Shell: Cosa sappiamo finora.
- Utenti di ESET Secure Authentication On-Prem (ESA): Aggiornare a ESA On-Prem versione 3.0.40 o successiva o aggiornare manualmente listanza.
- Utenti di ESET Inspect: Aggiungi regole di rilevamento in ESET Inspect per rilevare Log4j 2.
Soluzione
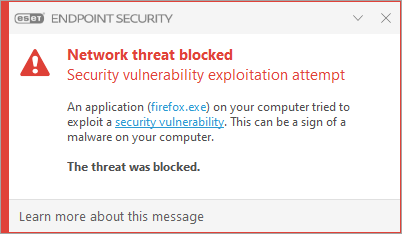
Protezione dagli attacchi di rete nelle applicazioni ESET blocca i tentativi di attacco
A partire dall'11 dicembre 2021, la funzione Network Attack Protection nelle applicazioni di sicurezza ESET per Windows è stata aggiornata per rilevare gli exploit della vulnerabilità. ESET ha bloccato i tentativi di attacco a partire dalle 14:24 CET dello stesso giorno.
Le seguenti applicazioni ESET sono in grado di rilevare e bloccare un potenziale attacco al sistema o alla rete:
- Applicazioni aziendali: ESET Endpoint Antivirus, ESET Endpoint Security e tutti i prodotti ESET Server Security.
- Applicazioni domestiche e per piccoli uffici: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate e ESET Small Business Security.