Problém
Podrobnosti
Kliknutím rozbaľte
10. decembra 2021 spoločnosť ESET začala skúmať zraniteľnosť v nástroji Log4j 2 (CVE-2021-44228). Táto zraniteľnosť môže útočníkovi umožniť vzdialené spustenie kódu.
Viac informácií o zraniteľnosti nájdete v našom článku na blogu WeLiveSecurity.
- Postup zmiernenia rizika: postupujte podľa inštrukcií v článku na blogu WeLiveSecurity s názvom Log4Shell vulnerability: What we know so far.
- Používatelia ESET Secure Authentication On-Prem (ESA): aktualizujte ESA On-Prem na verziu 3.0.40 alebo novšiu, prípadne manuálne aktualizujte nástroj Elasticsearch.
- Používatelia ESET Inspect: na detekciu zraniteľnosti Log4j 2 pridajte pravidlá detekcie v ESET Inspect.
Riešenie
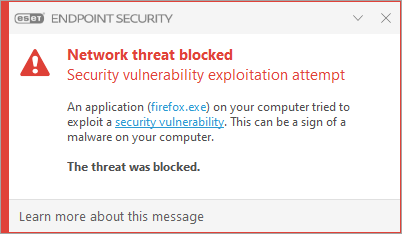
Ochrana pred sieťovými útokmi v aplikáciách ESET blokuje pokusy o útoky
Od 11. decembra 2021 bola funkcia ochrany pred sieťovými útokmi v bezpečnostných aplikáciách ESET pre Windows aktualizovaná tak, aby zneužitie tejto zraniteľnosti dokázala odhaliť. ESET blokoval pokusy o útoky od 14:24 SEČ toho istého dňa.
Nasledujúce aplikácie ESET dokážu odhaliť a zablokovať potenciálny útok na váš systém alebo sieť:
- Firemné aplikácie: ESET Endpoint Antivirus, ESET Endpoint Security a všetky aplikácie ESET Server Security
- Aplikácie pre domácnosti a malé firmy: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate a ESET Small Business Security.