Problem
- Beskyttelse mod netværksangreb i ESET-applikationer blokerer angrebsforsøg
Detaljer
Klik for at udvide
Den 10. december 2021 begyndte ESET at undersøge en sårbarhed i Log4j 2-værktøjet (CVE-2021-44228). Denne sårbarhed kan gøre det muligt for en angriber at udføre kode eksternt.
Læs artiklen på WeLiveSecurity for at få flere oplysninger om sårbarheden.
- Afhjælpende foranstaltninger: Følg instruktionerne i WeLiveSecurity-artiklen Log4Shell-sårbarhed: Hvad vi ved indtil videre.
- Brugere af ESET Secure Authentication On-Prem: Opgrader til ESA On-Prem version 3.0.40 eller nyere, eller opdater din Elasticsearch-instans manuelt.
- Brugere af ESET Inspect: Tilføj detektionsregler i ESET Inspect for at opdage Log4j 2.
Løsning
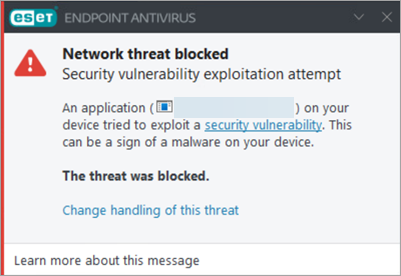
Beskyttelse mod netværksangreb i ESET-applikationer blokerer forsøg på angreb
Den 11. december 2021 blev funktionen Network Attack Protection i ESET-sikkerhedsprogrammer til Windows opdateret, så den kan opdage udnyttelse af sårbarheden. ESET har blokeret angrebsforsøg siden kl. 14:24 CET samme dag.
Følgende ESET-applikationer kan opdage og blokere et potentielt angreb på dit system eller netværk:
- Erhvervsprogrammer: ESET Endpoint Antivirus, ESET Endpoint Security og alle ESET Server Security-programmer.
- Programmer til hjemmet og små kontorer: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate og ESET Small Business Security.