Masalah
Detail
Klik untuk memperluas
Pada tanggal 10 Desember 2021, ESET mulai meneliti kerentanan dalam utilitas Log4j 2(CVE-2021-44228). Kerentanan ini memungkinkan penyerang mengeksekusi kode dari jarak jauh.
Untuk informasi lebih lanjut tentang kerentanan ini, baca artikel WeLiveSecurity kami.
- Langkah-langkah mitigasi: Ikuti petunjuk di artikel WeLiveSecurity Kerentanan Log4Shell: Apa yang kami ketahui sejauh ini.
- Pengguna ESET Secure Authentication On-Prem (ESA): .
- ESET Memeriksa pengguna: Tambahkan aturan deteksi di ESET Inspect untuk mendeteksi Log4j 2.
Solusi
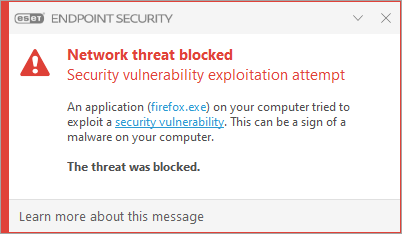
Perlindungan Serangan Jaringan di aplikasi ESET memblokir upaya serangan
Pada tanggal 11 Desember 2021, fitur Perlindungan Serangan Jaringan di aplikasi keamanan ESET untuk Windows telah diperbarui untuk mendeteksi eksploitasi kerentanan. ESET telah memblokir upaya serangan mulai pukul 14:24 CET di hari yang sama.
Aplikasi ESET berikut ini dapat mendeteksi dan memblokir potensi serangan pada sistem atau jaringan Anda:
- Aplikasi bisnis: ESET Endpoint Antivirus, ESET Endpoint Security, dan semua produk ESET Server Security.
- Aplikasi rumah dan kantor kecil: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate, dan ESET Small Business Security.