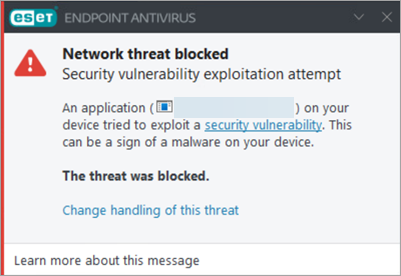
Problem
- Beskyttelse mot nettverksangrep i ESET-applikasjoner blokkerer angrepsforsøk
Detaljer
Klikk for å utvide
10. desember 2021 begynte ESET å undersøke en sårbarhet i Log4j 2-verktøyet (CVE-2021-44228). Denne sårbarheten kan gjøre det mulig for en angriper å kjøre kode eksternt.
For mer informasjon om sikkerhetshullet, les artikkelen på WeLiveSecurity.
- Tiltak: Følg instruksjonene i WeLiveSecurity-artikkelen «Log4Shell-sårbarhet: Det vi vet så langt».
- Brukere av ESET Secure Authentication On-Prem: Oppgrader til ESA On-Prem versjon 3.0.40 eller nyere, eller oppdater Elasticsearch-instansen manuelt.
- ESET Inspect-brukere: Legg til deteksjonsregler i ESET Inspect for å oppdage Log4j 2.
Løsning
Network Attack Protection i ESET-applikasjoner blokkerer forsøk på angrep
Per 11. desember 2021 ble funksjonen Network Attack Protection i ESET-sikkerhetsapplikasjoner for Windows oppdatert for å oppdage utnyttelse av sårbarheten. ESET har blokkert angrepsforsøk fra kl. 14:24 CET samme dag.
Følgende ESET-applikasjoner kan oppdage og blokkere et potensielt angrep på systemet eller nettverket ditt:
- Bedriftsapplikasjoner: ESET Endpoint Antivirus, ESET Endpoint Security og alle ESET Server Security-applikasjoner.
- Programmer for hjemmebruk og små kontorer: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate og ESET Small Business Security.