Проблем
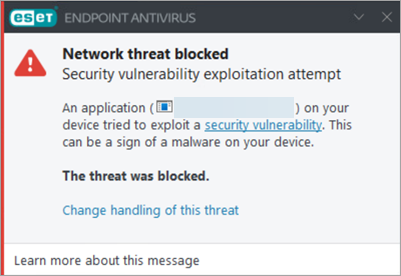
- Защитата от мрежови атаки в приложенията на ESET блокира опитите за атака
Подробности
Кликнете, за да разгънете
На 10 декември 2021 г. ESET започна проучване на уязвимост в утилитката Log4j 2 (CVE-2021-44228). Тази уязвимост може да позволи на атакуващ да изпълни код от разстояние.
За повече информация относно уязвимостта прочетете статията в WeLiveSecurity.
- Мерки за ограничаване на риска: Следвайте инструкциите в статията на WeLiveSecurity „Уязвимост Log4Shell: Какво знаем досега“.
- Потребители на ESET Secure Authentication On-Prem: Направете ъпгрейд до версия 3.0.40 или по-нова на ESA On-Prem или актуализирайте ръчно вашия Elasticsearch инстанс.
- Потребители на ESET Inspect: Добавете правила за откриване в ESET Inspect, за да откривате Log4j 2.
Решение
Функцията „Защита от мрежови атаки“ в приложенията на ESET блокира опитите за атака
Към 11 декември 2021 г. функцията „Защита от мрежови атаки“ в приложенията за сигурност на ESET за Windows беше актуализирана, за да открива експлойти на уязвимостта. ESET блокира опитите за атака от 14:24 CET същия ден.
Следните приложения на ESET могат да откриват и блокират потенциални атаки срещу вашата система или мрежа:
- Приложения за бизнеса: ESET Endpoint Antivirus, ESET Endpoint Security и всички приложения от серията ESET Server Security.
- Приложения за дома и малки офиси: ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate и ESET Small Business Security.