La soluzione
Introduzione
Questo articolo descrive come configurare un dispositivo Fortinet FortiGate® SSL VPN per autenticare gli utenti rispetto a un server ESA. Prima di procedere, verificare di aver installato il componente RADIUS Server di ESET Secure Authentication e di poter accedere al servizio RADIUS che consente ai sistemi esterni di autenticare gli utenti.
Prima che il dispositivo Fortinet FortiGate® SSL VPN possa utilizzare il server ESA per autenticare gli utenti tramite RADIUS, deve essere configurato come client RADIUS sul server ESA. Quindi, il vostro server che esegue il servizio ESA RADIUS deve essere configurato come server RADIUS sul dispositivo Fortinet FortiGate® SSL VPN. Una volta specificate queste configurazioni, è possibile iniziare ad accedere al dispositivo Fortinet FortiGate® SSL VPN utilizzando gli OTP ESA.
Passo I - Configurazione del client RADIUS
Per consentire al dispositivo Fortinet FortiGate® SSL VPN di comunicare con il server ESA, è necessario configurare il dispositivo Fortinet FortiGate® SSL VPN come client RADIUS sul server ESA:
- Accedere a ESA Web Console.
- Accedere a Componenti > RADIUS e individuare il nome host del server che esegue il servizio ESA RADIUS.
- Fare clic sul nome host, quindi su Crea nuovo client Radius.
- Nella sezione Impostazioni di base
- Assegnare al client RADIUS un nome memorabile per facilitare la consultazione.
- Configurare l'indirizzo IP e il segreto condiviso del client in modo che corrispondano alla configurazione dell'appliance VPN. L'indirizzo IP è l'indirizzo IP interno dell'appliance. Se l'appliance comunica tramite IPv6, utilizzare tale indirizzo IP e il relativo ID di ambito (ID interfaccia).
- Il segreto condiviso è il segreto condiviso RADIUS per l'autenticatore esterno che verrà configurato sull'appliance.
- Nella sezione Autenticazione applicare le impostazioni mostrate nella Figura 1-1.
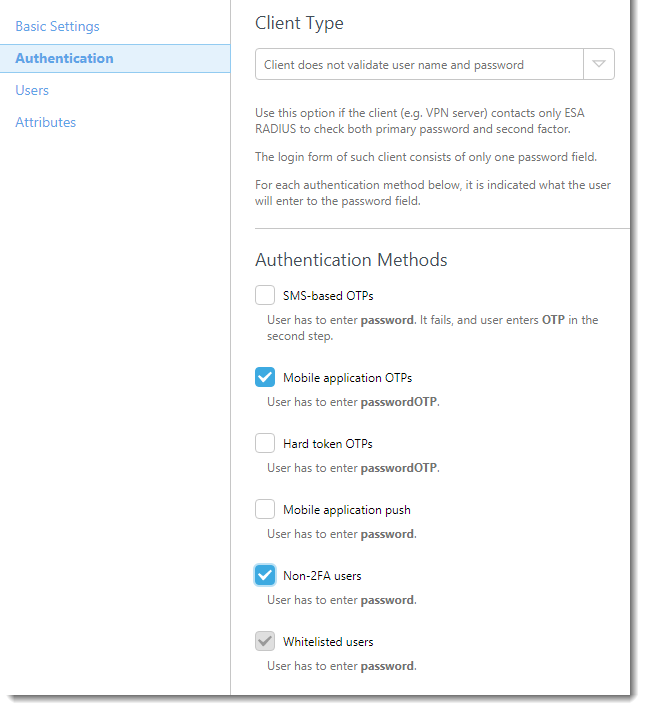
Figura 1-1
ESA è stata configurata per comunicare con il dispositivo Fortinet FortiGate® SSL VPN . È ora necessario configurare il dispositivo Fortinet FortiGate® SSL VPN per comunicare con il server ESA.
Fase II - Configurazione delle impostazioni del server RADIUS per il dispositivo FortiGate
Seguire i passaggi seguenti:
- Accedere all'interfaccia di amministrazione del FortiGate.
- Spostarsi su Autenticazione → Server RADIUS.
- Fare clic su Crea nuovo.
- Inserire un nome per il server (ad esempio, ESA RADIUS).
- Inserire l'indirizzo IP del server ESA RADIUS.
- Inserire il segreto condiviso utilizzato per il server RADIUS (vedere Figura 1-1).
- Inserire le informazioni sul server secondario, se è stato configurato un server ESA RADIUS ridondante.
- Fare clic su OK.
Fase III - Configurare un gruppo di utenti
- Fare clic su Utente e spostarsi su Gruppo utenti → Gruppo utenti.
- Fare clic su Crea nuovo (o modificare un gruppo esistente).
- Fare clic su Aggiungi e selezionare il server creato al punto 1-d (ad esempio, ESA RADIUS).
- Lasciare selezionato Firewall e Consenti accesso SSL VPN.
- Fare clic su OK.
Fase IV - Test della connessione
Per testare la connessione appena configurata:
- Accedere all'URL normalmente utilizzato per i login SSL VPN con il dispositivo Fortinet FortiGate
- Inserire le credenziali dell'utente di prova. Assicurarsi di utilizzare un account con Mobile Application 2FA tramite ESA abilitato. Quando viene richiesta una password, aggiungere l'OTP generato dall'applicazione mobile alla password AD. Ad esempio, se l'utente ha una password AD di Esa123 e un OTP di 999111, si deve digitare Esa123999111.
Risoluzione dei problemi
Se non si riesce ad autenticarsi tramite il server RADIUS di ESA, accertarsi di aver eseguito le seguenti operazioni:
- Eseguire uno smoke test del server RADIUS, come indicato nel documento "Verifica della funzionalità di ESA RADIUS".
- Se non è stato risolto alcun problema e non si riesce ancora a connettersi, tornare a una configurazione di accesso esistente che non utilizza la 2FA e verificare se si riesce a connettersi.
- Se si riesce a connettersi con le vecchie impostazioni, ripristinare le nuove e verificare che non vi siano firewall che bloccano l'UDP 1812 tra il dispositivo VPN e il server RADIUS.
- Se non si riesce ancora a connettersi, contattare il supporto tecnico ESET.


