Sprendimas
Įvadas
Šiame straipsnyje aprašoma, kaip sukonfigūruoti Fortinet FortiGate® SSL VPN įrenginį naudotojų autentiškumui nustatyti pagal ESA serverį. Prieš tęsdami patikrinkite, ar įdiegėte ESET Secure Authentication RADIUS serverio komponentą ir ar galite pasiekti RADIUS paslaugą, kuri leidžia išorinėms sistemoms autentifikuoti naudotojus.
Prieš tai, kai jūsų Fortinet FortiGate® SSL VPN įrenginys gali naudoti ESA serverį naudotojų autentifikavimui per RADIUS, jis turi būti nustatytas kaip RADIUS klientas ESA serveryje. Tada jūsų serveris, kuriame veikia ESA RADIUS paslauga, turi būti nustatytas kaip "Fortinet FortiGate® SSL VPN" įrenginio RADIUS serveris. Nustačius šias konfigūracijas, galite pradėti prisijungti prie "Fortinet FortiGate® SSL VPN" įrenginio naudodami ESA OTP.
I žingsnis - RADIUS kliento konfigūracija
Kad "Fortinet FortiGate® SSL VPN" įrenginys galėtų bendrauti su jūsų ESA serveriu, turite sukonfigūruoti "Fortinet FortiGate® SSL VPN" įrenginį kaip RADIUS klientą savo ESA serveryje:
- Prisijunkite prie ESA Web Console.
- Eikite į Components > RADIUS ir suraskite serverio, kuriame veikia ESA RADIUS paslauga, kompiuterio pavadinimą.
- Spustelėkite kompiuterio pavadinimą, tada spustelėkite Create New Radius Client (sukurti naują Radius klientą).
- Skyriuje Basic Settings (pagrindiniai nustatymai )
- Suteikite RADIUS klientui įsimintiną pavadinimą, kad būtų lengviau jį rasti.
- Sukonfigūruokite kliento IP adresą ir bendrą paslaptį taip, kad jie atitiktų jūsų VPN įrenginio konfigūraciją. IP adresas yra vidinis jūsų prietaiso IP adresas. Jei jūsų prietaisas palaiko ryšį per IPv6, naudokite šį IP adresą kartu su susijusiu srities ID (sąsajos ID).
- Bendroji paslaptis yra RADIUS bendroji paslaptis, skirta išoriniam autentifikatoriui, kurį sukonfigūruosite savo prietaise.
- Skirsnyje Authentication (autentiškumo nustatymas) taikykite toliau 1-1 paveiksle parodytus nustatymus.
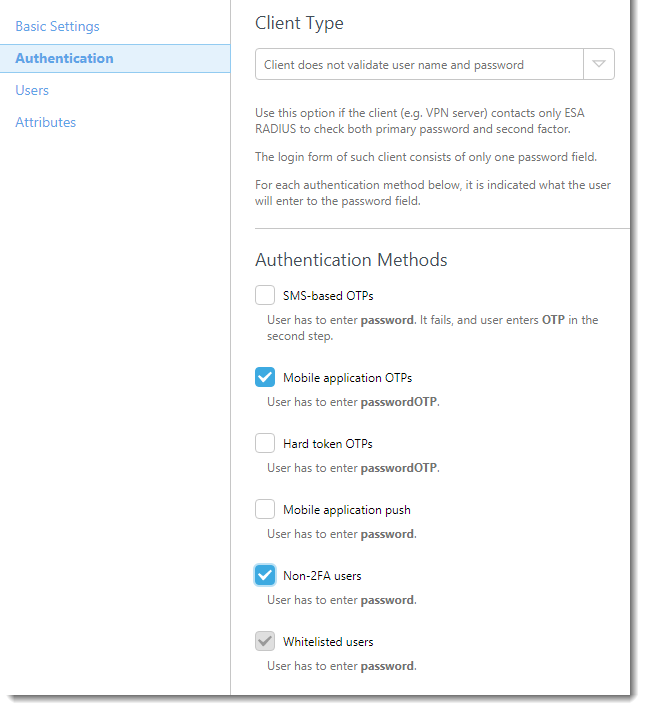
1-1 pav
Dabar ESA sukonfigūruota bendrauti su "Fortinet FortiGate® SSL VPN" įrenginiu. Dabar turite sukonfigūruoti "Fortinet FortiGate® SSL VPN" įrenginį bendrauti su ESA serveriu.
II žingsnis - sukonfigūruokite "FortiGate®" įrenginio RADIUS serverio nustatymus
Atlikite toliau nurodytus veiksmus:
- Prisijunkite prie "FortiGate" administratoriaus sąsajos.
- Pereikite prie Autentifikavimas → RADIUS serveris.
- Spustelėkite Sukurti naują.
- Įveskite serverio pavadinimą (pavyzdžiui, ESA RADIUS).
- Įveskite savo ESA RADIUS serverio IP adresą.
- Įveskite bendrąją paslaptį, kurią naudojote savo RADIUS serveriui (žr. 1-1 pav.).
- Įveskite antrinio serverio informaciją, jei sukonfigūravote nereikalingą ESA RADIUS serverį.
- Spustelėkite OK.
III veiksmas - sukonfigūruokite naudotojų grupę
- Spustelėkite User (naudotojas) ir pereikite į User Group (naudotojų grupė) → User Group (naudotojų grupė).
- Spustelėkite Kurti naują (arba redaguokite esamą grupę).
- Spustelėkite Add (pridėti) ir pasirinkite 1-d žingsnyje sukurtą serverį (pavyzdžiui, ESA RADIUS).
- Palikite pasirinktis Firewall ir Allow SSL VPN access (leisti SSL VPN prieigą).
- Spustelėkite Gerai.
IV veiksmas - išbandykite ryšį
Norėdami išbandyti naujai sukonfigūruotą ryšį:
- Pereikite prie URL adreso, kurį paprastai naudojate SSL VPN prisijungimams prie "Fortinet FortiGate" įrenginio
- Įveskite savo bandomojo naudotojo prisijungimo duomenis. Įsitikinkite, kad naudojate paskyrą, kurioje įjungta mobiliosios programos 2FA naudojant ESA funkcija. Kai bus paprašyta nurodyti slaptažodį, prie savo AD slaptažodžio pridėkite mobiliosios programos sugeneruotą OTP. Pavyzdžiui, jei naudotojo AD slaptažodis yra Esa123, o OTP - 999111, turėtumėte įvesti Esa123999111.
Trikčių šalinimas
Jei nepavyksta nustatyti autentiškumo per ESA RADIUS serverį, įsitikinkite, kad atlikote toliau nurodytus veiksmus:
- Atlikite RADIUS serverio "dūmų" testą, kaip nurodyta dokumente "ESA RADIUS funkcionalumo tikrinimas".
- Jei jokių klaidų nepašalinta ir vis dar negalite prisijungti, grįžkite prie esamos prisijungimo konfigūracijos, kurioje nenaudojama 2FA, ir patikrinkite, ar galite prisijungti.
- Jei galite prisijungti naudodami senus nustatymus, atkurkite naujus nustatymus ir patikrinkite, ar tarp jūsų VPN įrenginio ir RADIUS serverio nėra ugniasienės, blokuojančios UDP 1812.
- Jei vis dar negalite prisijungti, kreipkitės į ESET techninę pagalbą.


