Solución
Introducción
Este artículo describe cómo configurar un dispositivo Fortinet FortiGate® SSL VPN para autenticar usuarios contra un servidor ESA. Antes de continuar, compruebe que ha instalado el componente Servidor RADIUS de ESET Secure Authentication y que puede acceder al servicio RADIUS que permite a los sistemas externos autenticar usuarios.
Antes de que su dispositivo FortiGate® SSL VPN de Fortinet pueda utilizar el Servidor ESA para autenticar usuarios mediante RADIUS, debe configurarse como cliente RADIUS en el Servidor ESA. A continuación, el servidor que ejecuta el servicio ESA RADIUS debe configurarse como servidor RADIUS en el dispositivo Fortinet FortiGate® SSL VPN. Una vez especificadas estas configuraciones, puede empezar a iniciar sesión en su dispositivo Fortinet FortiGate® SSL VPN utilizando ESA OTPs.
Paso I - Configuración del cliente RADIUS
Para permitir que el dispositivo Fortinet FortiGate® SSL VPN se comunique con su servidor ESA, debe configurar el dispositivo Fortinet FortiGate® SSL VPN como cliente RADIUS en su servidor ESA:
- Inicie sesión en la Consola web de ESA.
- Navegue hasta Componentes > RADIUS y localice el nombre de host del servidor que ejecuta el servicio ESA RADIUS.
- Haga clic en el nombre de host y, a continuación, en Crear nuevo cliente Radius.
- En la sección Configuración básica
- Asigne al cliente RADIUS un nombre fácil de recordar.
- Configure la Dirección IP y el Secreto compartido para el Cliente de forma que se correspondan con la configuración de su dispositivo VPN. La dirección IP es la dirección IP interna de su dispositivo. Si su dispositivo se comunica a través de IPv6, utilice esa dirección IP junto con el ID de ámbito (ID de interfaz) correspondiente.
- El secreto compartido es el secreto compartido RADIUS para el autenticador externo que configurará en su dispositivo.
- En la sección Autenticación, aplique la configuración que se muestra en la Figura 1-1.
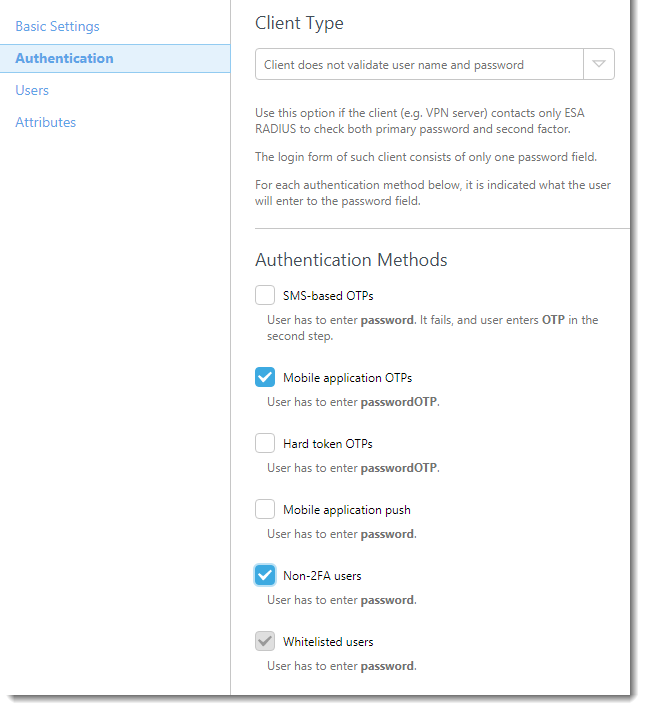
Figura 1-1
ESA ya está configurado para comunicarse con el dispositivo Fortinet FortiGate® SSL VPN . Ahora debe configurar el dispositivo Fortinet FortiGate® SSL VPN para que se comunique con el servidor ESA.
Paso II - Configuración del servidor RADIUS para su dispositivo FortiGate
Siga los pasos que se indican a continuación:
- Inicie sesión en la interfaz de administración de FortiGate.
- Vaya a Autenticación → Servidor RADIUS.
- Haga clic en Crear nuevo.
- Introduzca un nombre para el servidor (por ejemplo, ESA RADIUS).
- Introduzca la dirección IP del servidor ESA RADIUS.
- Introduzca el secreto compartido que utilizó para su servidor RADIUS (consulte la Figura 1-1).
- Introduzca la información del servidor secundario, si ha configurado un servidor ESA RADIUS redundante.
- Haga clic en Aceptar.
Paso III - Configurar un grupo de usuarios
- Haga clic en Usuario y navegue hasta Grupo de usuarios → Grupo de usuarios.
- Haga clic en Crear nuevo (o edite un grupo existente).
- Haga clic en Añadir y seleccione el servidor creado en el paso 1-d (por ejemplo, ESA RADIUS).
- Deje seleccionadas las opciones Firewall y Permitir acceso SSL VPN.
- Haga clic en Aceptar.
Paso IV - Probar la conexión
Para probar la conexión recién configurada
- Navegue hasta la URL que utiliza normalmente para los inicios de sesión VPN SSL con su dispositivo Fortinet FortiGate
- Introduzca las credenciales de su usuario de prueba. Asegúrese de que está utilizando una cuenta con la aplicación móvil 2FA con ESA activada. Cuando se le solicite una contraseña, añada la OTP generada por la aplicación móvil a su contraseña AD. Por ejemplo, si el usuario tiene una contraseña AD de Esa123 y una OTP de 999111, debe escribir Esa123999111.
Solución de problemas
Si no puede autenticarse a través del servidor RADIUS de ESA, asegúrese de haber realizado los siguientes pasos:
- Ejecute una prueba de humo contra su servidor RADIUS, según el documento "Verificación de la funcionalidad de ESA RADIUS".
- Si no se ha solucionado ningún fallo y sigue sin poder conectarse, vuelva a una configuración de inicio de sesión existente que no utilice 2FA y compruebe que puede conectarse.
- Si puede conectarse con la configuración anterior, restaure la nueva configuración y compruebe que no hay ningún cortafuegos bloqueando UDP 1812 entre su dispositivo VPN y su servidor RADIUS.
- Si sigue sin poder conectarse, póngase en contacto con el soporte técnico de ESET.


