Oplossing
Inleiding
Dit artikel beschrijft hoe u een Fortinet FortiGate® SSL VPN-apparaat kunt configureren om gebruikers te verifiëren tegen een ESA Server. Voordat u verder gaat, moet u controleren of u de RADIUS Server component van ESET Secure Authentication hebt geïnstalleerd en of u toegang hebt tot de RADIUS-service waarmee externe systemen gebruikers kunnen verifiëren.
Voordat uw Fortinet FortiGate® SSL VPN-apparaat de ESA Server kan gebruiken om gebruikers te verifiëren via RADIUS, moet het worden ingesteld als een RADIUS-client op de ESA Server. Vervolgens moet uw server met de ESA RADIUS-service worden ingesteld als een RADIUS-server op het Fortinet FortiGate® SSL VPN-apparaat. Zodra deze configuraties zijn opgegeven, kunt u beginnen met inloggen op uw Fortinet FortiGate® SSL VPN-apparaat met behulp van ESA OTP's.
Stap I - RADIUS-clientconfiguratie
Om het Fortinet FortiGate® SSL VPN apparaat te laten communiceren met uw ESA Server, moet u het Fortinet FortiGate® SSL VPN apparaat configureren als een RADIUS client op uw ESA Server:
- Log in op ESA Web Console.
- Navigeer naar Componenten > RADIUS en zoek de hostnaam van de server waarop de ESA RADIUS-service draait.
- Klik op de hostnaam en klik vervolgens op Nieuwe Radius-client maken.
- In het gedeelte Basisinstellingen
- Geef de RADIUS-client een gedenkwaardige naam voor gemakkelijke referentie.
- Configureer het IP-adres en het gedeelde geheim voor de client zodat ze overeenkomen met de configuratie van uw VPN-apparaat. Het IP-adres is het interne IP-adres van uw apparaat. Als uw apparaat via IPv6 communiceert, gebruik dan dat IP-adres samen met de bijbehorende scope-ID (interface-ID).
- Het gedeelde geheim is het RADIUS gedeelde geheim voor de externe authenticator die u op uw apparaat zult configureren.
- Pas in het gedeelte Authenticatie de instellingen toe die worden getoond in Figuur 1-1 hieronder.
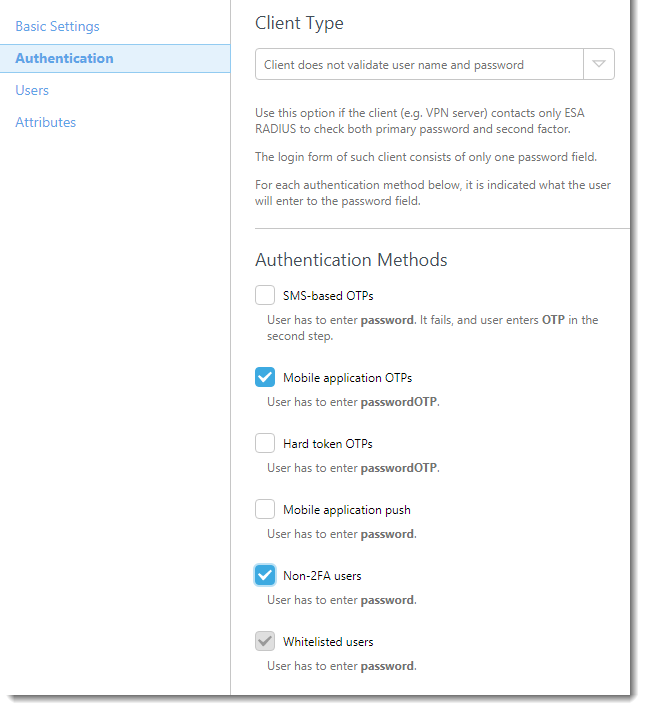
Afbeelding 1-1
ESA is nu geconfigureerd om te communiceren met het Fortinet FortiGate® SSL VPN-apparaat. U moet nu het Fortinet FortiGate® SSL VPN apparaat configureren om te communiceren met de ESA Server.
Stap II - RADIUS serverinstellingen configureren voor uw FortiGate® apparaat
Volg de onderstaande stappen:
- Log in op de FortiGate admin interface.
- Navigeer naar Authenticatie → RADIUS Server.
- Klik op Nieuw aanmaken.
- Voer een naam in voor de server (bijvoorbeeld ESA RADIUS).
- Voer het IP-adres van uw ESA RADIUS-server in.
- Voer het gedeelde geheim in dat je hebt gebruikt voor je RADIUS-server (zie Afbeelding 1-1).
- Voer de gegevens van de secundaire server in als je een redundante ESA RADIUS-server hebt geconfigureerd.
- Klik op OK.
Stap III - Een gebruikersgroep configureren
- Klik op Gebruiker en navigeer naar Gebruikersgroep → Gebruikersgroep.
- Klik op Create New (Nieuw maken) (of bewerk een bestaande groep).
- Klik op Toevoegen en selecteer de server die is aangemaakt in stap 1-d (bijvoorbeeld ESA RADIUS).
- Laat Firewall en SSL VPN-toegang toest aan geselecteerd.
- Klik op OK.
Stap IV - De verbinding testen
Om de nieuw geconfigureerde verbinding te testen:
- Navigeer naar de URL die u normaal gebruikt voor SSL VPN-logins met uw Fortinet FortiGate-appliance
- Voer de referenties van uw testgebruiker in. Zorg ervoor dat u een account gebruikt waarbij Mobile Application 2FA met ESA is ingeschakeld. Wanneer om een wachtwoord wordt gevraagd, voegt u de OTP die door de Mobile Application is gegenereerd toe aan uw AD-wachtwoord. Als de gebruiker bijvoorbeeld een AD-wachtwoord heeft van Esa123 en een OTP van 999111, typ dan Esa123999111.
Problemen oplossen
Als authenticatie via de ESA RADIUS-server niet lukt, controleer dan of de volgende stappen zijn uitgevoerd:
- Voer een rooktest uit tegen uw RADIUS-server, zoals beschreven in het document "Verifying ESA RADIUS Functionality".
- Als er geen fouten zijn verholpen en u nog steeds geen verbinding kunt maken, ga dan terug naar een bestaande aanmeldconfiguratie die geen 2FA gebruikt en controleer of u wel verbinding kunt maken.
- Als u verbinding kunt maken met de oude instellingen, herstel dan de nieuwe instellingen en controleer of er geen firewall is die UDP 1812 blokkeert tussen uw VPN-apparaat en uw RADIUS-server.
- Als u nog steeds geen verbinding kunt maken, neem dan contact op met de technische ondersteuning van ESET.


