Решение
Въведение
Тази статия описва как да конфигурирате Fortinet FortiGate® SSL VPN устройство за удостоверяване на потребителите срещу ESA сървър. Преди да продължите, проверете дали сте инсталирали компонента RADIUS Server на ESET Secure Authentication и дали можете да получите достъп до услугата RADIUS, която позволява на външни системи да удостоверяват потребители.
Преди Вашето Fortinet FortiGate® SSL VPN устройство да може да използва ESA Server за удостоверяване на потребители чрез RADIUS, то трябва да бъде настроено като RADIUS клиент на ESA Server. След това вашият сървър, на който работи ESA RADIUS услугата, трябва да бъде настроен като RADIUS сървър на Fortinet FortiGate® SSL VPN устройството. След като тези конфигурации бъдат зададени, можете да започнете да влизате във вашето Fortinet FortiGate® SSL VPN устройство, като използвате ESA OTP.
Стъпка I - Конфигуриране на клиент RADIUS
За да позволите на Fortinet FortiGate® SSL VPN устройството да комуникира с вашия ESA сървър, трябва да конфигурирате Fortinet FortiGate® SSL VPN устройството като RADIUS клиент на вашия ESA сървър:
- Влезте в ESA Web Console.
- Навигирайте до Components (Компоненти) > RADIUS (RADIUS) и намерете името на хоста на сървъра, на който се изпълнява ESA RADIUS услугата.
- Щракнете върху името на хоста, след което щракнете върху Създаване на нов Radius клиент.
- В раздела Basic Settings (Основни настройки)
- Дайте на RADIUS клиента запомнящо се име за лесна справка.
- Конфигурирайте IP адреса и споделената тайна за клиента, така че да съответстват на конфигурацията на вашия VPN уред. IP адресът е вътрешният IP адрес на вашия уред. Ако уредът ви комуникира чрез IPv6, използвайте този IP адрес заедно със съответния идентификатор на обхвата (идентификатор на интерфейса).
- Споделената тайна е споделената тайна на RADIUS за външния автентификатор, който ще конфигурирате на вашия уред.
- В раздела Authentication (Удостоверяване) приложете настройките, показани на Фигура 1-1 по-долу.
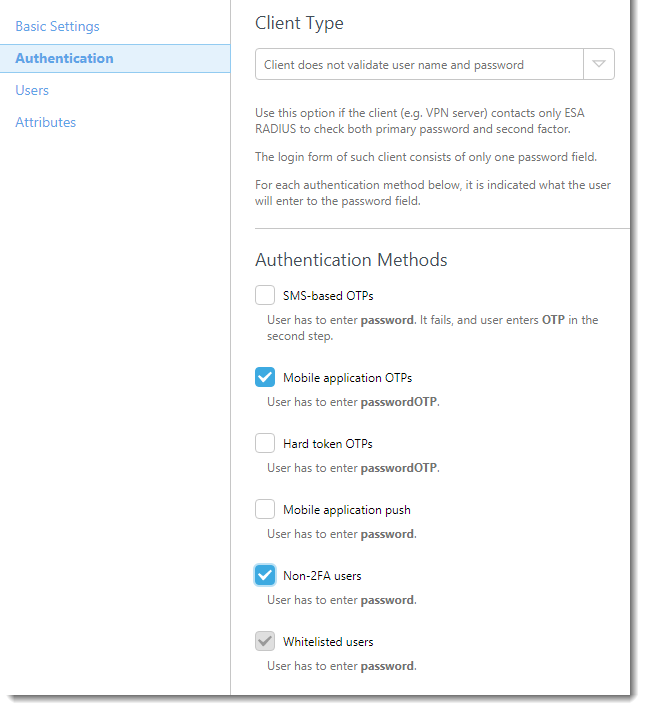
Фигура 1-1
ESA вече е конфигурирана да комуникира с устройството Fortinet FortiGate® SSL VPN. Сега трябва да конфигурирате устройството Fortinet FortiGate® SSL VPN да комуникира със сървъра ESA.
Стъпка II - Конфигуриране на настройките на RADIUS сървъра за вашето FortiGate® устройство
Следвайте стъпките по-долу:
- Влезте в администраторския интерфейс на FortiGate.
- Преминете към Authentication (Удостоверяване) → RADIUS Server (Сървър RADIUS).
- Щракнете върху Create New (Създаване на нов).
- Въведете име за сървъра (например ESA RADIUS).
- Въведете IP адреса на вашия ESA RADIUS сървър.
- Въведете споделената тайна, която сте използвали за вашия RADIUS сървър (вж. Фигура 1-1).
- Въведете информация за вторичния сървър, ако сте конфигурирали излишен ESA RADIUS сървър.
- Щракнете върху OK.
Стъпка III - Конфигуриране на потребителска група
- Щракнете върху User (Потребител) и преминете към User Group (Потребителска група) → User Group (Потребителска група).
- Щракнете върху Create New (Създаване на нова) (или редактиране на съществуваща група).
- Щракнете върху Add (Добавяне) и изберете сървъра, създаден в стъпка 1-d (например ESA RADIUS).
- Оставете избрани опциите Защитна стена и Разрешаване на SSL VPN достъп.
- Щракнете върху OK.
Стъпка IV - Тестване на връзката
За да тествате новоконфигурираната връзка:
- Навигирайте до URL адреса, който обикновено използвате за SSL VPN входове с вашия Fortinet FortiGate уред
- Въведете идентификационните данни на тестовия си потребител. Уверете се, че използвате акаунт с активирана функция Mobile Application 2FA using ESA. Когато бъдете подканени за парола, добавете OTP, генериран от мобилното приложение, към вашата AD парола. Например, ако потребителят има AD парола Esa123 и OTP 999111, трябва да въведете Esa123999111.
Отстраняване на неизправности
Ако не можете да се удостоверите чрез ESA RADIUS сървъра, уверете се, че сте изпълнили следните стъпки:
- Извършете тест за проверка на RADIUS сървъра, както е описано в документа "Проверка на функционалността на ESA RADIUS".
- Ако не са отстранени никакви грешки и все още не можете да се свържете, върнете се към съществуваща конфигурация за влизане, която не използва 2FA, и проверете дали можете да се свържете.
- Ако можете да се свържете, като използвате старите настройки, възстановете новите настройки и проверете дали няма защитна стена, която да блокира UDP 1812 между вашето VPN устройство и вашия RADIUS сървър.
- Ако все още не можете да се свържете, свържете се с техническата поддръжка на ESET.


