Rešitev
Uvod
Ta članek opisuje, kako konfigurirati napravo Fortinet FortiGate® SSL VPN za preverjanje pristnosti uporabnikov v strežniku ESA. Preden nadaljujete, preverite, ali ste namestili komponento strežnika RADIUS strežnika ESET Secure Authentication in ali lahko dostopate do storitve RADIUS, ki zunanjim sistemom omogoča preverjanje pristnosti uporabnikov.
Preden lahko naprava Fortinet FortiGate® SSL VPN uporabi strežnik ESA za preverjanje pristnosti uporabnikov prek RADIUS, mora biti nastavljena kot odjemalec RADIUS v strežniku ESA. Nato mora biti vaš strežnik, v katerem teče storitev ESA RADIUS, nastavljen kot strežnik RADIUS v napravi Fortinet FortiGate® SSL VPN. Ko so te konfiguracije določene, se lahko začnete prijavljati v napravo Fortinet FortiGate® SSL VPN z uporabo OTP ESA.
Korak I - konfiguracija odjemalca RADIUS
Če želite napravi Fortinet FortiGate® SSL VPN omogočiti komunikacijo s strežnikom ESA, morate napravo Fortinet FortiGate® SSL VPN konfigurirati kot odjemalca RADIUS v strežniku ESA:
- Prijavite se v spletno konzolo ESA.
- Pojdite na Components > RADIUS in poiščite ime gostitelja strežnika, v katerem teče storitev ESA RADIUS.
- Kliknite ime gostitelja in nato kliknite Create New Radius Client.
- V razdelku Basic Settings (Osnovne nastavitve)
- Odjemalcu RADIUS dajte zapomnljivo ime za lažje sklicevanje.
- Konfigurirajte naslov IP in deljeno skrivnost za odjemalca tako, da ustrezata konfiguraciji vaše naprave VPN. Naslov IP je notranji naslov IP vaše naprave. Če naprava komunicira prek protokola IPv6, uporabite ta naslov IP skupaj s pripadajočim ID področja (ID vmesnika).
- Deljena skrivnost je deljena skrivnost RADIUS za zunanji avtentifikator, ki ga boste konfigurirali v napravi.
- V razdelku Preverjanje pristnosti uporabite nastavitve, prikazane na spodnji sliki 1-1.
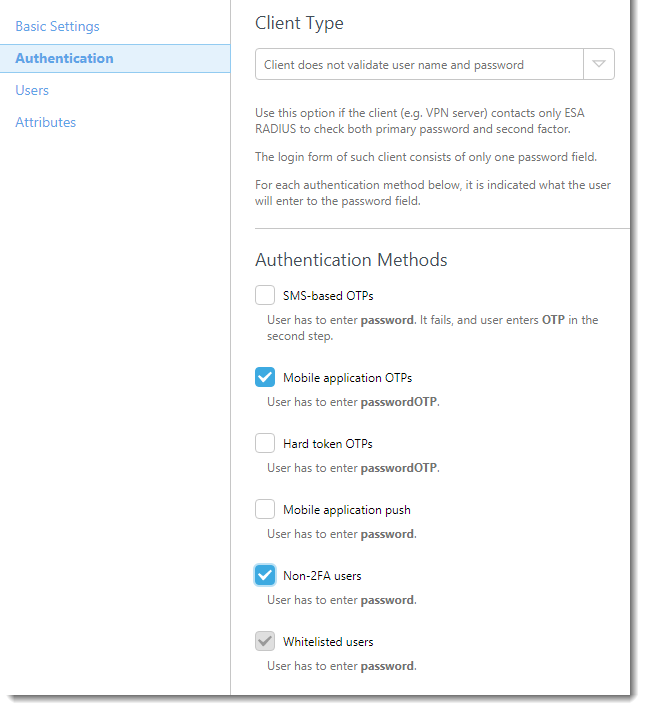
Slika 1-1
ESA je zdaj konfiguriran za komunikacijo z napravo Fortinet FortiGate® SSL VPN. Napravo Fortinet FortiGate® SSL VPN morate zdaj konfigurirati za komunikacijo s strežnikom ESA.
Korak II - Konfigurirajte nastavitve strežnika RADIUS za napravo FortiGate®
Sledite naslednjim korakom:
- Prijavite se v upraviteljski vmesnik naprave FortiGate.
- Pojdite na Avtentikacija → Strežnik RADIUS.
- Kliknite Ustvari novega.
- Vnesite ime strežnika (na primer ESA RADIUS).
- Vnesite naslov IP strežnika ESA RADIUS.
- Vnesite skupno skrivnost, ki ste jo uporabili za strežnik RADIUS (glejte sliko 1-1).
- Če ste konfigurirali redundantni strežnik ESA RADIUS, vnesite podatke o sekundarnem strežniku.
- Kliknite V redu.
Korak III - Konfiguracija skupine uporabnikov
- Kliknite Uporabnik in pojdite na Uporabniška skupina → Uporabniška skupina.
- Kliknite Ustvari novo ( ali uredite obstoječo skupino).
- Kliknite Dodaj in izberite strežnik, ustvarjen v koraku 1-d (na primer ESA RADIUS).
- Pustite izbrani možnosti Požarni zid in Dovoli dostop SSL VPN.
- Kliknite V redu.
Korak IV - Preizkusite povezavo
Preizkusite novo konfigurirano povezavo:
- Premaknite se na naslov URL, ki ga običajno uporabljate za prijave SSL VPN z napravo Fortinet FortiGate
- Vnesite poverilnice testnega uporabnika. Prepričajte se, da uporabljate račun z omogočeno mobilno aplikacijo 2FA z uporabo ESA. Ob pozivu za geslo dodajte geslu AD geslo OTP, ki ga je ustvarila mobilna aplikacija. Če ima uporabnik na primer geslo AD Esa123 in OTP 999111, vnesite Esa123999111.
Odpravljanje težav
Če ne morete preveriti pristnosti prek strežnika ESA RADIUS, se prepričajte, da ste izvedli naslednje korake:
- Izvedite test "smoke test" v strežniku RADIUS v skladu z dokumentom "Verifying ESA RADIUS Functionality" (Preverjanje funkcionalnosti ESA RADIUS).
- Če ni bila odpravljena nobena napaka in se še vedno ne morete povezati, se vrnite na obstoječo konfiguracijo prijave, ki ne uporablja 2FA, in preverite, ali se lahko povežete.
- Če se lahko povežete s starimi nastavitvami, obnovite nove nastavitve in preverite, ali med napravo VPN in strežnikom RADIUS ni požarnega zidu, ki bi blokiral UDP 1812.
- Če se še vedno ne morete povezati, se obrnite na tehnično podporo družbe ESET.


