Izdevums
- ESET produktā esat saņēmis paziņojumu "Vāja maršrutētāja parole", "Atjaunināt maršrutētāja programmaparatūru", "Ļaunprātīga tīkla pāradresācija", "Atvērt tīkla pakalpojumus" vai "Ļaunprātīgi maršrutētāja iestatījumi"
- Jūsu maršrutētājā ir mainīts primārais DNS serveris
- Jūsu ESET produkts bloķē Google vai Facebook
- Jūs saņēmāt paziņojumu "Adrese ir bloķēta", "Piekļuve IP adresei tika bloķēta" vai "Atrasts apdraudējums"
- Jūsu ESET produkts konstatē Win32/Sality, Win32/RBrute vai Win32/Fareit apdraudējumu
- Kā es varu sevi aizsargāt?
- Mans maršrutētājs ir inficēts. Ko man darīt?
Sīkāka informācija
Noklikšķiniet, lai paplašinātu
Lai iegūtu vairāk informācijas par šo darbību, apmeklējiet šādus ESET resursus:
- Win32/Sality jaunākais komponents: maršrutētāja galvenais DNS mainītājs ar nosaukumu Win32/RBrute
- Wi-Fi vīruss Chameleon inficē veselas pilsētas "kā ar gaisu pārnēsājama slimība
- Definēts DNS saindēšanas uzbrukums
- Nodrošiniet savu maršrutētāju: Kā novērst nākamo interneta uzbrukumu?
Win32/RBrute.A skenē interneta maršrutētāju administrēšanas lapas, lai mainītu ierakstu to primārajam DNS serverim. Pēc tam negodīgais DNS serveris novirza lietotājus uz viltotām vietnēm, kas ir daļa no Win32/Sality operācijas.
Mūsu izmeklēšanas laikā Win32/RBrute.A bija vērsies pret šādiem maršrutētājiem:
- AirLive WT-2000ARM
- Cisco maršrutētāji, kas HTTP realm atribūtā atbilst "level_15_"
- D-Link DSL-2520U
- D-Link DSL-2542B
- D-Link DSL-2600U
- Edimax AR7084
- Huawei EchoLife
- TP-LINK
- TP-Link TD-8816
- TP-Link TD-8817
- TP-Link TD-8817 2.0
- TP-Link TD-8840T
- TP-Link TD-8840T 2.0
- TP-Link TD-W8101G
- TP-Link TD-W8151N
- TP-Link TD-W8901G
- TP-Link TD-W8901G 3.0
- TP-Link TD-W8901GB
- TP-Link TD-W8951ND
- TP-Link TD-W8961ND
- TP-Link TD-W8961ND
- ZTE ZXDSL 831CII
- ZTE ZXV10 W300
Risinājums
Kā es varu sevi aizsargāt?
- Uzturiet savu ESET produktu atjauninātu- ESET vīrusu laboratorijasspeciālisti katru dienu analizē tiešsaistes draudus un regulāri izdod atjauninājumus, lai nepārtraukti uzlabotu ESET lietotāju aizsardzības līmeni. Pēc noklusējuma jūsu ESET produkts atjaunina moduļus vairākas reizes dienā. Šie atjauninājumi ļauj ātri atklāt jaunos draudus un aizsargā jūsu datoru no vietnēm un lejupielādētiem failiem, uz kuriem jūs varētu tikt novirzīti DNS saindēšanas dēļ.
- Uzturiet atjauninātu maršrutētāja programmatūru - jauni drošības ielāpi un programmaparatūras atjauninājumi palīdz aizsargāt jūsu maršrutētāju pret ļaunprātīgu izmantošanu. Regulāri pārbaudiet maršrutētāja administrēšanas lapu vai konfigurēšanas rīku, lai uzzinātu par programmaparatūras atjauninājumiem.
- Mainiet noklusējuma lietotājvārdu un paroli - maršrutētāju sākotnējā konfigurācijā bieži tiek izmantoti noklusējuma akreditācijas dati. Noklusējuma pieteikšanās informāciju ir viegli uzminēt, un to var atrast internetā. Mainiet noklusējuma pieteikšanās informāciju uz unikālu lietotājvārdu un spēcīgu paroli.
- Izslēgt attālo pārvaldību - šī funkcija ļauj lietotājam konfigurēt, atjaunināt un pārbaudīt maršrutētāja stāvokli attālināti. Mēs iesakām atslēgt attālo pārvaldību, ja to neizmantojat, lai mazinātu risku, ka uz jūsu maršrutētāju var uzbrukt no ārpus jūsu vietējā tīkla.
- Apsveriet iespēju mainīt piekļuves punkta nosaukumu - izvēlieties tādu piekļuves punkta nosaukumu, kas nesatur ierīces nosaukumu, ražotāja nosaukumu vai citu informāciju, kas atklāj jūsu izmantotā maršrutētāja tipu. Tā ir vienkārša izmaiņa, kas padara iespējamu uzbrukumu nedaudz sarežģītāku.
- Izslēgt Universal Plug and Play - ja UPnP nav pakalpojums, ko izmantojat, šī opcija maršrutētāja iestatījumos ir jāizslēdz. Ja UPnP ir iespējota, jūsu maršrutētājs ir neaizsargātāks un jūsu tīklam var piekļūt bez autentifikācijas.
- Ierobežojiet piekļuvi maršrutētāja tīmekļa interfeisam tikai jūsu LAN - atļaujiet tikai noteiktam IP adrešu diapazonam, kas atrodas jūsu LAN (lokālajā datortīklā), piekļūt jūsu maršrutētāja tīmekļa interfeisam. Piemēram, ja jūsu IP adrese ir 192.168.2.25 un tā ir mantota no maršrutētāja DHCP servera, atļaujiet IP adrešu apakštīklu/apjoma no 192.168.2.1 līdz 192.168.2.254 (1.-2. attēlā ir maršrutētāja administratora lapas piemērs - jūsu lapa var atšķirties).
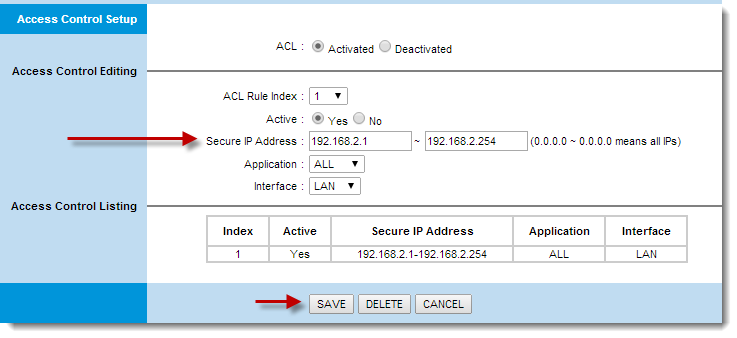
1-1. attēls
Noklikšķiniet uz attēla, lai palielinātu to jaunā logā
Mans maršrutētājs ir inficēts. Ko man darīt?
- Pārbaudiet, vai jūsu ESET produkts ir atjaunināts un saņem moduļu atjauninājumus.
- Atiestatiet maršrutētāju, lai izmantotu noklusējuma iestatījumus.
- Mainiet sava maršrutētāja paroli.
- Pārliecinieties, ka tālvadība maršrutētājā ir atspējota.
- Ierobežojiet WAN (Wide Area Network) piekļuvi maršrutētājam.
- Restartējiet datoru.
- Notīriet pārlūkprogrammas kešatmiņu.
- Palaidiet computer scan, lai pārbaudītu, vai jūsu dators nav inficēts.
Ja jūsu izmantotajā maršrutētājā netiek izmantotas pašreizējās drošības tehnoloģijas, varat samazināt sistēmas apdraudējumu, iegādājoties jaunāku maršrutētāju.


