문제
- 공용 인터넷에 액세스할 수 없는 ESET PROTECT On-Prem이 설치되어 있고 ESET 응용 프로그램에 대한 업데이트를 유지 관리하려는 경우
해결 방법
- 전제 조건
- 미러 도구를 사용하여 오프라인 리포지토리 만들기
- 오프라인 리포지토리를 배포하도록 로컬 웹 서버를 구성합니다
- 업데이트를 위해 오프라인 리포지토리를 사용하도록 서버와 클라이언트를 설정합니다
- 선택 사항: ESET PROTECT 온-프레미스 소프트웨어 설치 작업을 통해 공유 위치에서 ESET 보안 애플리케이션 설치
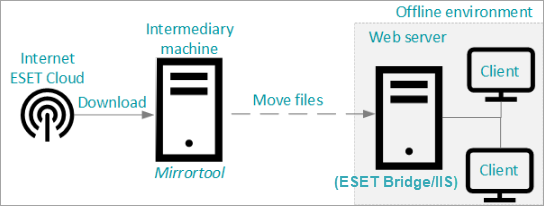
I. 전제 조건
- ESET PROTECT On-Prem이 설치되었거나 가상 어플라이언스가 배포됨
- 오프라인 리포지토리를 만들려는 시스템에서 인터넷 연결
- 충분한 여유 저장 공간. 현재 요구 사항은 전체 리포지토리에 대해 1.2TB입니다. ESET에서 새 업데이트 및 애플리케이션 버전을 출시하면 여유 저장 공간 요구 사항이 증가합니다
II. 미러 도구를 사용하여 오프라인 리포지토리 만들기
-
장치가 Mirror Tool 사용 요구 사항을 충족하고 오프라인 활성화 파일
(activation_file.lf)을 다운로드했는지 확인하세요. -
미러 도구를 다운로드합니다.
-
다운로드한 아카이브의 파일을 원하는 폴더에 압축을 풉니다.
-
아카이브를 추출한 폴더에서 명령줄/터미널을 엽니다.
-
오프라인 리포지토리를 생성합니다. 인터넷에 연결된 컴퓨터의 명령줄/터미널에서 다음 명령을 실행합니다.
Windows
MirrorTool.exe --repositoryServer 자동선택 ^ --intermediateRepository디렉토리 C:\중개자 ^ --outputRepository디렉토리 C:\리포지토리Linux
sudo ./MirrorTool --repositoryServer AUTOSELECT ^ --intermediateRepositoryDirectory ~/Documents/Intermediary ^ --outputRepositoryDirectory ~/Documents/Repository미러 도구가
중간 저장소 디렉터리폴더로 데이터를 다운로드합니다. 다운로드가 완료되면 모든 데이터를출력RepositoryDirectory폴더로 옮깁니다. -
선택 사항입니다: 폴더의 다운로드 크기를 줄입니다.
-
폴더의 다운로드 크기를 줄이려면 미러 도구와 동일한 폴더에 JSON 형식의 텍스트 파일을 만듭니다(예:
--필터파일경로 filter.txt) -
텍스트 파일에 이 온라인 도움말 항목에 설명된 대로 원하는 매개변수를 입력합니다. 다운로드한 파일을 애플리케이션 또는 언어별로 필터링할 수 있습니다.
-
-
오프라인 업데이트 미러 만들기. 업데이트 미러를 생성하려면 중개 시스템에서 사용할 수 있는 오프라인 활성화 파일
(activation_file.lf)이 필요합니다. 인터넷에 액세스할 수 있는 컴퓨터의 명령줄/터미널에서 다음 명령을 실행합니다.Windows
MirrorTool.exe --mirrorType 일반 ^ --intermediateUpdateDirectory c:\temp\mirrorTemp ^ --offlineLicenseFilename c:\temp\activation_file.lf ^ --outputDirectory c:\temp\mirrorLinux
sudo ./MirrorTool --mirrorType 일반 \ --intermediateUpdateDirectory /tmp/mirrorTool/mirrorTemp \ --offlineLicenseFilename /tmp/mirrorTool/activation_file.lf \ --outputDirectory /tmp/mirrorTool/mirror미러 도구는
임시폴더와최종폴더를 3GB 크기의 두 개의 폴더로 만듭니다.제외된제품매개변수를 사용하여 다운로드 크기를 줄일 수 있습니다:ep12ep13era6(모든 PROTECT 온프레미스 포함)
제외된제품매개변수 사용 예제:MirrorTool.exe --mirrorType 일반 ^ --intermediateUpdateDirectory 미러-중개자 ^ --offlineLicenseFilename 활성화_파일.lf ^ --outputDirectory 미러-최종 ^ --excludedProducts ep12 ep13
사용 가능한 애플리케이션 목록 보기
| 애플리케이션 |
|---|
| Linux용 ESET 엔드포인트 안티바이러스 |
| ESET Bridge |
| Windows용 ESET 엔드포인트 안티바이러스 |
| MacOS용 ESET 엔드포인트 바이러스 백신 |
| Windows용 ESET 엔드포인트 보안 |
| MacOS용 ESET 엔드포인트 보안 |
| Android용 ESET 엔드포인트 보안 |
| ESET 전체 디스크 암호화 |
| ESET 인스펙트 커넥터 |
| ESET 검사 서버 |
| IBM Domino용 ESET 메일 보안 |
| Microsoft Exchange Server용 ESET 메일 보안 |
| ESET 관리 에이전트 |
| ESET PROTECT 모바일 장치 커넥터 |
| ESET PROTECT 온프레미스 서버 |
| ESET PROTECT 서버 |
| ESET PROTECT 웹 콘솔 |
| ESET 로그 탐지 센서 |
| ESET 보안 인증 |
| ESET 보안 인증 온-프레미스 |
| ESET 보안 인증 구성 요소 |
| ESET 보안 인증 동기화 에이전트 |
| 마이크로소프트 셰어포인트 서버용 ESET 보안 |
| Microsoft Windows Server용 ESET 서버 보안 |
III. 오프라인 리포지토리를 배포하도록 로컬 웹 서버 구성하기
위에서 설명한 대로 미러 도구를 사용하여 업데이트 및/또는 리포지토리 파일을 다운로드한 후 로컬 웹 서버(예: ESET Bridge 또는 Microsoft IIS)를 선택합니다.
오프라인 환경의 시스템에 업데이트 및 설치 프로그램을 제공하도록 웹 서버를 설정합니다. 아래의 ESET Bridge 및 Microsoft IIS에 대한 설정 지침을 참조하세요.
대안: ESET 엔드포인트를 업데이트 미러로 사용하여 업데이트 배포.
오프라인 웹 서버가 Windows에 있습니다
Microsoft IIS가 설치된 Windows 서버
-
미러 도구로 다운로드한 전체 폴더를
C:\inetpub\wwwroot에복사합니다. -
IIS 관리자에서 디렉토리 브라우징을 활성화합니다.
-
확장자
*가텍스트/일반인MIME 유형을 추가합니다.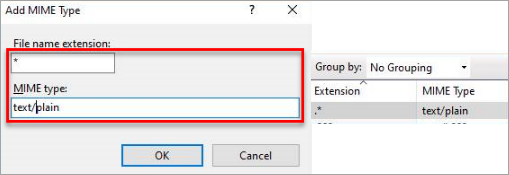
ESET Bridge가 있는 Windows 서버(ESET PROTECT On-Prem과 함께 배포됨)
-
간단한 텍스트 편집기를 사용하여
C:\Program Files\ESET\Bridge에서pkgid파일을 엽니다. 오프라인 리포지토리 서버를 활성화하려면http_proxy_settings_static_content_enabled설정을true로변경합니다. 변경 사항을 저장하고pkgid파일을 닫습니다. -
다운로드한 리포지토리를 오프라인 리포지토리 서버 디렉토리에 복사합니다:
- 오프라인 리포지토리 서버 디렉토리의 기본 위치는 적절한 액세스 권한이 있는
C:\ProgramData\ESET\Bridge\OfflineRepository입니다. - 사용자 지정 디렉터리를 사용하려면 오프라인 리포지토리에 대한 새 폴더를 만듭니다(예:
C:\Repository).Pkgid파일에서"http_proxy_settings_offline_repository_dirPath"줄을 다음과 같이 바꿉니다:"%DATADIR%\\OfflineRepository"를"http_proxy_settings_offline_repository_dirPath"로 바꿉니다:"C:\\Repository". 네트워크 서비스 사용자에게 디렉터리에 대한 전체 액세스 권한이 필요합니다.
- 오프라인 리포지토리 서버 디렉토리의 기본 위치는 적절한 액세스 권한이 있는
-
명령줄 명령을 사용하여 ESET Bridge 서비스를 다시 시작합니다:
net stop "EsetBridge"및net start "EsetBridge". 리포지토리 데이터를 변경, 삭제 또는 추가할 때는 서비스를 다시 시작할 필요가 없으며,pkgid파일을 변경한 후에만 서비스를 다시 시작해야 합니다. -
오프라인 리포지토리는
http://YourIPaddress:4449주소(예: http://10.1.1.10:4449)에서 실행됩니다.
오프라인 웹 서버가 Linux 또는 ESET PROTECT 가상 어플라이언스에 있습니다
Linux 및 ESET Bridge가 포함된 ESET PROTECT Virtual Appliance(CentOS)
-
간단한 텍스트 편집기를 사용하여
/opt/eset/bridge/등에서pkgid파일을 엽니다. 오프라인 리포지토리 서버를 활성화하려면http_proxy_settings_static_content_enabled설정을true로변경합니다. 변경 사항을 저장하고pkgid파일을 닫습니다. -
다운로드한 리포지토리를 오프라인 리포지토리 서버 디렉토리에 복사합니다:
-
적절한 액세스 권한이 있는 오프라인 리포지토리 서버 디렉토리의 기본 위치는 다음과 같습니다:
/var/opt/eset/bridge/OfflineRepository입니다 -
사용자 지정 디렉터리를 사용하려면 오프라인 리포지토리에 대한 새 폴더를 만듭니다:
/var/opt/CustomOfflineRepositoryPkgid파일에서 다음 줄을 바꿉니다:http_proxy_settings_offline_repository_dirPath": "%DATADIR%\\오프라인 리포지토리로 변경합니다:
http_proxy_settings_offline_repository_dirPath": "/var/opt/CustomOfflineRepository"네트워크 서비스 사용자는 디렉터리에 대한 전체 액세스 권한이 필요합니다.
-
-
다음 터미널 명령을 사용하여 ESET Bridge 서비스를 다시 시작합니다:
sudo systemctl restart EsetBridge.service리포지토리 데이터를 변경, 삭제 또는 추가할 때는 서비스를 다시 시작할 필요가 없으며,
pkgid파일을 변경한 후에만 서비스를 다시 시작해야 합니다. -
오프라인 리포지토리는
http://YourIPaddress:4449주소(예: http://10.1.1.10:4449)에서 실행됩니다.
SELinux(Linux 및 ESET PROTECT 가상 어플라이언스에서 적용 가능)
SELinux는 다른 장치가 리포지토리 시스템에 액세스하지 못하도록 차단할 수 있습니다. 리포지토리/업데이트 파일 위치에 대한 예외를 추가하거나 SELinux를 비활성화하세요.
이 기능을 해제하려면 아래 단계를 따르세요:
-
편집기에서
/etc/selinux/config를열고 다음 값을 찾아 설정합니다:SELINUX=disabled -
시스템(컴퓨터)을 다시 시작하여 변경 사항을 적용합니다.
Linux 또는 VA 방화벽에서 포트 4449 및 3128 열기
ESET 보호 가상 어플라이언스를 사용하는 경우 Webmin을 사용하여 3128이 이미 나열된 규칙에 포트 4449를 추가하고 구성을 저장합니다.

Linux 콘솔을 선호하는 경우 다음 명령을 사용하여 동일한 작업을 수행합니다:
iptables -A INPUT -p tcp --dport 4449 -j ACCEPT ip6tables -A INPUT -p tcp --dport 4449 -j ACCEPT 서비스 ip6tables 저장 서비스 ip6tables 저장IV. 오프라인 리포지토리를 사용하도록 서버와 클라이언트 설정하기
아래 예제를 참조하여 리포지토리 경로를 설정하고 ESET Endpoint 애플리케이션으로 서버를 업데이트하십시오. ESET PROTECT On-Prem에서 다음을 수행하십시오:
오프라인 리포지토리 및 업데이트를 사용하도록 ESET PROTECT 서버를 설정합니다
서버 설정
-
#@#플레이스홀더 id='1499' 언어='1'#@#
-
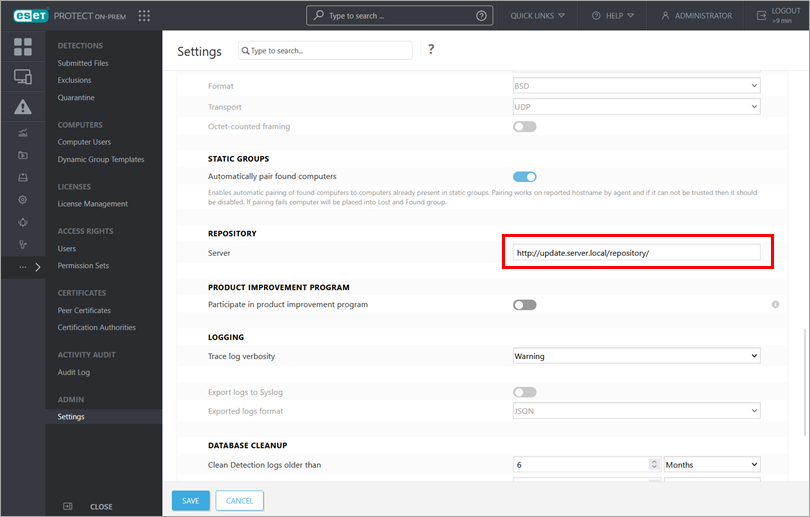
자세히 → 설정을 클릭하고 고급 설정을 확장합니다.
-
리포지토리 아래의 서버 필드에 웹 서버 주소를 입력합니다.
-
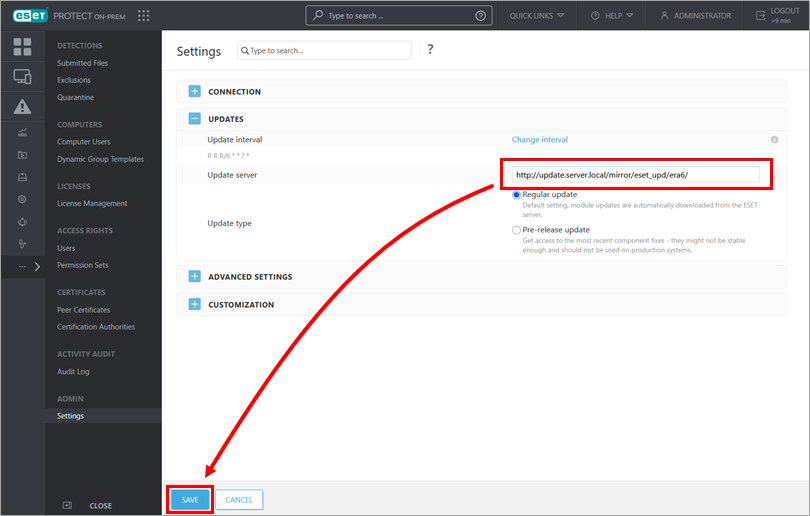
업데이트를 펼칩니다.
-
서버 업데이트 필드에 웹 서버 주소를 입력하고 저장을 클릭합니다.
오프라인 리포지토리 및 업데이트를 사용하도록 ESET 관리 에이전트 설정
에이전트 정책
업데이트 및 리포지토리를 위해 오프라인 서버를 사용하는 모든 시스템(해당 에이전트)에 새 설정을 적용해야 합니다. 적합한 정책 또는 새로 만들기를 선택하여 해당 머신에 할당합니다.
-
#@#플레이스홀더 id='1499' 언어='1'#@#
-
정책을 엽니다.
-
해당 정책을 클릭하고 편집을 클릭합니다.
-
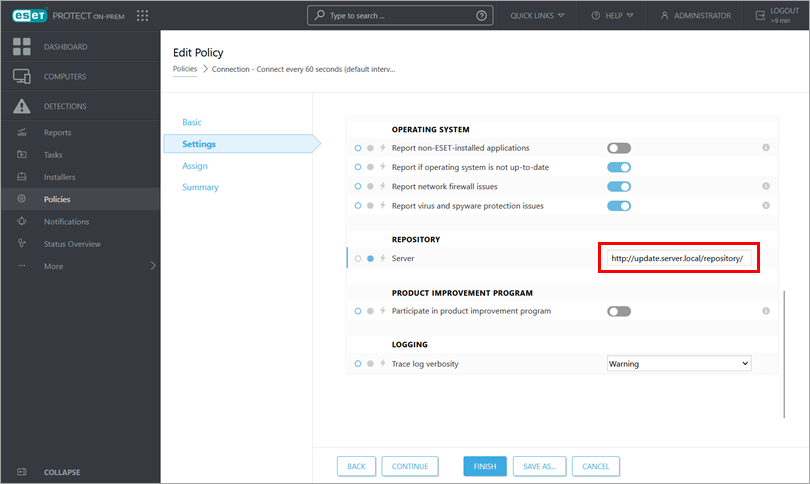
정책 설정 섹션에서 고급 설정을 펼칩니다.
-
리포지토리 아래의 서버 필드에 웹 서버 주소를 입력합니다.
-
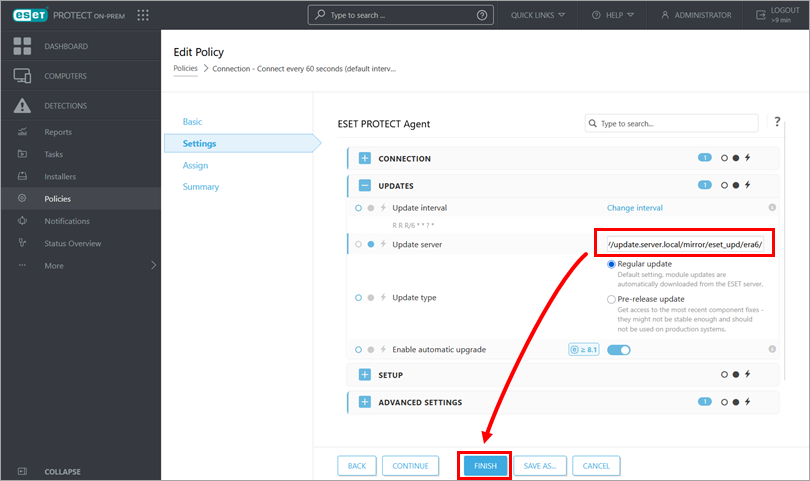
업데이트를 펼칩니다.
-
서버 업데이트 필드에 웹 서버 주소를 입력하고 저장을 클릭합니다. 설정하려는 애플리케이션에 따라 폴더 구조를 포함한 전체 주소를 입력해야 합니다.
오프라인 리포지토리 및 업데이트를 사용하도록 ESET Endpoint 애플리케이션 설정하기
ESET Endpoint 애플리케이션에 대한 정책(Windows)
업데이트를 위해 오프라인 서버를 사용하는 모든 시스템(해당 ESET 보안 응용프로그램)에 새 설정을 적용해야 합니다. 적합한 정책 또는 새로 만들기를 선택하여 해당 시스템에 할당합니다.
-
#@#플레이스홀더 id='1499' 언어='1'#@#
-
정책을 엽니다.
-
해당 정책을 클릭하고 편집을 클릭합니다.
-
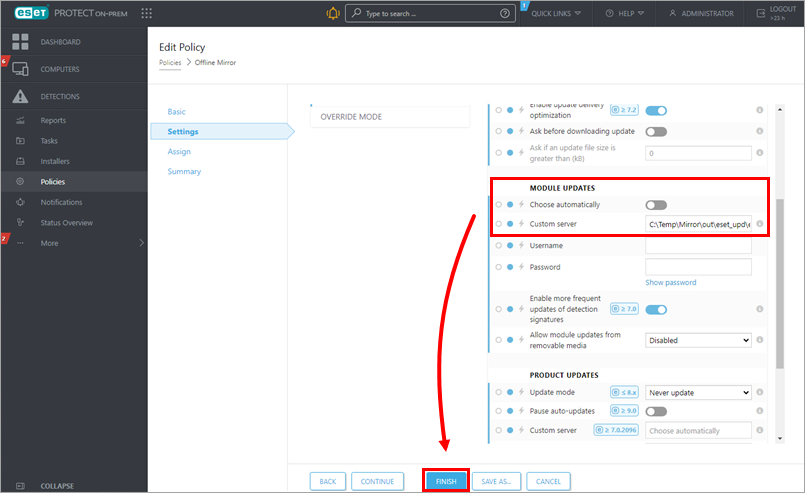
정책 설정 섹션에서 업데이트 → 프로필 → 업데이트 → 모듈 업데이트를 클릭합니다.
-
자동으로 선택 옆의 토글을 비활성화합니다.
-
사용자 지정 서버 필드에 웹 서버 주소를 입력하고 마침을 클릭합니다. 설정하려는 애플리케이션에 따라 폴더 구조를 포함한 전체 주소를 입력해야 합니다. 아래 예제 이미지는 ESET Endpoint 폴더 주소를 보여줍니다.
오프라인 리포지토리 및 업데이트를 사용하도록 다른 ESET 응용 프로그램을 설정합니다
기타 애플리케이션
필요한 경우 위에 표시된 예와 유사한 ESET 애플리케이션에 대한 정책을 생성합니다.
V. 선택 사항: ESET PROTECT 온프레미스 소프트웨어 설치 작업을 통해 공유 위치에서 ESET 보안 애플리케이션을 설치합니다
이 경우 리포지토리를 사용하지 않습니다. 클라이언트 시스템에 ESET 관리 에이전트가 설치되어 있어야 합니다.
-
ESET 엔드포인트 설치 관리자를 다운로드합니다(ESET 다운로드 사이트).
-
오프라인 네트워크의 다른 컴퓨터에서 액세스할 수 있는 위치에 설치 관리자를 저장합니다. 애플리케이션 이름과 버전을 기준으로 논리적 폴더 구조를 만드는 것이 좋습니다.
-
ESET 보호 웹 콘솔에 로그인합니다.
-
직접 링크를 사용하여 새 소프트웨어 설치 작업을 생성합니다.


