NOTA:
Questa pagina è stata tradotta da un computer. Fai clic su English sotto Languages in questa pagina per visualizzare il testo originale. Se trovi qualcosa di poco chiaro, contatta il tuo supporto locale.
Fare clic per espandere
Come parte del processo di installazione, ESET PROTECT On-Prem richiede la creazione di un'autorità di certificazione e di un certificato peer per gli agenti. Questi certificati vengono utilizzati per autenticare le applicazioni distribuite nell'ambito dell'abbonamento.
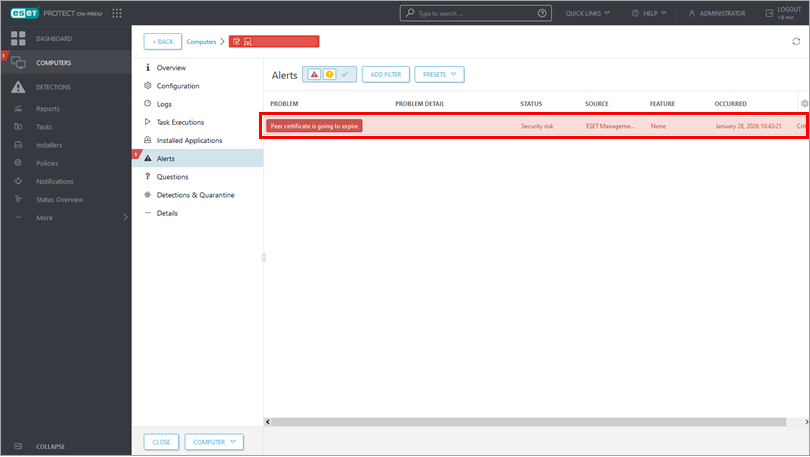
Se il certificato dell'agente scade, l'agente non lo comunicherà, ma verranno visualizzati avvisi in ESET PROTECT On-Prem per 30 giorni prima della scadenza. Dopo la scadenza, l'agente continuerà a tentare di connettersi e i computer client non verranno rimossi automaticamente. Tuttavia, smetteranno di connettersi e l'attività del server "Elimina i computer che non si connettono" li rimuoverà se configurata in tal senso.
Per ulteriori informazioni, consultare l'argomento della Guida in linea Certificato in scadenza - Segnalazione e sostituzione.
I certificati sono contenuti nel gruppo statico Tutti i
I certificati peer e un'autorità di certificazione creati durante l'installazione sono contenuti per impostazione predefinita nel gruppo statico Tutti.
Scenario 1: Il certificato dell'agente sta per scadere
Quando gli agenti si connettono al server ESET PROTECT, assicurarsi che venga creato un nuovo certificato Peer dell'agente prima della scadenza di quello originale.
Non eliminare il vecchio certificato
Applicare il nuovo certificato a tutti gli agenti, quindi eliminare il vecchio certificato.
-
Creare una nuova Autorità di certificazione e un certificato peer in ESET PROTECT On-Prem.
-
Creare e applicare un nuovo criterio ESET Management Agent e distribuire il certificato Peer Agent appena creato.
Scenario 2: Il certificato dell'Agente non è valido (scaduto)
Se gli agenti non riescono a connettersi al server ESET PROTECT, distribuire nuovamente ESET Management Agent su tutti gli endpoint che utilizzano il certificato dell'agente scaduto.
-
Creare una nuova Autorità di certificazione e un certificato Peer in ESET PROTECT On-Prem.
-
Distribuire ESET Management Agent utilizzando ESET PROTECT o ESET PROTECT On-Prem.
Scenario 3: il certificato del server scade a breve
Anche l'autorità di certificazione è scaduta
Se anche l'Autorità di certificazione è scaduta, procedere con lo Scenario 5 invece che con questo scenario.
-
Creare un nuovo certificato Server. Selezionare Server dal menu a discesa Componente.
-
Impostare il nuovo certificato ESET PROTECT Server.
Scenario 4: Il certificato del server non è valido (scaduto)
Anche l'autorità di certificazione è scaduta
Se anche l'Autorità di certificazione è scaduta, procedere con lo Scenario 6 anziché con questo scenario.
Gli agenti non possono connettersi al server ESET PROTECT perché il certificato del server è scaduto. Dopo aver impostato un nuovo certificato del server, gli agenti con un certificato valido potranno connettersi al server ESET PROTECT.
-
Creare un nuovo certificato Server. Selezionare Server dal menu a discesa Componente.
-
Impostare il nuovo certificato del server ESET PROTECT.
Scenario 5: L'autorità di certificazione scade a breve
Gli agenti si connettono al server ESET PROTECT, ma dopo la creazione di una nuova Autorità di certificazione, tutti i certificati utilizzati devono essere sostituiti: Server, Agente e Host agente virtuale.
Non eliminare l'Autorità di certificazione in scadenza
Applicare i nuovi certificati a tutti i componenti, quindi eliminare l'Autorità di certificazione in scadenza.
-
Creare una nuova Autorità di certificazione e utilizzare un nuovo nome comune diverso dal nome comune dell'Autorità di certificazione scaduta.
-
Creare un nuovo certificato Server. Selezionare Server dal menu a discesa del componente e firmarlo con l'Autorità di certificazione appena creata.
-
Creare nuovi certificati per altri componenti dell'applicazione, se necessario (Agent e Virtual Agent Host).
-
Creare e applicare un nuovo criterio ESET Management Agent e distribuire il certificato Peer Agent appena creato.
-
Applicare altri certificati peer utilizzando le policy.
-
Attendere la replica del nuovo certificato e dell'Autorità di certificazione a tutti gli agenti.
-
Attendere la replica del nuovo certificato e dell'Autorità di certificazione a tutti gli altri componenti dell'applicazione.
-
Impostare il nuovo certificato di ESET PROTECT Server.
Scenario 6: L'Autorità di certificazione non è valida (scaduta)
Gli agenti non possono connettersi a ESET PROTECT Server. Creare una nuova Autorità di certificazione. Tutti i certificati utilizzati devono essere sostituiti: Server, Agente e Host agente virtuale.
-
Creare una nuova Autorità di certificazione e utilizzare un nuovo nome comune diverso dal nome comune dell'Autorità di certificazione scaduta.
-
Creare un nuovo certificato Server. Selezionare Server dal menu a discesa Componente e firmarlo con l'Autorità di certificazione appena creata.
-
Creare nuovi certificati per altri componenti dell'applicazione, se necessario (Agent e Virtual Agent Host).
-
Distribuire ESET Management Agent utilizzando ESET PROTECT o ESET PROTECT On-Prem.
-
Impostare il nuovo certificato del server ESET PROTECT.
Risoluzione dei problemi dei registri
Quando un computer client non sembra connettersi al server ESET PROTECT, si consiglia di eseguire la risoluzione dei problemi di ESET Management Agent localmente sull'endpoint client. Per ulteriori informazioni, consultare l'argomento della Guida in linea Risoluzione dei problemi - Connessione dell'agente.