NOTA:
Esta página ha sido traducida por un ordenador. Haga clic en Inglés bajo Idiomas en esta página para mostrar el texto original. Si encuentra algo que no está claro, por favor, póngase en contacto con su soporte local.
Haga clic para ampliar
Como parte del proceso de instalación, ESET PROTECT On-Prem requiere que cree una Autoridad de certificación y un Certificado de par para los agentes. Estos certificados se utilizan para autenticar las aplicaciones distribuidas bajo su suscripción.
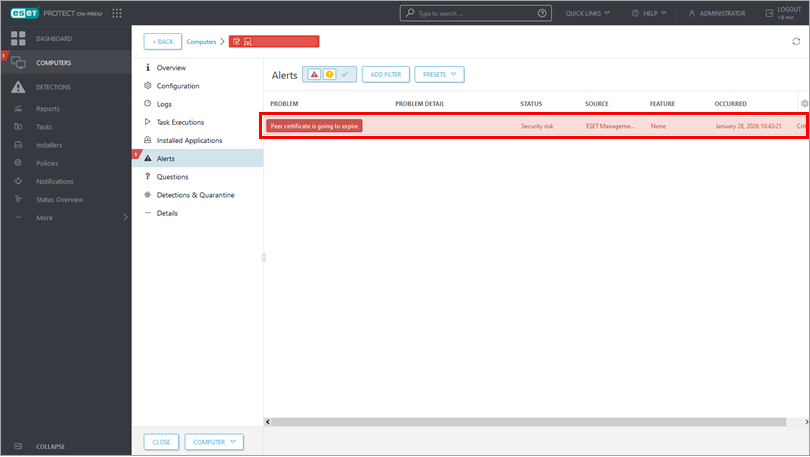
Si el certificado del Agente caduca, el agente no se lo notificará, pero verá advertencias en ESET PROTECT On-Prem durante 30 días antes de la caducidad. Tras la caducidad, el Agente seguirá intentando conectarse y los equipos cliente no se eliminarán automáticamente. Sin embargo, dejarán de conectarse y la tarea del servidor "Eliminar equipos que no se conectan" los eliminará finalmente si se ha configurado para ello.
Para obtener más información, consulte el tema de la Ayuda en línea Certificado caducado: notificación y sustitución.
Los certificados se encuentran en el grupo estático Todos
Los certificados de pares y una autoridad de certificación creados durante la instalación se encuentran, de forma predeterminada, en el grupo estático Todos.
Escenario 1: El certificado del Agente caduca pronto
Cuando los Agentes se conectan al Servidor de ESET PROTECT, asegúrese de que se crea un nuevo Certificado de Agente Par antes de que caduque el original.
No elimine el certificado antiguo
Aplique el nuevo certificado a todos los Agentes y, a continuación, elimine el certificado antiguo.
-
Cree una nueva autoridad de certificación y un nuevo certificado de pares en ESET PROTECT On-Prem.
-
Cree y aplique una nueva política de Agente de Gestión de ESET y distribuya el Certificado de Par de Agente recién creado.
Escenario 2: El certificado del Agente no es válido (ha caducado)
Si los Agentes no pueden conectarse al Servidor ESET PROTECT, vuelva a desplegar el Agente de Gestión ESET en todos los endpoints que utilicen el certificado de Agente caducado.
-
Cree una nueva Autoridad de Certificación y Certificado de Pares en ESET PROTECT On-Prem.
-
Desplegar el Agente de Gestión de ESET utilizando ESET PROTECT o ESET PROTECT On-Prem.
Escenario 3: El certificado del servidor caduca pronto
La Autoridad de Certificación también ha caducado
Si la Autoridad de Certificación también ha caducado, proceda con el Escenario 5 en lugar de este escenario.
-
Cree un nuevo certificado de servidor. Seleccione Servidor en el menú desplegable Componente.
-
Configure su nuevo certificado ESET PROTECT Server.
Escenario 4: El certificado del servidor no es válido (ha caducado)
La autoridad de certificación también ha caducado
Si la Autoridad de Certificación también ha caducado, proceda con el Escenario 6 en lugar de este escenario.
Los Agentes no pueden conectarse al Servidor de ESET PROTECT porque el certificado del Servidor ha caducado. Después de configurar un nuevo certificado de Servidor, los Agentes con un certificado válido podrán conectarse al Servidor de ESET PROTECT.
-
Cree un nuevo certificado de Servidor. Seleccione Servidor en el menú desplegable Componente.
-
Configure su nuevo certificado de Servidor de ESET PROTECT.
Escenario 5: La autoridad de certificación caduca pronto
Los Agentes se conectan al Servidor de ESET PROTECT, pero tras la creación de una nueva Autoridad de Certificación, todos los certificados que utilice deben ser reemplazados: Servidor, Agente y Host de Agente Virtual.
No elimine la Autoridad de Certificación que caduca
Aplique los nuevos certificados a todos los componentes y, a continuación, elimine la autoridad de certificación que caduca.
-
Cree una nueva Autoridad de Certificación y utilice un nuevo nombre común que difiera del nombre común de la Autoridad de Certificación caducada.
-
Cree un nuevo certificado de servidor. Seleccione Servidor en el menú desplegable Componente y fírmelo con la autoridad de certificación recién creada.
-
Cree nuevos certificados para otros componentes de la aplicación según sea necesario (Agente y Host de Agente Virtual).
-
Cree y aplique una nueva política de Agente de Gestión de ESET y distribuya el Certificado de Par de Agente recién creado.
-
Aplique otros certificados de pares mediante políticas.
-
Espere a que se repliquen el nuevo certificado y la Autoridad de Certificación en todos los Agentes.
-
Espere a que el nuevo certificado y la autoridad de certificación se repliquen en todos los demás componentes de la aplicación.
-
Establezca el nuevo certificado de ESET PROTECT Server.
Escenario 6: La autoridad de certificación no es válida (ha caducado)
Los Agentes no pueden conectarse al Servidor ESET PROTECT. Cree una nueva Autoridad de certificación. Todos los certificados que utilice deben ser reemplazados: Servidor, Agente y Host de Agente Virtual.
-
Cree una nueva Autoridad de Certificación y utilice un nuevo nombre común que difiera del nombre común de la Autoridad de Certificación caducada.
-
Cree un nuevo certificado de Servidor. Seleccione Servidor en el menú desplegable Componente y fírmelo con la Autoridad de Certificación recién creada.
-
Cree nuevos certificados para otros componentes de la aplicación según sea necesario (Agente y Host de Agente Virtual).
-
Despliegue el Agente de Gestión de ESET utilizando ESET PROTECT o ESET PROTECT On-Prem.
-
Configure su nuevo certificado de servidor de ESET PROTECT.
Solución de problemas de registros
Cuando un equipo cliente no parece conectarse a su servidor ESET PROTECT, le recomendamos que realice la solución de problemas del Agente de administración de ESET localmente en el punto final del cliente. Consulte el tema de la Ayuda en línea Solución de problemas-Conexión del agente para obtener más información.