HINWEIS:
Diese Seite wurde von einem Computer übersetzt. Klicken Sie auf Englisch unter Sprachen auf dieser Seite, um den Originaltext anzuzeigen. Sollten Sie etwas unklar finden, wenden Sie sich bitte an Ihren lokalen Support.
Zum Erweitern klicken
Als Teil des Installationsprozesses erfordert ESET PROTECT On-Prem, dass Sie eine Zertifizierungsstelle und ein Peer-Zertifikat für Agenten erstellen. Diese Zertifikate werden für die Authentifizierung von Anwendungen verwendet, die im Rahmen Ihres Abonnements verteilt werden.
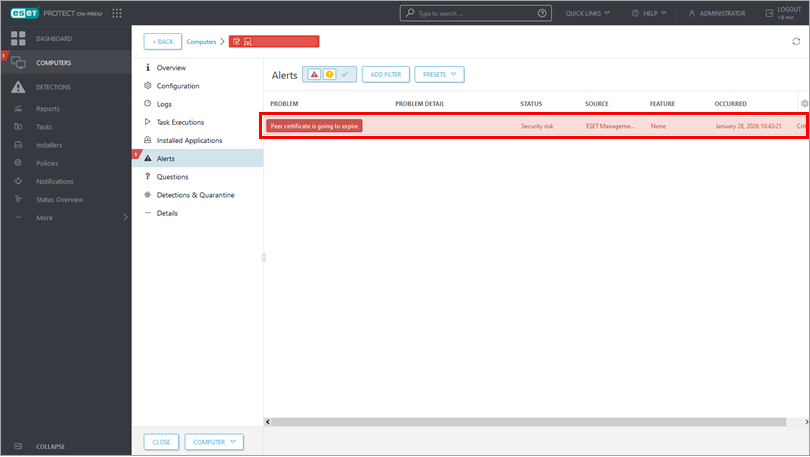
Wenn das Agentenzertifikat abläuft, wird der Agent Sie nicht benachrichtigen, aber Sie werden in ESET PROTECT On-Prem 30 Tage lang vor dem Ablauf Warnungen sehen. Nach Ablauf des Zertifikats versucht der Agent weiterhin, eine Verbindung herzustellen, und die Client-Computer werden nicht automatisch entfernt. Sie stellen jedoch keine Verbindung mehr her, und die Serveraufgabe "Nicht verbundene Computer löschen" wird sie schließlich entfernen, wenn dies so konfiguriert ist.
Weitere Informationen finden Sie in der Online-Hilfe unter Auslaufendes Zertifikat - Meldung und Ersatz.
Die Zertifikate befinden sich in der statischen Gruppe Alle
Peer-Zertifikate und eine Zertifizierungsstelle, die während der Installation erstellt wurden, sind standardmäßig in der statischen Gruppe "Alle" enthalten.
Szenario 1: Das Agentenzertifikat läuft bald ab
Wenn sich die Agenten mit dem ESET PROTECT Server verbinden, stellen Sie sicher, dass ein neues Agenten-Peer-Zertifikat erstellt wird, bevor das ursprüngliche Zertifikat abläuft.
Löschen Sie das alte Zertifikat nicht
Wenden Sie das neue Zertifikat auf alle Agenten an und löschen Sie dann das alte Zertifikat.
-
Erstellen einer neuen Zertifizierungsstelle und eines Peer-Zertifikats in ESET PROTECT On-Prem.
-
Erstellen Sie eine neue ESET Management Agent-Richtlinie, wenden Sie diese an und verteilen Sie das neu erstellte Agent-Peer-Zertifikat.
Szenario 2: Das Agentenzertifikat ist ungültig (abgelaufen)
Wenn die Agenten keine Verbindung zum ESET PROTECT Server herstellen können, stellen Sie den ESET Management Agent auf allen Endpunkten neu bereit, die das abgelaufene Agentenzertifikat verwenden.
-
Erstellen einer neuen Zertifizierungsstelle und eines Peer-Zertifikats in ESET PROTECT On-Prem.
-
Stellen Sie den ESET Management Agent mit ESET PROTECT oder ESET PROTECT On-Prem bereit.
Szenario 3: Das Serverzertifikat läuft bald ab
Die Zertifizierungsstelle ist ebenfalls abgelaufen
Wenn die Zertifizierungsstelle ebenfalls abgelaufen ist, fahren Sie mit Szenario 5 statt mit diesem Szenario fort.
-
Erstellen Sie ein neues Server-Zertifikat. Wählen Sie Server aus dem Dropdown-Menü Komponente.
-
Legen Sie Ihr neues ESET PROTECT Server-Zertifikat fest.
Szenario 4: Das Server-Zertifikat ist ungültig (abgelaufen)
Die Zertifizierungsstelle ist ebenfalls abgelaufen
Wenn die Zertifizierungsstelle ebenfalls abgelaufen ist, fahren Sie mit Szenario 6 statt mit diesem Szenario fort.
Die Agenten können sich nicht mit dem ESET PROTECT Server verbinden, da das Serverzertifikat abgelaufen ist. Nachdem Sie ein neues Serverzertifikat eingerichtet haben, können Agenten mit einem gültigen Zertifikat eine Verbindung zum ESET PROTECT Server herstellen.
-
Erstellen Sie ein neues Server-Zertifikat. Wählen Sie Server aus dem Dropdown-Menü Komponente.
-
Legen Sie Ihr neues ESET PROTECT Server-Zertifikat fest.
Szenario 5: Die Gültigkeit der Zertifizierungsstelle läuft bald ab
Die Agenten verbinden sich mit dem ESET PROTECT Server, aber nachdem eine neue Zertifizierungsstelle erstellt wurde, müssen alle verwendeten Zertifikate ersetzt werden: Server, Agent und Virtual Agent Host.
Löschen Sie die auslaufende Zertifizierungsstelle nicht
Wenden Sie die neuen Zertifikate auf alle Komponenten an und löschen Sie dann die auslaufende Zertifizierungsstelle.
-
Erstellen Sie eine neue Zertifizierungsstelle und verwenden Sie einen neuen Common Name, der sich vom Common Name der abgelaufenen Zertifizierungsstelle unterscheidet.
-
Erstellen Sie ein neues Server-Zertifikat. Wählen Sie Server aus dem Dropdown-Menü Komponente und signieren Sie es mit der neu erstellten Zertifizierungsstelle.
-
Erstellen Sie bei Bedarf neue Zertifikate für andere Anwendungskomponenten (Agent und Virtual Agent Host).
-
Erstellen Sie eine neue ESET Management Agent-Richtlinie, wenden Sie diese an und verteilen Sie das neu erstellte Agent-Peer-Zertifikat.
-
Wenden Sie andere Peer-Zertifikate mithilfe von Richtlinien an.
-
Warten Sie auf die Replikation des neuen Zertifikats und der Zertifizierungsstelle auf alle Agenten.
-
Warten Sie auf die Replikation des neuen Zertifikats und der Zertifizierungsstelle auf alle anderen Anwendungskomponenten.
-
Stellen Sie Ihr neues ESET PROTECT Server-Zertifikat ein.
Szenario 6: Die Zertifizierungsstelle ist ungültig (ausgelaufen)
Die Agenten können sich nicht mit dem ESET PROTECT Server verbinden. Erstellen Sie eine neue Zertifizierungsstelle. Alle von Ihnen verwendeten Zertifikate müssen ersetzt werden: Server, Agent und Virtual Agent Host.
-
Erstellen Sie eine neue Zertifizierungsstelle und verwenden Sie einen neuen Common Name, der sich vom Common Name der abgelaufenen Zertifizierungsstelle unterscheidet.
-
Erstellen Sie ein neues Server-Zertifikat. Wählen Sie Server aus dem Dropdown-Menü Komponente und signieren Sie es mit der neu erstellten Zertifizierungsstelle.
-
Erstellen Sie bei Bedarf neue Zertifikate für andere Anwendungskomponenten (Agent und Virtual Agent Host).
-
Stellen Sie den ESET Management Agent mit ESET PROTECT oder ESET PROTECT On-Prem bereit.
-
Stellen Sie Ihr neues ESET PROTECT Server-Zertifikat ein.
Fehlersuche in Protokollen
Wenn ein Client-Computer keine Verbindung zu Ihrem ESET PROTECT Server herzustellen scheint, empfehlen wir Ihnen, die Fehlerbehebung mit dem ESET Management Agent lokal auf dem Client-Endpunkt durchzuführen. Weitere Informationen finden Sie in der Online-Hilfe unter Fehlersuche - Agentenverbindung.