Izdevums
- Jūsu personīgie faili ir šifrēti, un datorā vai .txt, .html vai .png failā var tikt parādīta šāda informācija
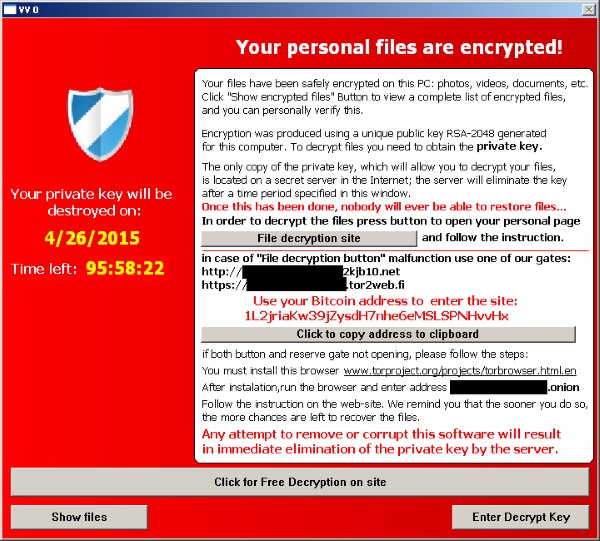
1-1. attēls
- Jūsu ESET produkts konstatē infekciju Win32/Filecoder.TeslaCrypt
- Kā atšifrēt failus, izmantojot ESETTeslaCryptDecryptor.exe rīku
Sīkāka informācija
Win32/Filecoder.TeslaCrypt ir Trojas zirgs, kas šifrē failus vietējos diskos. Lai atšifrētu failus, lietotājam tiek pieprasīts nosūtīt informāciju/noteiktu naudas summu, izmantojot Bitcoin maksājumu pakalpojumu.
Risinājums
- Lejupielādējiet ESETTeslaCryptDecryptor.exe rīku un saglabājiet failu darbvirsmā.
- Noklikšķiniet uz Sākums → Visas programmas → Aksesuāri, ar peles labo pogu noklikšķiniet uz Komandu uzvedne un pēc tam konteksta izvēlnē izvēlieties Palaist kā administrators
- Windows 8 / 8.1 / 10 lietotāji: nospiediet Windows taustiņu + Q, lai meklētu lietojumprogrammas, ierakstiet Command prompt (komandu uzvedne) meklēšanas laukā, noklikšķiniet ar peles labo pogu uz Command prompt (komandu uzvedne) un pēc tam izvēlieties Run as administrator (palaist kā administratoram ) no konteksta izvēlnes.
- Windows 8 / 8.1 / 10 lietotāji: nospiediet Windows taustiņu + Q, lai meklētu lietojumprogrammas, ierakstiet Command prompt (komandu uzvedne) meklēšanas laukā, noklikšķiniet ar peles labo pogu uz Command prompt (komandu uzvedne) un pēc tam izvēlieties Run as administrator (palaist kā administratoram ) no konteksta izvēlnes.
- Ierakstiet komandu
cd %userprofile%\Desktop(neaizstājiet "userprofile" ar savu lietotājvārdu - ievadiet komandu tieši tā, kā parādīts) un pēc tam nospiediet Enter. - Ievadiet komandu
ESETTeslaCryptDecryptor.exeun nospiediet Enter. - Izlasiet un piekrītiet galalietotāja licences līgumam.
- Ievadiet
ESETTeslaCryptDecryptor.exe C:un nospiediet Enter, lai skenētu C disku. Faili, kas šifrēti ar TeslaCrypt V.3 un V.4, tiks automātiski atšifrēti. Lai skenētu citu disku, nomainietC:ar atbilstošo diska burtu.
- TeslaCrypt tīrīšanas rīks tiks palaists un tiks parādīts paziņojums "Meklē inficētus failus...". Ja tiek atklāta infekcija, izpildiet TeslaCrypt tīrīšanas rīka norādījumus, lai iztīrītu sistēmu.
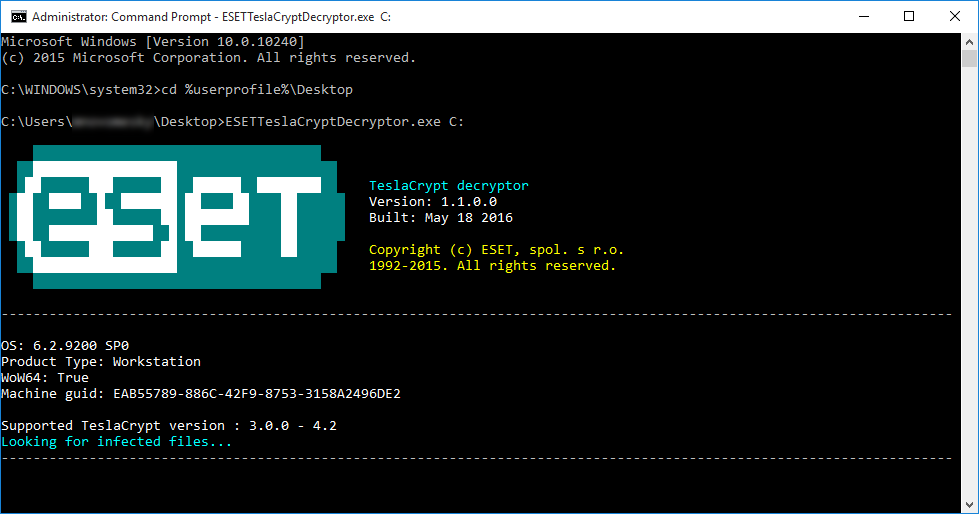
1-2. attēls
Noklikšķiniet uz attēla, lai skatītu lielāku jaunā logā


