Problema
- Jūsų asmeniniai failai buvo užšifruoti, todėl jūsų kompiuteryje arba .txt, .html ar .png faile gali būti rodoma ši informacija
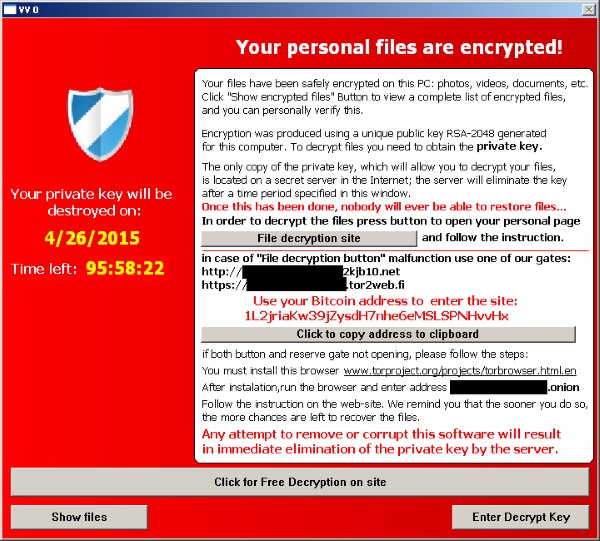
1-1 pav
- Jūsų ESET produktas aptinka infekciją Win32/Filecoder.TeslaCrypt
- Kaip iššifruoti failus naudojant įrankį ESETTeslaCryptDecryptor.exe
Išsami informacija
Win32/Filecoder.TeslaCrypt yra Trojos arklys, kuris užšifruoja failus vietiniuose diskuose. Norint iššifruoti failus, naudotojo prašoma atsiųsti informaciją/konkrečią pinigų sumą per Bitcoin mokėjimo paslaugą.
Sprendimas
- Atsisiųskite įrankį ESETTeslaCryptDecryptor.exe ir išsaugokite failą darbalaukyje.
- Spustelėkite Pradėti → Visos programos → Priedai, dešiniuoju pelės klavišu spustelėkite komandų eilutę ir kontekstiniame meniu pasirinkite Vykdyti kaip administratorius
- Windows 8 / 8.1 / 10 naudotojai: paspauskite Windows klavišą + Q, kad ieškotumėte programų, į paieškos laukelį įrašykite Command prompt , dešiniuoju pelės klavišu spustelėkite Command prompt ir tada iš kontekstinio meniu pasirinkite Run as administrator.
- Windows 8 / 8.1 / 10 naudotojai: paspauskite Windows klavišą + Q, kad ieškotumėte programų, į paieškos laukelį įrašykite Command prompt , dešiniuoju pelės klavišu spustelėkite Command prompt ir tada iš kontekstinio meniu pasirinkite Run as administrator.
- Įveskite komandą
cd %userprofile%\Desktop(nepakeiskite žodžio "userprofile" savo vartotojo vardu - įveskite komandą tiksliai taip, kaip parodyta) ir paspauskite Enter. - Įveskite komandą
ESETTeslaCryptDecryptor.exeir paspauskite Enter. - Perskaitykite ir sutikite su galutinio naudotojo licencijos sutartimi.
- Įveskite komandą
ESETTeslaCryptDecryptor.exe C:ir paspauskite Enter, kad nuskaitytumėte C diską. TeslaCrypt V.3 ir V.4 užšifruoti failai bus automatiškai iššifruoti. Norėdami nuskaityti kitą diską, pakeiskiteC:atitinkama disko raide.
- Bus paleista "TeslaCrypt" valymo priemonė ir rodomas pranešimas "Looking for inected files..." (Ieško užkrėstų failų...). Jei aptikta infekcija, vykdykite "TeslaCrypt" valymo priemonės nurodymus ir išvalykite sistemą.
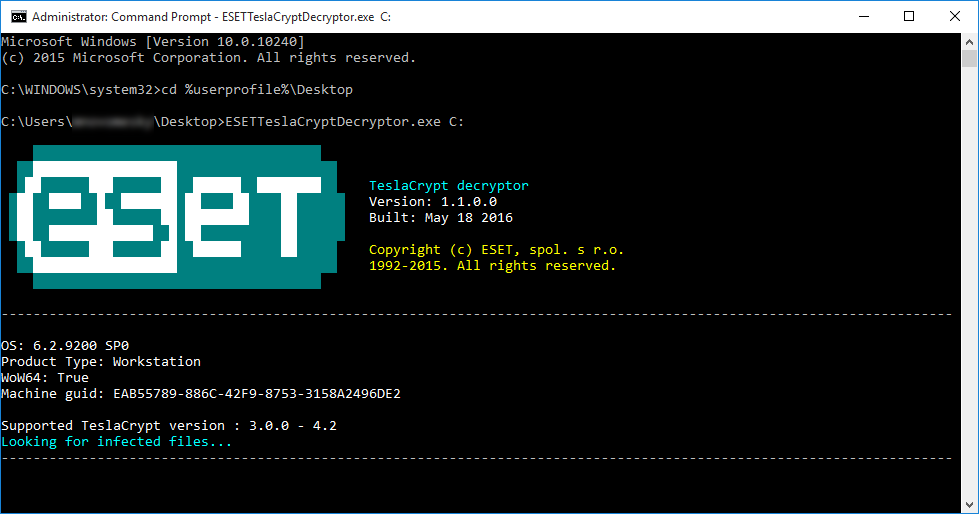
1-2 pav
Spustelėkite paveikslėlį, jei norite peržiūrėti didesnį naujame lange


