Издание
- Конфигуриране на допълнителни HIPS правила в следните бизнес приложения на ESET за Windows или създаване на политика в ESET PROTECT или ESET PROTECT On-Prem с допълнителни HIPS настройки за защита срещу зловреден софтуер ransomware (filecoder)
- ESET Endpoint Security за Windows
- ESET Endpoint Antivirus за Windows
- ESET Mail Security за Microsoft Exchange Server
- ESET Server Security за Microsoft Windows Server
- Ръчно създаване на политика на ESET PROTECT или ESET PROTECT On-Prem / конфигуриране на настройките в бизнес приложенията на ESET
- Изтеглете и импортирайте политиката на ESET PROTECT или ESET PROTECT On-Prem
Подробности
Натиснете, за да разширите
Host-based Intrusion Prevention System (HIPS) на ESET е включена в ESET Endpoint Security, ESET Endpoint Antivirus, ESET Mail Security за Microsoft Exchange Server и ESET Server Security за Microsoft Windows Server. HIPS следи системната активност и използва предварително дефиниран набор от правила, за да разпознае подозрително поведение на системата.
Когато се идентифицира такъв тип дейност, механизмът за самозащита на HIPS спира нарушаващата програма или процес от извършване на потенциално вредна дейност. Като забранява стандартното изпълнение на JavaScript и други скриптове, рансъмуерът не може да се изтегли или изпълни. За да подпомогнете допълнително предотвратяването на зловреден софтуер ransomware във вашите Windows системи, създайте следните правила в най-новите бизнес приложения на ESET с HIPS или създайте и приложете политика ESET PROTECT или ESET PROTECT On-Prem.
Решение
Създайте ръчно политика на ESET PROTECT или ESET PROTECT On-Prem / конфигурирайте настройките в бизнес приложенията на ESET
-
Отворете редактора на HIPS правилата в съветника за политики или конфигурацията на ESET приложенията:
ESET PROTECT или ESET PROTECT On-Prem политика
-
В раздела Настройки изберете ESET Endpoint for Windows от падащото меню. Щракнете върху HIPS и щракнете върху Edit (Редактиране) до Rules (Правила).
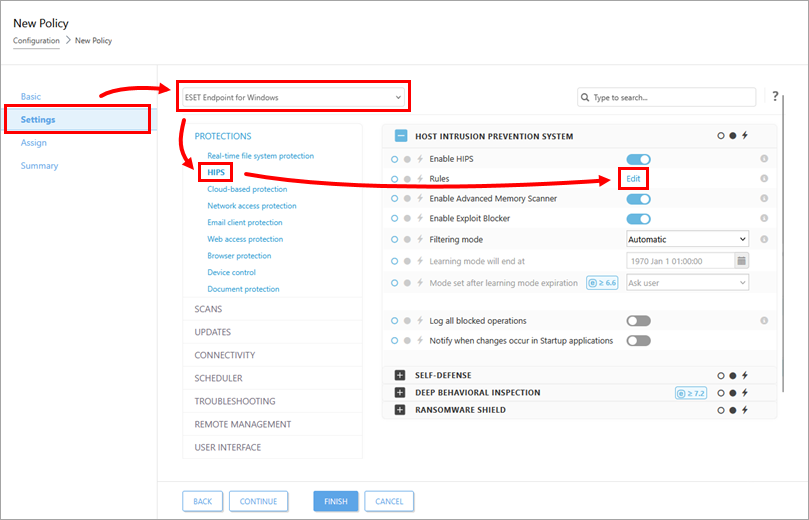
Приложение на ESET
-
Натиснете клавиша F5, за да получите достъп до Разширена настройка.
-
Щракнете върху HIPS и щракнете върху Edit (Редактиране) до Rules (Правила).
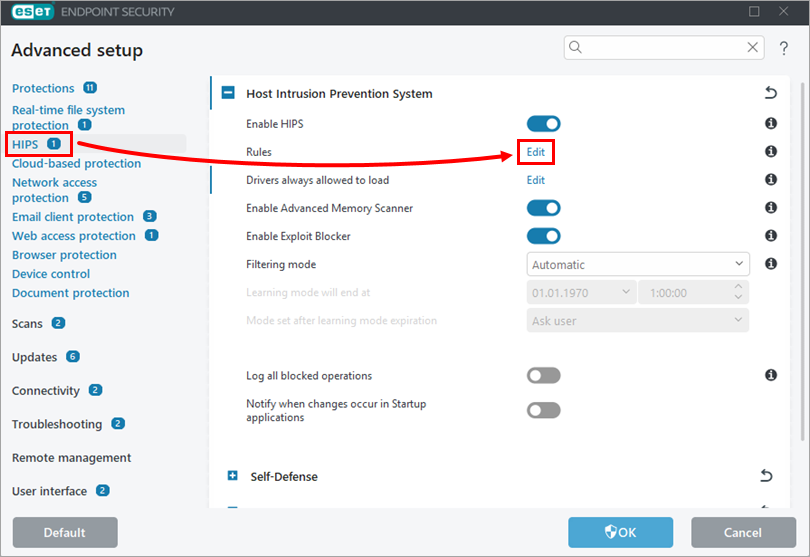
-
Щракнете върху опцията (I. до VII.), за да разширите всеки раздел по-долу, за да създадете всички допълнителни HIPS правила.
I. Отказване на процеси от изпълними скриптове
-
В прозореца с правила на HIPS щракнете върху Добавяне.
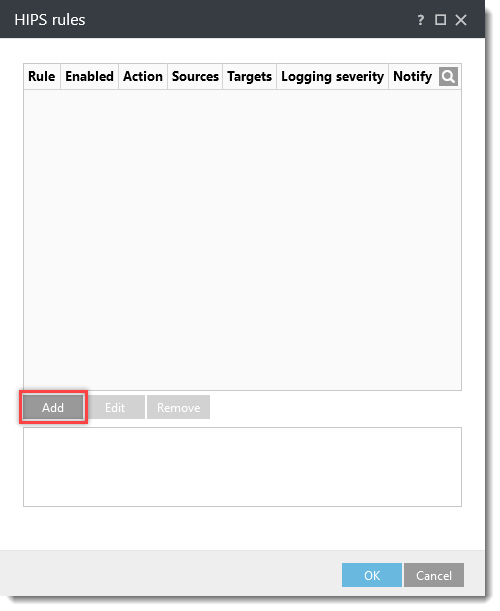
-
Въведете
Deny child processes from script executables (Отказване на детски процеси от изпълними скриптове) в полето Rule name (Име на правило). От падащото меню Action (Действие) изберете Block (Блокиране). Щракнете върху превключвателя до Applications (Приложения), Enabled (Разрешено) и Notify user (Уведомяване на потребителя), за да разрешите тези настройки. От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).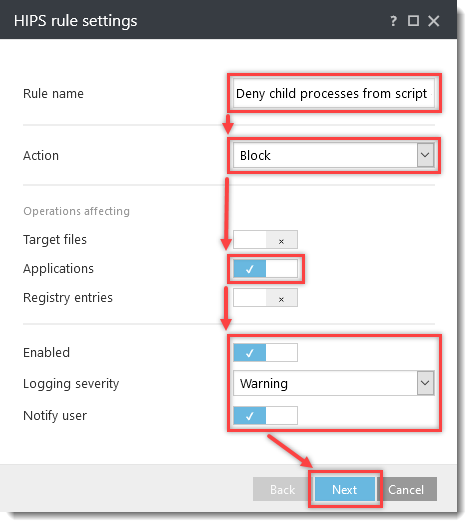
-
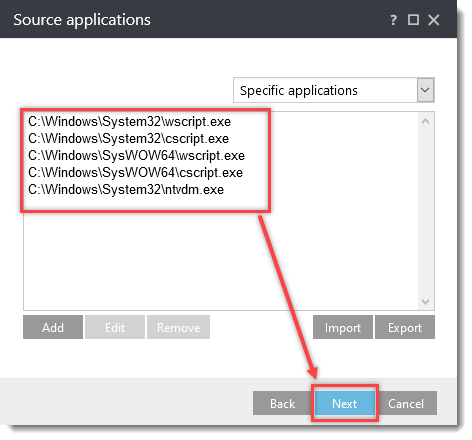
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\wscript.exeC:\Windows\System32\cscript.exeC:\Windows\SysWOW64\wscript.exeC:\Windows\SysWOW64\cscript.exeC:\Windows\System32\ntvdm.exe
Щракнете върху Next.
-
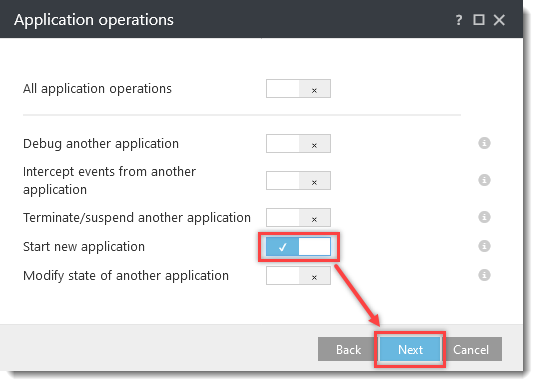
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го активирате, и щракнете Next (Напред).
-
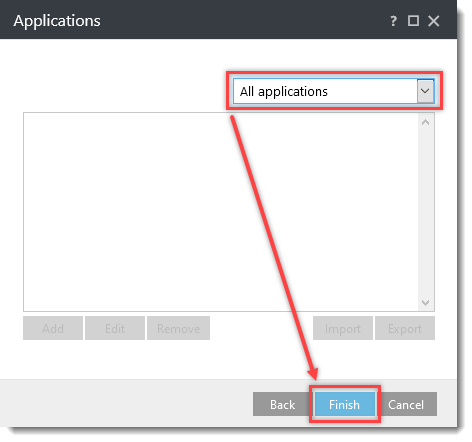
Изберете All applications (Всички приложения) от падащото меню и щракнете Finish (Завършване).
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
II. Отказване на скриптови процеси, стартирани от Explorer
-
В прозореца с правила на HIPS щракнете върху Добавяне.
-
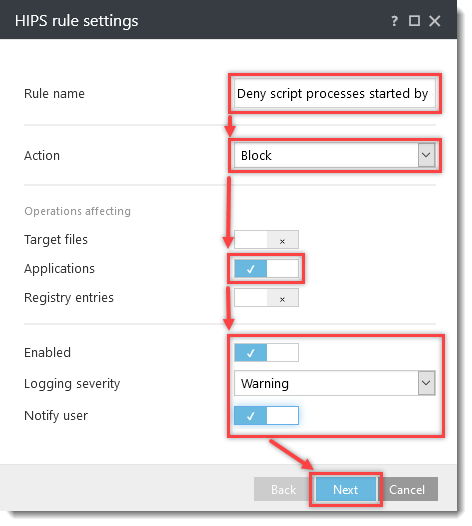
Въведете
Deny script processes started by explorer (Отказване на скриптови процеси, стартирани от Explorer) в полето Rule name (Име на правилото).От падащото меню Action (Действие) изберете Block (Блокиране).
Активирайте превключвателя до Applications (Приложения).
От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).
-
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне), въведете
C:\Windows\explorer.exeв полето Specify file path (Посочете пътя на файла) и щракнете върху OK → Next (Напред).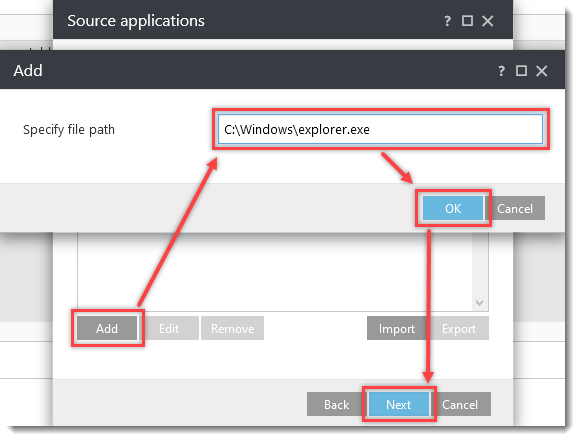
-
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го активирате, и щракнете върху Next (Напред).
-
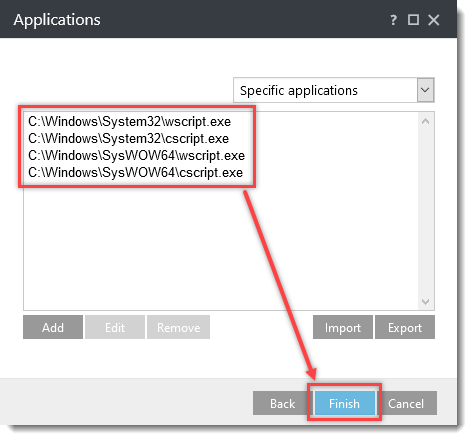
В прозореца Applications (Приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\wscript.exeC:\Windows\System32\cscript.exeC:\Windows\SysWOW64\wscript.exeC:\Windows\SysWOW64\cscript.exe
Щракнете върху Завършване.
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
III. Отказване на дъщерни процеси от процесите на Office 2024
-
В прозореца с правила на HIPS щракнете върху Добавяне.
-
Въведете
Deny child processes from Office 2024 processes (Отказ на подчинени процеси от процеси на Office 2024) в полето Rule name (Име на правилото). От падащото меню Action (Действие) изберете Block (Блокиране). Щракнете върху превключвателя до Applications (Приложения), Enabled (Разрешено) и Notify user (Уведомяване на потребителя), за да разрешите тези настройки. От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).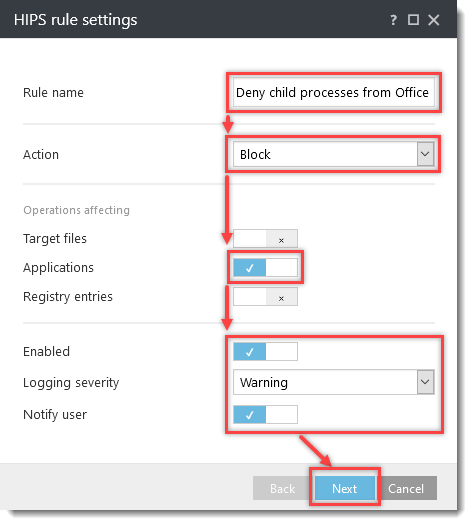
-
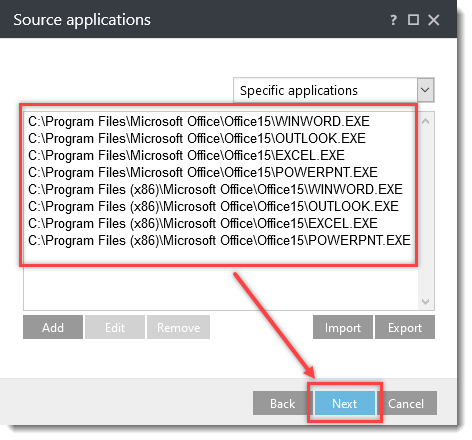
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Program Files\Microsoft Office\root\Office16\WINWORD.EXEC:\Program Files\Microsoft Office\root\Office16\OUTLOOK.EXEC:\Program Files\Microsoft Office\root\Office16\EXCEL.EXEC:\Program Files\Microsoft Office\root\Office16\POWERPNT.EXEC:\Program Files (x86)\Microsoft Office\root\Office16\WINWORD.EXEC:\Program Files (x86)\Microsoft Office\root\Office16\OUTLOOK.EXEC:\Program Files (x86)\Microsoft Office\root\Office16\EXCEL.EXEC:\Program Files (x86)\Microsoft Office\root\Office16\POWERPNT.EXE
Щракнете върху " Напред".
-
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го активирате, и щракнете Next (Напред).
-
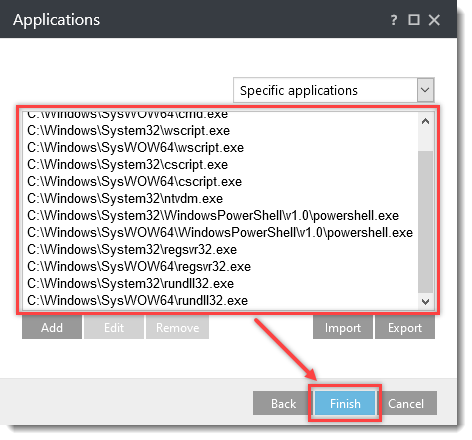
В прозореца Приложения щракнете върху Добавяне и въведете следните имена, като щракнете върху OK → Добавяне след всяко от тях:
C:\Windows\System32\cmd.exeC:\Windows\SysWOW64\cmd.exeC:\Windows\System32\wscript.exeC:\Windows\SysWOW64\wscript.exeC:\Windows\System32\cscript.exeC:\Windows\SysWOW64\cscript.exeC:\Windows\System32\ntvdm.exeC:\Windows\System32\WindowsPowerShell\v1.0\powershell.exeC:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exeC:\Windows\System32\regsvr32.exeC:\Windows\SysWOW64\regsvr32.exeC:\Windows\System32\rundll32.exeC:\Windows\SysWOW64\rundll32.exe
Щракнете върху Завършване.
-
Добавете допълнителни версии на Office, ако е необходимо, като повторите същите инструкции, както по-горе.
- 2013 = Office15
(C:\Program Files (x86)\Microsoft Office\Office15\...) - 2010 = Office14
- 2013 = Office15
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
IV. Забрана на подчинените процеси за regsrv32.exe
-
В прозореца с правила на HIPS щракнете върху Add (Добавяне).
-
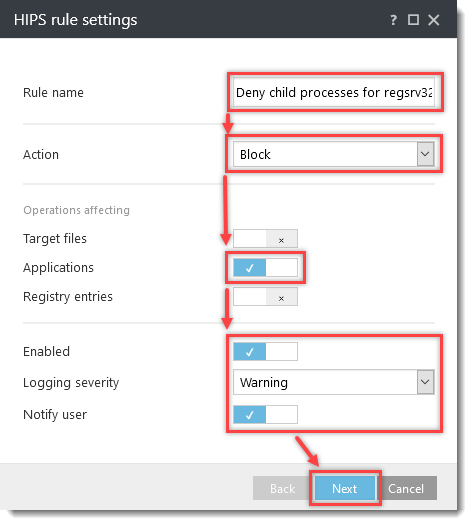
Въведете
Deny child processes for regsrv32.exeв полето Rule name (Име на правилото).От падащото меню Action (Действие) изберете Block (Блокиране).
Щракнете върху превключвателя до следните настройки, за да ги разрешите:
- Приложения
- Разрешено
- Уведомяване на потребителя
От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).
-
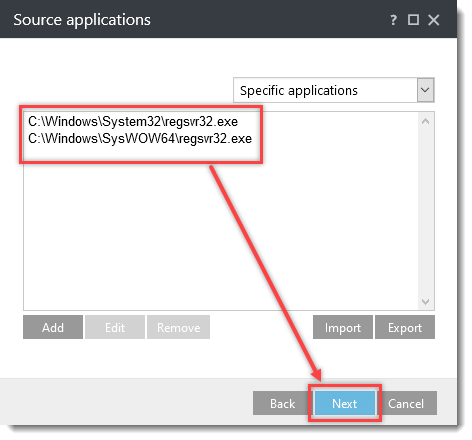
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\regsvr32.exeC:\Windows\SysWOW64\regsvr32.exe
Щракнете върху Next.
-
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го разрешите, и щракнете върху Next (Напред).
-
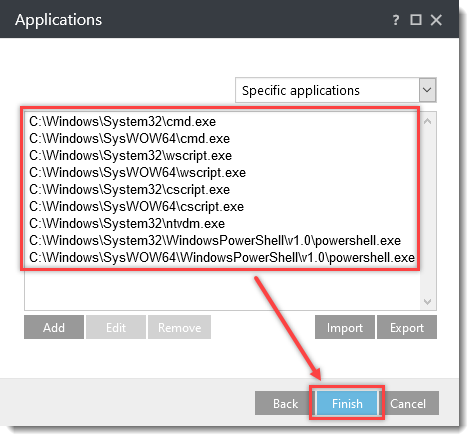
В прозореца Приложения щракнете върху Добавяне и въведете следните имена, като щракнете върху OK → Добавяне след всяко от тях:
C:\Windows\System32\cmd.exeC:\Windows\SysWOW64\cmd.exeC:\Windows\System32\wscript.exeC:\Windows\SysWOW64\wscript.exeC:\Windows\System32\cscript.exeC:\Windows\SysWOW64\cscript.exeC:\Windows\System32\ntvdm.exeC:\Windows\System32\WindowsPowerShell\v1.0\powershell.exeC:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe
Щракнете върху Завършване.
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
V. Забрана на подчинените процеси за mshta.exe
-
В прозореца с правила на HIPS щракнете върху Добавяне.
-
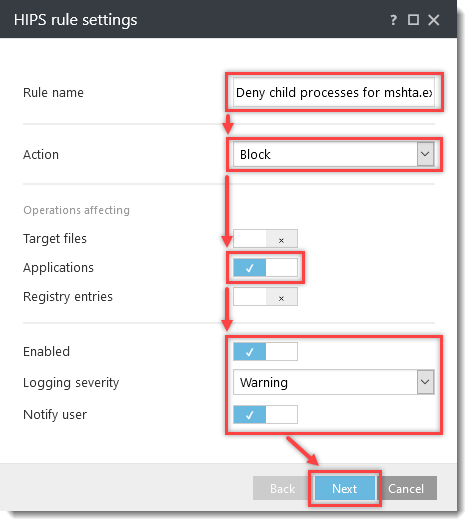
Въведете
Deny child processes for mshta.exeв полето Rule name (Име на правилото).От падащото меню Action (Действие) изберете Block (Блокиране).
Щракнете върху превключвателя до следните настройки, за да ги разрешите:
- Приложения
- Разрешено
- Уведомяване на потребителя
От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).
-
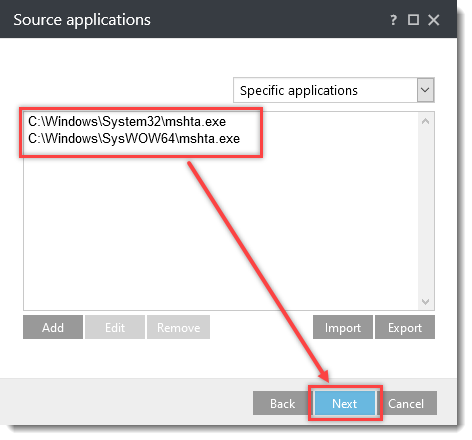
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\mshta.exeC:\Windows\SysWOW64\mshta.exe
Щракнете върху Next (Напред).
-
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го разрешите, и щракнете върху Next (Напред).
-
Изберете All applications (Всички приложения) от падащото меню и щракнете Finish (Завършване).
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
VI. Забрана на дъщерни процеси за rundll32.exe
-
В прозореца с правила на HIPS щракнете върху Добавяне.
-
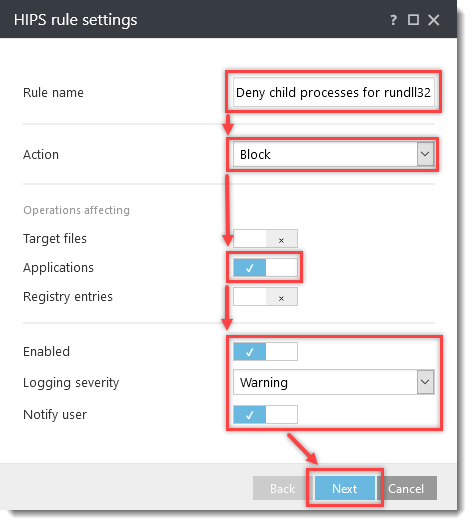
Въведете
Deny child processes for rundll32.exeв полето Rule name (Име на правилото).От падащото меню Action (Действие) изберете Block (Блокиране).
Щракнете върху превключвателя до следните настройки, за да ги разрешите:
- Приложения
- Разрешено
- Уведомяване на потребителя
От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).
-
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне), въведете
C:\Windows\System32\rundll32.exeв полето Specify file path (Посочете пътя на файла) и щракнете върху OK → Next (Напред).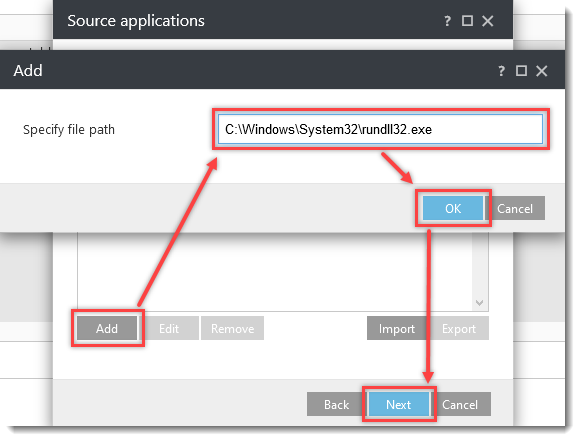
-
В прозореца Application operations (Операции с приложения) щракнете върху превключвателя до Start new application (Стартиране на ново приложение), за да го активирате, и щракнете върху Next (Напред).
-
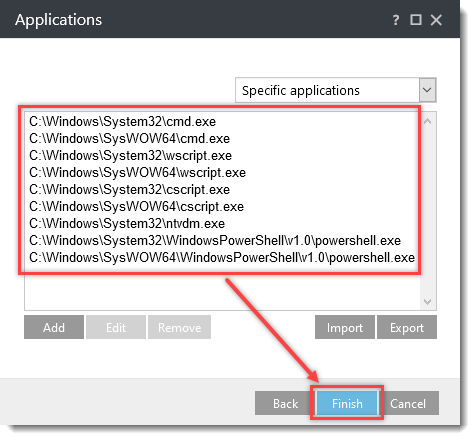
В прозореца Applications (Приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\cmd.exeC:\Windows\SysWOW64\cmd.exeC:\Windows\System32\wscript.exeC:\Windows\SysWOW64\wscript.exeC:\Windows\System32\cscript.exeC:\Windows\SysWOW64\cscript.exeC:\Windows\System32\ntvdm.exeC:\Windows\System32\WindowsPowerShell\v1.0\powershell.exeC:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe
Щракнете върху Завършване.
-
Оставете прозореца с правилата на HIPS отворен и продължете към следващия раздел.
VII. Забрана на подчинените процеси за powershell.exe
-
В прозореца с правила на HIPS щракнете върху Добавяне.
-
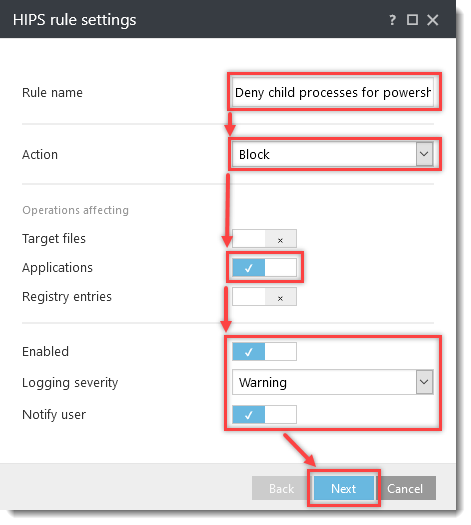
Въведете
Deny child processes for powershell.exeв полето Rule name (Име на правилото).От падащото меню Action (Действие) изберете Block (Блокиране).
Щракнете върху превключвателя до следните настройки, за да ги разрешите:
- Приложения
- Разрешено
- Уведомяване на потребителя
От падащото меню Logging severity (Сила на регистриране) изберете Warning (Предупреждение) и щракнете върху Next (Напред).
-
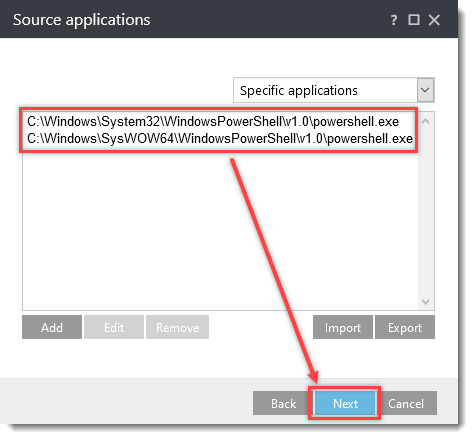
В прозореца Source applications (Източни приложения) щракнете върху Add (Добавяне) и въведете следните имена, като щракнете върху OK → Add (Добавяне) след всяко от тях:
C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exeC:\Windows\SystemWOW64\WindowsPowerShell\v1.0\powershell.exe
Щракнете върху " Напред".
-
В прозореца Операции с приложения щракнете върху превключвателя до Стартирай ново приложение, за да го активирате, и щракнете Напред.
-
Изберете All applications (Всички приложения) от падащото меню и щракнете Finish (Завършване).
-
-
Ако създавате политика, в прозореца HIPS rules (Правила на HIPS) щракнете върху OK и завършете съветника за създаване на политика.
Ако конфигурирате бизнес приложение на ESET, щракнете върху ОК → ОК.
Изтеглете и импортирайте политиката на ESET PROTECT или ESET PROTECT On-Prem
Политиката ESET PROTECT или ESET PROTECT On-Prem за бизнес приложения на ESET с допълнителни HIPS настройки за защита от зловреден софтуер ransomware (filecoder) може да бъде изтеглена от връзките по-долу. Политиките са налични само за последната версия на приложенията на ESET. Съвместимостта с по-ранни версии не може да бъде гарантирана.
-
Изтеглете Политиката за допълнителна HIPS защита на ESET PROTECT или ESET PROTECT On-Prem за:
-
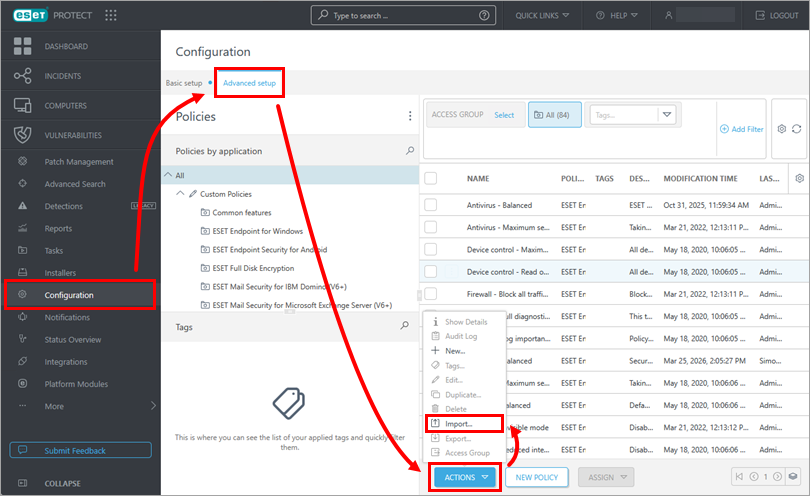
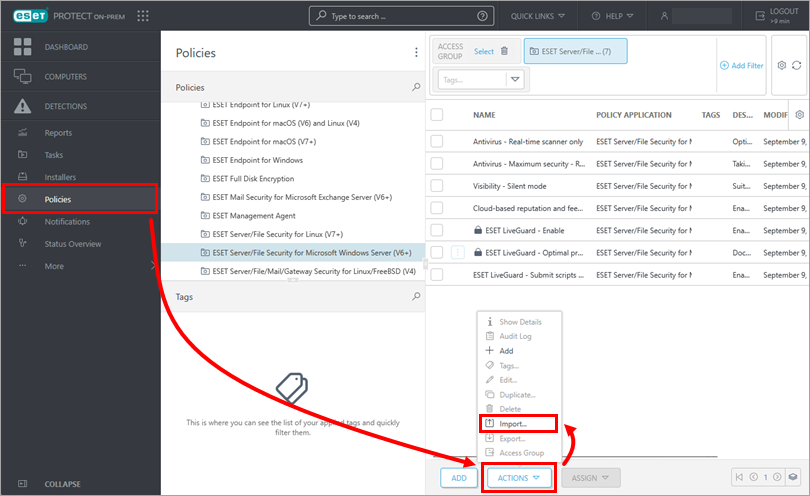
Отворете прозореца за импортиране на политики:
ESET PROTECT
Щракнете върху Конфигурация → Разширена настройка → Действия → Импортиране.
ESET PROTECT On-Prem
Щракнете върху Политики → Действия → Импортиране.
-
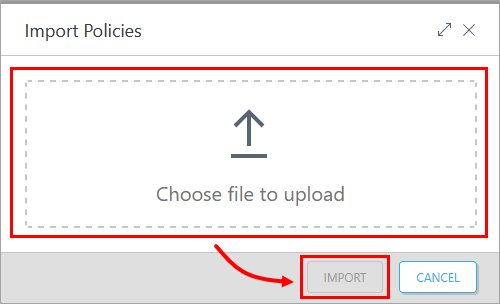
Щракнете върху Choose file to upload (Изберете файл за качване), изберете изтеглената политика и щракнете върху Import (Импортиране).
-
Задайтеполитиката на клиент или задайте политиката на група.


