해결 방법
관련 해결 방법: 엔드포인트 사용자
ESET PROTECT 또는 ESET PROTECT On-Prem에서 IDS 제외 항목 생성
-
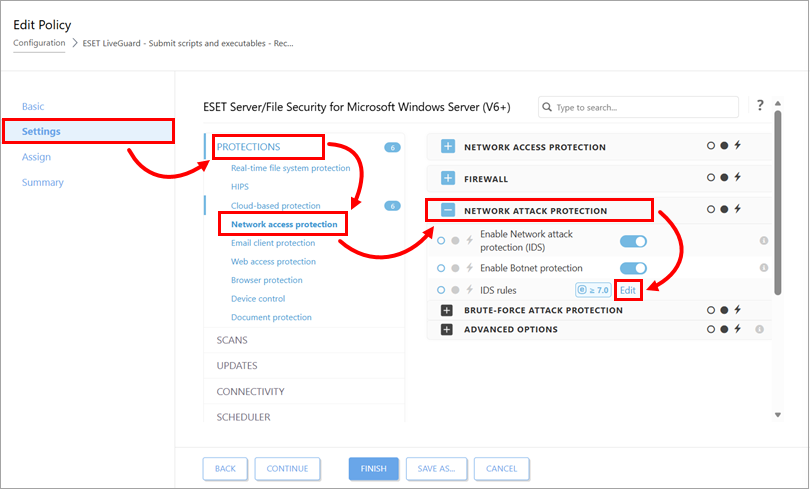
설정 → 보호 기능 → 네트워크 액세스 보호를 클릭하고, 네트워크 공격 보호를 확장한 다음 IDS 규칙 옆에 있는 편집을 클릭합니다.
-
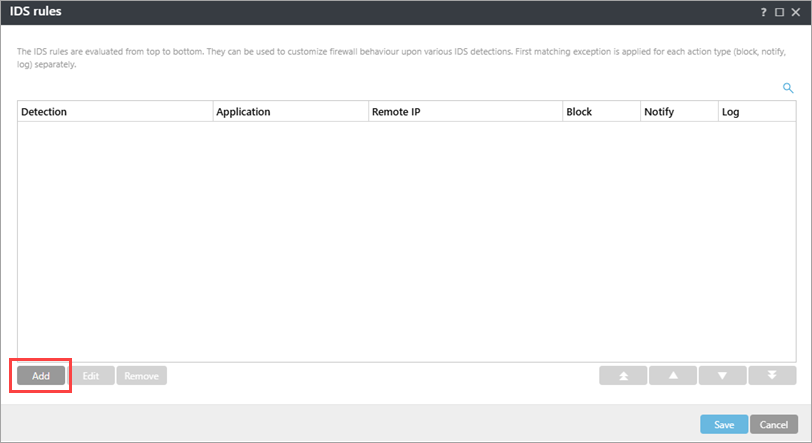
추가를 클릭합니다.
-
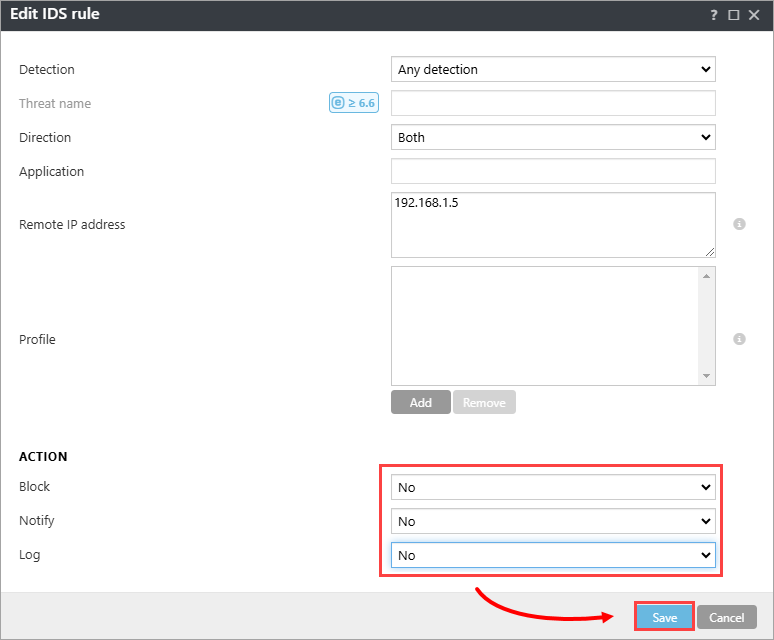
'탐지' 드롭다운 메뉴에서 '모든 탐지'를 선택합니다. '원격 IP 주소' 필드에 네트워크를 스캔하는 소프트웨어가 설치된 장치의 IP 주소를 입력합니다.
또는 로컬에 설치된 응용 프로그램에 대한 IDS 제외를 설정할 수도 있습니다. '응용 프로그램' 필드에
.exe파일의 전체 경로를 입력합니다(예:C:\Windows\system32\cmd.exe).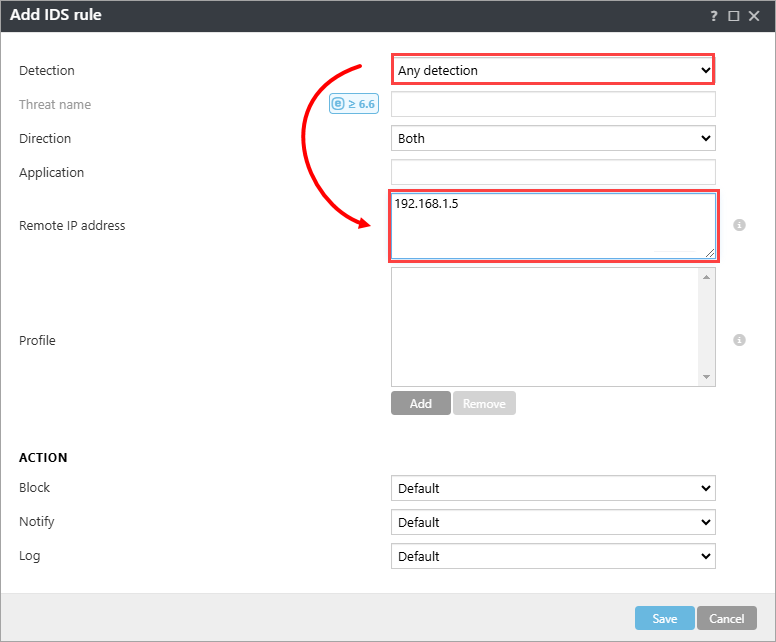
-
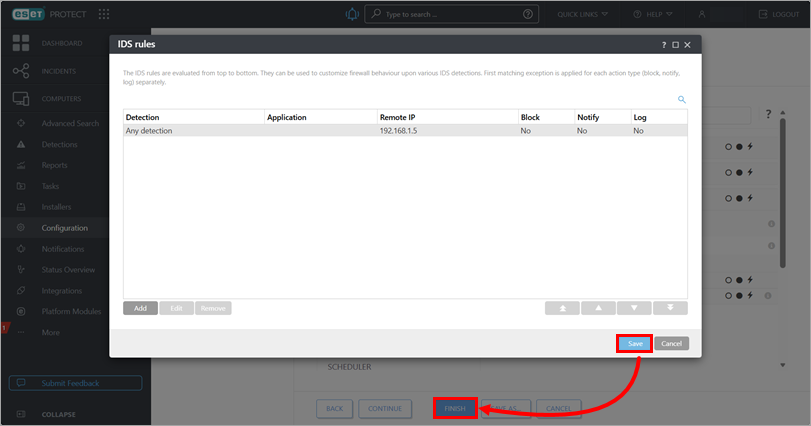
'작업' 섹션에서 각 드롭다운 메뉴에서 '없음'을 선택합니다. '저장'을 클릭합니다.
-
'저장 → 완료'를 클릭합니다.