[KB7677] Создание правил IDS для устройств Windows, управляемых с помощью ESET PROTECT или ESET PROTECT On-Prem

примечание:

Этот документ переведен для вашего удобства с помощью машинного перевода. Пожалуйста, будьте уверены, что мы приложили все усилия, чтобы обеспечить максимально точный перевод. Однако ни один автоматизированный перевод не призван заменить переводчика-человека. Официальным текстом является английская версия, которую можно найти, нажав на English справа от этого текста (или внизу, если вы читаете с мобильного). Если у вас возникли вопросы или замечания относительно точности переведенного текста, пожалуйста, обратитесь к официальной версии на английском языке или свяжитесь с местной службой поддержки. Спасибо за ваше терпение.

Решение

Необходимые права пользователя

В данной статье предполагается, что у вас есть соответствующие права доступа и разрешения для выполнения приведенных ниже задач.

Если вы не можете выполнить описанные ниже задачи (опция недоступна), создайте второго пользователя-администратора в ESET PROTECT или ESET PROTECT On-Prem со всеми правами доступа.

Связанное решение: Конечные пользователи

Создание исключений для IDS в ESET PROTECT или ESET PROTECT On-Prem

  1. Откройте веб-консоль ESET PROTECT.

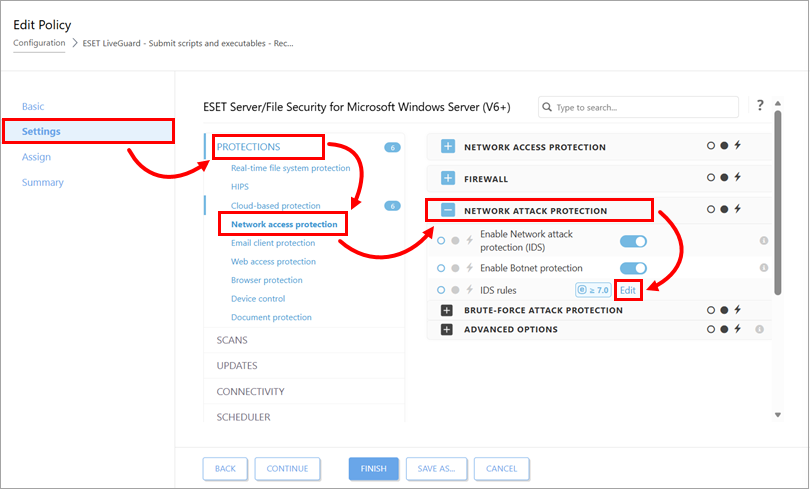
  2. Откройте политику, назначенную устройствам, для которых необходимо создать исключения IDS.

  3. Нажмите «Настройки»«Защита»«Защита сетевого доступа», разверните раздел «Защита от сетевых атак» и нажмите «Изменить» рядом с пунктом «Правила IDS».
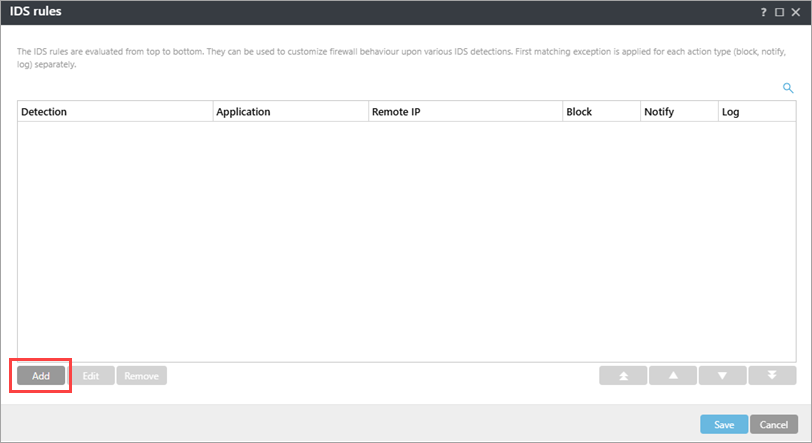
  4. Нажмите «Добавить».

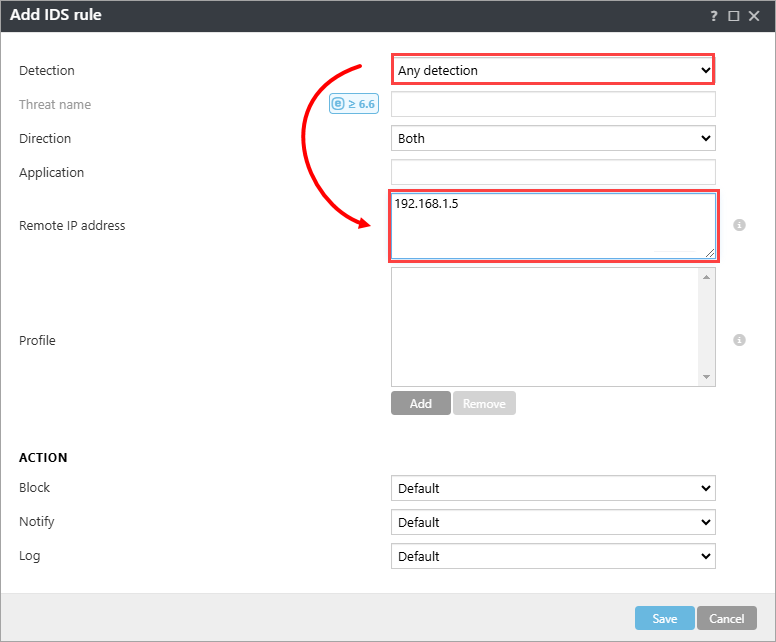
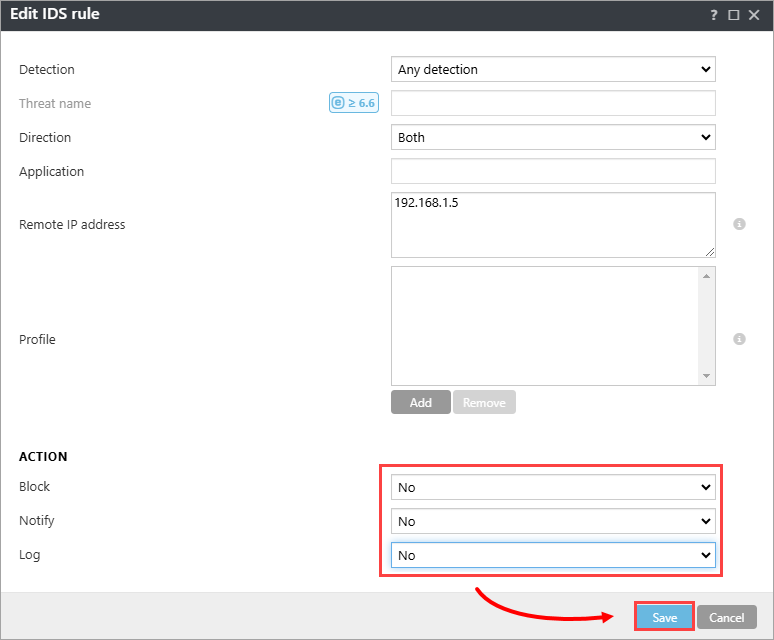
  5. В раскрывающемся меню «Обнаружение » выберите «Любое обнаружение». В поле «Удаленный IP-адрес » введите IP-адрес устройства с программным обеспечением, которое сканирует сеть.

    В качестве альтернативы можно настроить исключение IDS для локально установленного приложения: в поле «Приложение» введите полный путь к файлу .exe (например: C:\Windows\system32\cmd.exe).

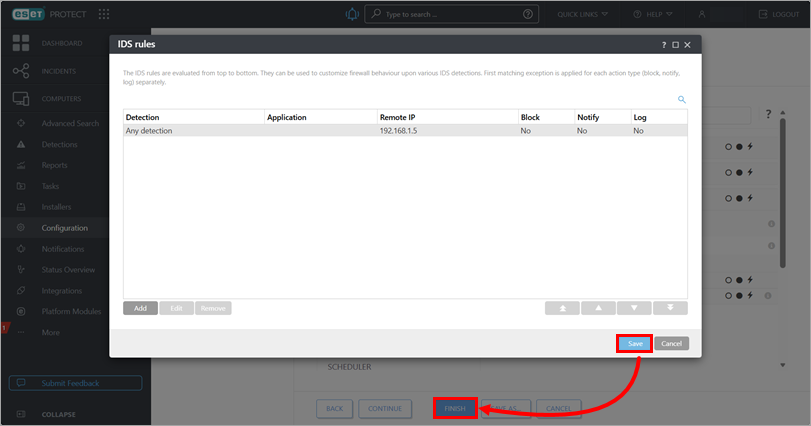
  6. В разделе «Действие » выберите «Нет » в каждом раскрывающемся меню. Нажмите «Сохранить».
  7. Нажмите «Сохранить » → «Готово».