Problem
- HIPS in ESET PROTECT oder ESET PROTECT On-Prem aktivieren oder deaktivieren
- HIPS auf einzelnen Client-Arbeitsplätzen in ESET Endpoint-Anwendungen (ESET Endpoint Security, ESET Endpoint Antivirus) aktivieren oder deaktivieren
Details
Zum Erweitern anklicken
Das ESET Host-based Intrusion Prevention System (HIPS) ist in ESET Endpoint Security, ESET Endpoint Antivirus, ESET Mail Security für Microsoft Exchange und ESET File Security für Microsoft Windows Server enthalten.
HIPS überwacht die Systemaktivität und nutzt einen vordefinierten Regelsatz, um verdächtiges Systemverhalten zu erkennen. Wird eine solche Aktivität identifiziert, verhindert der Selbstschutzmechanismus von HIPS, dass das betreffende Programm oder der betreffende Prozess eine potenziell schädliche Aktion ausführt. Änderungen an den Einstellungen „HIPS aktivieren“ und „Selbstschutz aktivieren“ werden erst nach einem Neustart des Windows-Betriebssystems wirksam.
Lösung
Verwandte Lösung: HIPS in ESET-Anwendungen für Privatanwender und kleine Büros unter Windows aktivieren oder deaktivieren
HIPS in ESET PROTECT oder ESET PROTECT On-Prem aktivieren oder deaktivieren
-
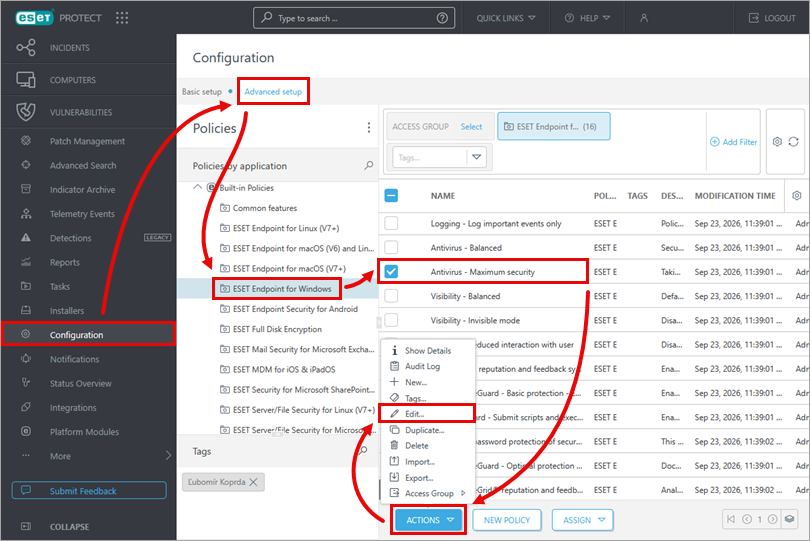
Klicken Sie auf „Konfiguration“, öffnen Sie die Registerkarte „Erweiterte Einstellungen“, um die Seitenleiste „Richtlinien“ anzuzeigen, und wählen Sie dann Ihre Standardrichtlinie für Clients aus. Klicken Sie auf „Aktionen“ und anschließend auf „Bearbeiten“.
-
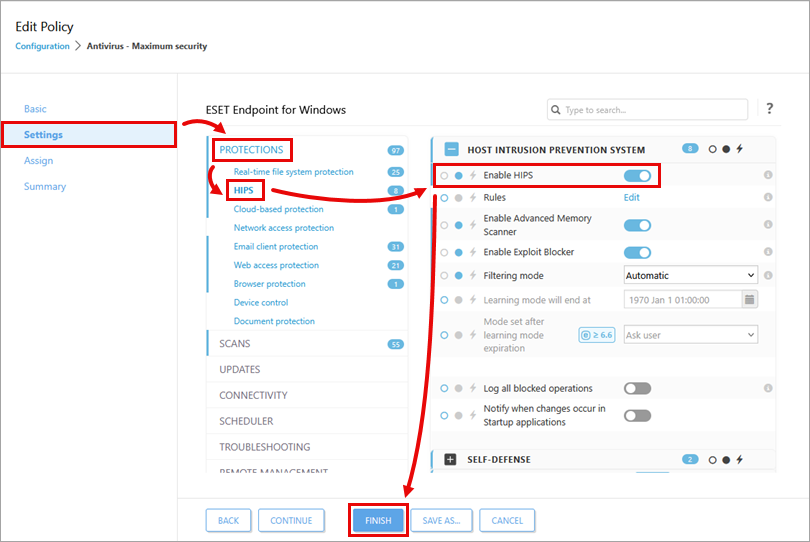
Klicken Sie auf „Einstellungen“, erweitern Sie den Abschnitt „Schutzfunktionen“ und klicken Sie anschließend auf „HIPS“. Klicken Sie auf den Schalter neben „HIPS aktivieren“, um die Funktion zu aktivieren oder zu deaktivieren.
-
Klicken Sie auf „Fertig stellen“, um Ihre Änderungen zu speichern.
HIPS auf einzelnen Client-Arbeitsstationen in ESET Endpoint-Anwendungen (ESET Endpoint Security, ESET Endpoint Antivirus) aktivieren oder deaktivieren
-
Öffnen Sie ESET Endpoint Security oder ESET Endpoint Antivirus.
-
Drücken Sie die F5-Taste, um die erweiterten Einstellungen aufzurufen.
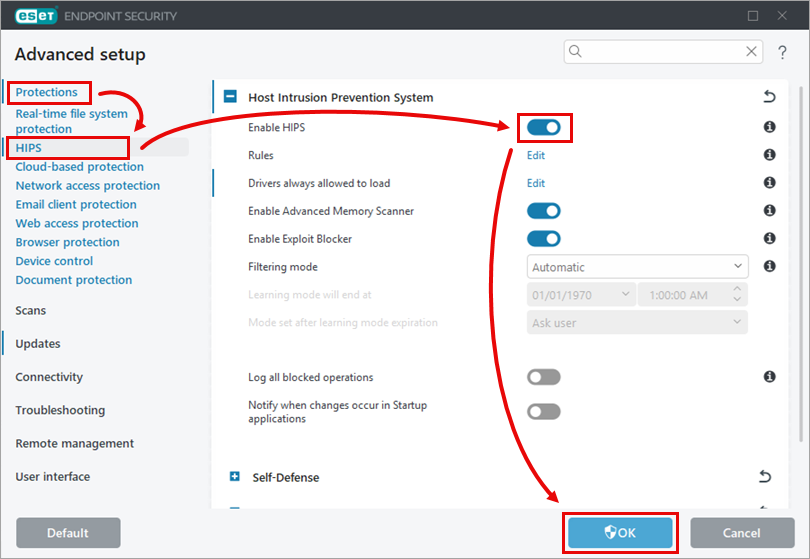
- Klicken Sie auf „Schutzfunktionen“, dann auf „HIPS“ und anschließend auf den Schalter neben „HIPS aktivieren“, um die Funktion zu aktivieren oder zu deaktivieren.
-
Klicken Sie auf „OK“ und starten Sie anschließend Ihren Computer neu. Die Änderung wird erst nach dem Neustart Ihres Computers wirksam.


