Izdevums
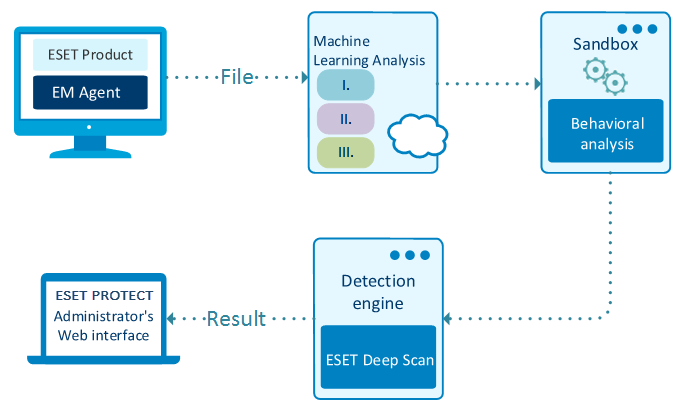
- Apdraudējumu analīzes process programmā ESET LiveGuard Advanced
- Uzziniet vairāk par ESET LiveGuard Advanced smilšu kastes komponentu
Risinājums
Sīkāka informācija
Noklikšķiniet, lai paplašinātu
Uzlabotiem noturīgiem apdraudējumiem nepieciešama uzvedības pieeja atklāšanai - tā vietā, lai mēģinātu atklāt ļaunprātīgu programmatūru, pamatojoties uz to, kas tā ir (uz parakstu), uzvedības ļaunprātīgas programmatūras atklāšana balstās uz to, ko ļaunprātīga programmatūra dara. Drošības smilšu kastes izvietošana organizācijas tīklā pievieno drošības līmeni, lai uzlabotu draudu atklāšanu pirms to izpildes reālajā vai ražošanas vidē. Šis papildu drošības slānis ir daļa no mūsu mākoņa nodrošinātās uzlabotās draudu aizsardzības kā būtiska ESET LiveGuard Advanced sastāvdaļa.
Tīkla drošības smilšu kaste ir izolēta testa vide. Sistēma šajā vidē izpilda aizdomīgu programmu, novēro tās uzvedību un pēc tam to analizē automatizētā veidā. Tīkla drošības smilšu kaste bloķē ļaunprātīgus paraugus, pamatojoties uz to uzvedību, pirms tie tiek palaisti galapunktos.
Tīkla drošības smilšu kaste sastāv no vairāku veidu sensoriem, kas klausās tīkla datplūsmu, kurā ir aktīvs kods. Šie sensori veic koda statisko analīzi. Smilšu kaste ietver arī virtuālo izpildes vidi, lai padziļināti pārbaudītu darbojošos paraugus, kas izmanto vairākas atklāšanas metodes, tostarp uz uz uzvedību balstītu atklāšanu, introspekciju atmiņā un ekstrapolācijas modeļus, ko nodrošina mašīnmācīšanās. Šī pieeja ir efektīvāka nekā tikai failu parakstu salīdzināšana. Smilšu kaste aplūko ne tikai bināro datu izskatu. Tā kā tā novēro, ko fails dara, smilšu kaste ir pārliecinošāka, lai noteiktu, vai fails ir ļaunprātīgs, nekā uz parakstu balstīta atklāšana.
Analīze ESET LiveGuard Advanced izmanto daudzus ESET iekšējos rīkus statiskai un dinamiskai analīzei, atmiņas dempingam, izpakošanai un līdzības saskaņošanai. Tā izvērtē parauga uzvedību un izmanto reputācijas datus un draudu izlūkošanas kanālus, lai palielinātu atklāšanas precizitāti.
ESET LiveGuard Advanced draudu analīzes process
Kad paraugs tiek nosūtīts uz ESET LiveGuard Advanced, sākas draudu analīzes process:
-
Vairāki mašīnmācīšanās modeļi, tostarp Deep Learning, salīdzina paraugu ar miljoniem zināmu ļaunprogrammatūras paraugu, meklējot līdzības.
-
Sistēma izpilda paraugu virtuālajā vidē vai smilšu kastē. Tā simulē lietotāja uzvedību, lai izvilinātu ļaunprogrammatūras paraugus, un izmanto Deep Learning neironu tīklu modeļus, lai salīdzinātu parauga uzvedību ar visu pieejamo zināmo ļaunprogrammatūras paraugu uzvedību.
-
Tiek izmantota jaunākā ESET apbalvotā skenēšanas dzinēja versija, lai visu izanalizētu un analizētu, vai nav kaut kas neparasts.
-
Galīgais rezultāts tiek aprēķināts, pamatojoties uz visām pieejamajām metodēm, un tiek sniegts klientam.