Problem
- Proces analizy zagrożeń w ESET LiveGuard Advanced
- Dowiedz się więcej o komponencie piaskownicy w ESET LiveGuard Advanced
Rozwiązanie
Szczegóły
Kliknij, aby rozwinąć
Zaawansowane trwałe zagrożenia wymagają behawioralnego podejścia do wykrywania - zamiast próbować wykrywać złośliwe oprogramowanie na podstawie tego, czym jest (oparte na sygnaturach), behawioralne wykrywanie złośliwego oprogramowania opiera się na tym, co robi złośliwe oprogramowanie. Wdrożenie piaskownicy bezpieczeństwa w sieci organizacji dodaje warstwę zabezpieczeń w celu zwiększenia wykrywalności zagrożeń przed ich uruchomieniem w środowisku produkcyjnym. Ta dodatkowa warstwa bezpieczeństwa jest częścią naszej zaawansowanej ochrony przed zagrożeniami opartej na chmurze, która jest istotnym składnikiem ESET LiveGuard Advanced.
Piaskownica bezpieczeństwa sieci to odizolowane środowisko testowe. System w tym środowisku wykonuje podejrzany program, obserwuje jego zachowanie, a następnie analizuje go w sposób zautomatyzowany. Piaskownica bezpieczeństwa sieci blokuje złośliwe próbki na podstawie ich zachowania przed uruchomieniem na punktach końcowych.
Piaskownica bezpieczeństwa sieci składa się z wielu typów czujników, które nasłuchują ruchu sieciowego zawierającego aktywny kod. Czujniki te przeprowadzają statyczną analizę kodu. Piaskownica zawiera również wirtualne środowisko wykonawcze do dogłębnej inspekcji uruchomionych próbek, które wykorzystuje wiele metod wykrywania, w tym wykrywanie oparte na zachowaniu, introspekcję w pamięci i modele ekstrapolacji oparte na uczeniu maszynowym. Takie podejście jest bardziej wydajne niż tylko porównywanie sygnatur plików. Sandboxing wykracza poza wygląd pliku binarnego. Ponieważ obserwuje, co robi plik, sandboxing jest bardziej rozstrzygający w określaniu, czy plik jest złośliwy, niż wykrywanie oparte na sygnaturach.
Analiza w ESET LiveGuard Advanced wykorzystuje wiele wewnętrznych narzędzi ESET do analizy statycznej i dynamicznej, zrzucania pamięci, rozpakowywania i dopasowywania podobieństw. Ocenia zachowanie próbki i wykorzystuje dane o reputacji oraz informacje o zagrożeniach, aby zwiększyć dokładność wykrywania.
Proces analizy zagrożeń w ESET LiveGuard Advanced
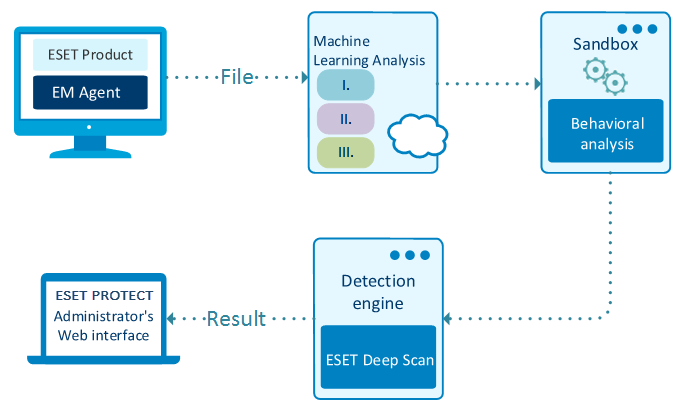
Po wysłaniu próbki do ESET LiveGuard Advanced rozpoczyna się proces analizy zagrożeń:
-
Wiele modeli uczenia maszynowego, w tym Deep Learning, porównuje próbkę z milionami znanych próbek złośliwego oprogramowania pod kątem podobieństw.
-
System wykonuje próbkę w środowisku wirtualnym lub piaskownicy. Symuluje zachowanie użytkownika, aby oszukać próbki złośliwego oprogramowania i wykorzystuje modele sieci neuronowych Deep Learning do porównywania zachowania próbki z zachowaniem wszystkich dostępnych znanych próbek złośliwego oprogramowania.
-
Najnowsza wersja wielokrotnie nagradzanego silnika skanującego ESET jest używana do rozbierania wszystkiego na części i analizowania pod kątem wszelkich nietypowych elementów.
-
Ostateczny wynik jest obliczany na podstawie wszystkich dostępnych technik i dostarczany klientowi.