Издание
- Процес на анализ на заплахите в ESET LiveGuard Advanced
- Прочетете повече за компонента sandbox на ESET LiveGuard Advanced
Решение
Подробности
Натиснете, за да разширите
Усъвършенстваните устойчиви заплахи изискват поведенчески подход към откриването - вместо да се опитва да открива зловреден софтуер въз основа на това какво представлява (на базата на сигнатури), поведенческото откриване на зловреден софтуер разчита на това, което зловредният софтуер прави. Внедряването на пясъчник за сигурност в мрежата на организацията добавя ниво на сигурност, за да се увеличи откриването на заплахите, преди да се изпълнят в реална или производствена среда. Това допълнително ниво на сигурност е част от нашата Cloud Powered Advanced Threat Defense като основен компонент на ESET LiveGuard Advanced.
Пясъчникът за мрежова сигурност представлява изолирана тестова среда. Системата в тази среда изпълнява подозрителна програма, наблюдава поведението ѝ и след това я анализира по автоматизиран начин. Пясъчникът за мрежова сигурност блокира злонамерените образци въз основа на тяхното поведение, преди да бъдат стартирани на крайните точки.
Пясъчникът за мрежова сигурност се състои от няколко вида сензори, които прослушват мрежовия трафик, съдържащ активен код. Тези сензори извършват статичен анализ на кода. Пясъчникът включва и виртуална среда за изпълнение за задълбочена проверка на работещите образци, която използва множество методи за откриване, включително откриване, базирано на поведението, интроспекция в паметта и екстраполационни модели, задвижвани от машинно обучение. Този подход е по-ефективен от простото сравняване на сигнатурите на файловете. Сандбоксингът разглежда отвъд външния вид на двоичния файл. Тъй като наблюдава какво прави файлът, пясъчната кутия е по-убедителна в определянето на това дали файлът е злонамерен, отколкото откриването на базата на сигнатури.
Анализът в ESET LiveGuard Advanced използва много от вътрешните инструменти на ESET за статичен и динамичен анализ, дъмпинг на паметта, разопаковане и съпоставяне на прилики. Той оценява поведението на извадката и използва данни за репутацията и канали за разузнаване на заплахи, за да увеличи точността на откриване.
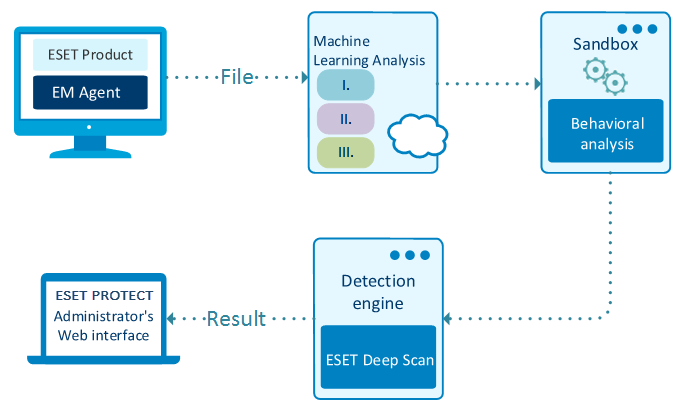
Процес на анализ на заплахите в ESET LiveGuard Advanced
Когато дадена извадка бъде изпратена в ESET LiveGuard Advanced, започва процесът на анализ на заплахите:
-
Множество модели за машинно обучение, включително Deep Learning, сравняват пробата с милиони известни проби на зловреден софтуер за сходства.
-
Системата изпълнява пробата във виртуална среда или пясъчник. Тя симулира поведението на потребителя, за да измами образците на зловреден софтуер, и използва моделите на невронните мрежи Deep Learning, за да сравни поведението на образеца с поведението на всички налични известни образци на зловреден софтуер.
-
Най-новата версия на награждаваната сканираща машина на ESET се използва, за да се разглоби всичко и да се анализира за всичко необичайно.
-
Крайният резултат се изчислява въз основа на всички налични техники и се предоставя на клиента.