Problema
- Grėsmių analizės procesas programoje ESET LiveGuard Advanced
- Skaitykite daugiau apie ESET LiveGuard Advanced smėlio dėžės komponentą
Sprendimas
Išsami informacija
Spustelėkite, jei norite išplėsti
Pažangios nuolatinės grėsmės reikalauja elgsenos požiūrio į aptikimą - užuot bandžius aptikti kenkėjišką programinę įrangą pagal tai, kokia ji yra (pagal parašą), elgsenos kenkėjiškų programų aptikimas remiasi tuo, ką kenkėjiška programa daro. Saugumo smėlio dėžės diegimas organizacijos tinkle prideda papildomą saugumo lygį, kad būtų padidintas grėsmių aptikimas prieš jas vykdant realioje ar gamybinėje aplinkoje. Šis papildomas saugumo sluoksnis yra mūsų debesų kompiuterijos pažangiosios apsaugos nuo grėsmių dalis, kaip esminis ESET LiveGuard Advanced komponentas.
Tinklo saugumo smėlio dėžė yra izoliuota bandomoji aplinka. Šioje aplinkoje esanti sistema vykdo įtartiną programą, stebi jos elgseną ir tada ją automatizuotai analizuoja. Tinklo saugumo smėlio dėžė blokuoja kenkėjiškus pavyzdžius pagal jų elgseną prieš paleidžiant juos galiniuose taškuose.
Tinklo saugumo smėlio dėžę sudaro kelių tipų jutikliai, kurie klausosi tinklo srauto, kuriame yra aktyvus kodas. Šie jutikliai atlieka statinę kodo analizę. Smėlio dėžėje taip pat yra virtuali vykdymo aplinka, skirta nuodugniai veikiančių pavyzdžių patikrai, kurioje naudojami keli aptikimo metodai, įskaitant elgesiu pagrįstą aptikimą, introspekciją atmintyje ir ekstrapoliacijos modelius, pagrįstus mašininiu mokymusi. Šis metodas yra efektyvesnis nei vien failų parašų lyginimas. Smėlio dėžėje žvelgiama ne tik į dvejetainės programos išvaizdą. Kadangi stebima, ką failas daro, smėlio dėžės nustatymas yra įtikinamesnis nustatant, ar failas yra kenkėjiškas, nei parašais pagrįstas aptikimas.
Analizė ESET LiveGuard Advanced naudoja daugelį ESET vidinių įrankių statinei ir dinaminei analizei, atminties iškraipymui, išpakavimui ir panašumo atitikimui. Ji įvertina pavyzdžio elgseną ir naudoja reputacijos duomenis bei grėsmių žvalgybos kanalus, kad padidintų aptikimo tikslumą.
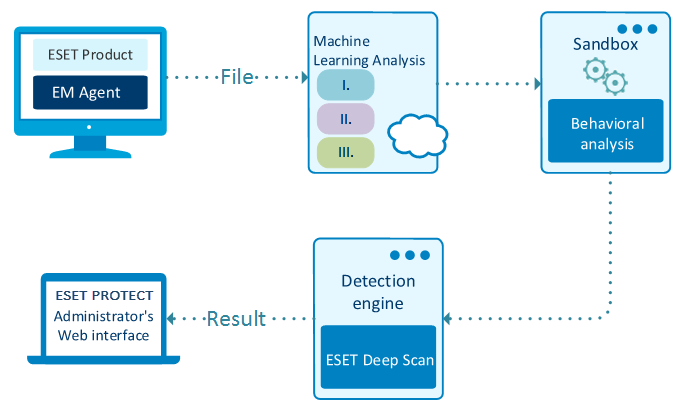
Grėsmių analizės procesas programoje ESET LiveGuard Advanced
Kai pavyzdys siunčiamas į ESET LiveGuard Advanced, prasideda grėsmių analizės procesas:
-
Keli mašininio mokymosi modeliai, įskaitant gilųjį mokymąsi (angl. Deep Learning), lygina mėginį su milijonais žinomų kenkėjiškų programų pavyzdžių, ieškodami panašumų.
-
Sistema vykdo pavyzdį virtualioje aplinkoje arba smėlio dėžėje. Ji imituoja naudotojo elgseną, kad apgautų kenkėjiškų programų pavyzdžius, ir naudoja "Deep Learning" neuroninių tinklų modelius, kad palygintų pavyzdžio elgseną su visų žinomų turimų kenkėjiškų programų pavyzdžių elgsena.
-
Naujausia ESET apdovanojimus pelniusio skenavimo variklio versija naudojama viskam išardyti ir išanalizuoti, ar nėra nieko neįprasto.
-
Galutinis rezultatas apskaičiuojamas remiantis visais turimais metodais ir pateikiamas klientui.