Problema
- Procesul de analiză a amenințărilor în ESET LiveGuard Advanced
- Citiți mai multe despre componenta sandbox a ESET LiveGuard Advanced
Soluție
Detalii
Faceți clic pentru a extinde
Amenințările persistente avansate necesită o abordare comportamentală a detectării - în loc să încerce să detecteze malware-ul în funcție de ceea ce este (pe bază de semnătură), detectarea malware-ului comportamental se bazează pe ceea ce face malware-ul. Implementarea unui sandbox de securitate în rețeaua organizației adaugă un nivel de securitate pentru a spori detectarea amenințărilor înainte de a fi executate într-un mediu real sau de producție. Acest strat suplimentar de securitate face parte din sistemul nostru Cloud Powered Advanced Threat Defense ca o componentă esențială a ESET LiveGuard Advanced.
Sandbox-ul de securitate a rețelei este un mediu de testare izolat. Sistemul din acest mediu execută programul suspect, îi observă comportamentul și apoi îl analizează într-un mod automat. Sandbox-ul de securitate a rețelei blochează eșantioanele malițioase pe baza comportamentului lor, înainte ca acestea să fie executate pe punctele finale.
Sandbox-ul de securitate a rețelei constă din mai multe tipuri de senzori care ascultă traficul de rețea care conține cod activ. Acești senzori efectuează o analiză statică a codului. Sandbox-ul include, de asemenea, un mediu virtual de execuție pentru inspectarea aprofundată a eșantioanelor care rulează, care utilizează mai multe metode de detecție, inclusiv detecția bazată pe comportament, introspecția în memorie și modele de extrapolare bazate pe învățarea automată. Această abordare este mai eficientă decât simpla comparare a semnăturilor fișierelor. Sandboxing-ul privește dincolo de aspectul binarului. Deoarece observă ceea ce face fișierul, sandboxing-ul este mai concludent în a determina dacă fișierul este rău intenționat decât detecția bazată pe semnături.
Analiza din ESET LiveGuard Advanced utilizează multe dintre instrumentele interne ale ESET pentru analiza statică și dinamică, descărcarea memoriei, despachetarea și potrivirea similarităților. Aceasta evaluează comportamentul eșantionului și utilizează date de reputație și fluxuri de informații despre amenințări pentru a crește precizia detectării.
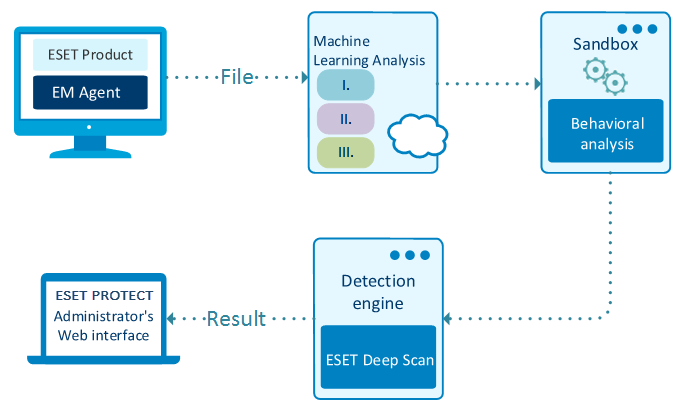
Procesul de analiză a amenințărilor în ESET LiveGuard Advanced
Atunci când un eșantion este trimis către ESET LiveGuard Advanced, începe procesul de analiză a amenințărilor:
-
Mai multe modele de învățare automată, inclusiv Deep Learning, compară eșantionul cu milioane de eșantioane malware cunoscute pentru a găsi asemănări.
-
Sistemul execută eșantionul într-un mediu virtual sau sandbox. Acesta simulează comportamentul utilizatorului pentru a păcăli mostrele malware și utilizează modele de rețele neuronale Deep Learning pentru a compara comportamentul mostrei cu comportamentul tuturor mostrelor malware cunoscute disponibile.
-
Cea mai recentă versiune a motorului de scanare premiat al ESET este utilizată pentru a lua totul în parte și pentru a analiza orice lucru neobișnuit.
-
Rezultatul final este calculat pe baza tuturor tehnicilor disponibile și furnizat clientului.