Problemstilling
- Prosessen med trusselanalyse i ESET LiveGuard Advanced
- Les mer om sandkassekomponenten i ESET LiveGuard Advanced
Løsning
Mer informasjon
Klikk for å utvide
Avanserte vedvarende trusler krever en atferdsmessig tilnærming til deteksjon - i stedet for å prøve å oppdage skadevare basert på hva den er (signaturbasert), er atferdsmessig deteksjon av skadevare avhengig av hva skadevaren gjør. Ved å installere en sikkerhetssandkasse i organisasjonens nettverk legges det til et ekstra sikkerhetslag for å øke oppdagelsen av trusler før de kjøres i et live- eller produksjonsmiljø. Dette ekstra sikkerhetslaget er en del av vårt Cloud Powered Advanced Threat Defense som en viktig komponent i ESET LiveGuard Advanced.
Sandkassen for nettverkssikkerhet er et isolert testmiljø. Systemet i dette miljøet kjører det mistenkelige programmet, observerer hvordan det oppfører seg og analyserer det deretter på en automatisert måte. Sandkassen for nettverkssikkerhet blokkerer ondsinnede eksempler basert på oppførselen deres før de kjøres på endepunktene.
Sandkassen for nettverkssikkerhet består av flere typer sensorer som lytter til nettverkstrafikk som inneholder aktiv kode. Disse sensorene utfører statisk analyse av koden. Sandkassen inneholder også et virtuelt kjøringsmiljø for grundig inspeksjon av kjørende eksempler som bruker flere deteksjonsmetoder, inkludert atferdsbasert deteksjon, introspeksjon i minnet og ekstrapoleringsmodeller drevet av maskinlæring. Denne tilnærmingen er mer effektiv enn bare å sammenligne filers signaturer. Sandboxing ser lenger enn binærfilens utseende. Fordi den observerer hva filen gjør, er sandboxing mer avgjørende for å avgjøre om filen er skadelig enn signaturbasert deteksjon.
Analysen i ESET LiveGuard Advanced bruker mange av ESETs interne verktøy for statisk og dynamisk analyse, minnedumping, utpakking og likhetsmatching. Den evaluerer oppførselen til prøven og bruker omdømmedata og trusselinformasjonsfeeds for å øke deteksjonsnøyaktigheten.
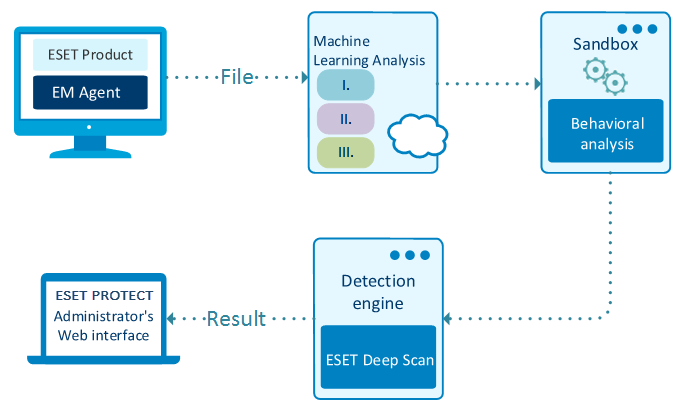
Prosessen for trusselanalyse i ESET LiveGuard Advanced
Når en prøve sendes til ESET LiveGuard Advanced, begynner prosessen med trusselanalyse:
-
Flere maskinlæringsmodeller, inkludert Deep Learning, sammenligner prøven med millioner av kjente eksempler på skadelig programvare for å finne likheter.
-
Systemet kjører prøven i et virtuelt miljø eller en sandkasse. Det simulerer brukeratferd for å lure skadevareeksempler og bruker Deep Learning-nevrale nettverksmodeller til å sammenligne eksempelatferd med atferden til alle kjente skadevareeksempler som er tilgjengelige.
-
Den nyeste versjonen av ESETs prisbelønte skannemotor brukes til å ta alt fra hverandre og analysere det for alt som er uvanlig.
-
Det endelige resultatet beregnes basert på alle tilgjengelige teknikker og leveres til kunden.