Kiadvány
- A fenyegetéselemzés folyamata az ESET LiveGuard Advanced rendszerben
- További információ az ESET LiveGuard Advanced homokozó komponenséről
Megoldás
Részletek
Kattintson a bővítéshez
A fejlett, tartósan fennmaradó fenyegetések viselkedésalapú megközelítést igényelnek a felderítéshez – Ahelyett, hogy a rosszindulatú szoftvereket annak alapján próbálnánk felderíteni, hogy mik azok (aláírásalapú), a viselkedésalapú rosszindulatú szoftverek felderítése arra támaszkodik, hogy mit csinálnak a rosszindulatú szoftverek. A biztonsági homokozó telepítése a szervezet’hálózatán egy biztonsági réteget ad hozzá a fenyegetések felismerésének növeléséhez, mielőtt az éles vagy termelési környezetben végrehajtódna. Ez a további biztonsági réteg a Cloud Powered Advanced Threat Defense része, amely az ESET LiveGuard Advanced alapvető összetevője.
A hálózatbiztonsági homokozó egy elszigetelt tesztkörnyezet. A rendszer ebben a környezetben lefuttatja a gyanús programot, megfigyeli a viselkedését, majd automatizált módon elemzi azt. A hálózati biztonsági homokozó a viselkedésük alapján blokkolja a rosszindulatú mintákat, mielőtt lefutna a végpontokon.
A hálózati biztonsági homokozó többféle érzékelőből áll, amelyek figyelik az aktív kódot tartalmazó hálózati forgalmat. Ezek az érzékelők statikus elemzést végeznek a kódon. A homokozó tartalmaz egy virtuális végrehajtási környezetet is a futó minták alapos vizsgálatához, amely többféle észlelési módszert használ, beleértve a viselkedésalapú észlelést, a memórián belüli introspection-t és a gépi tanulással működő extrapolációs modelleket. Ez a megközelítés hatékonyabb, mint a fájlok aláírásának egyszerű összehasonlítása. A sandboxing túlmutat a bináris program megjelenésén. Mivel megfigyeli, hogy mit csinál a fájl, a homokdobozolás sokkal meggyőzőbb annak megállapításában, hogy a fájl rosszindulatú-e, mint az aláírás-alapú észlelés.
Az ESET LiveGuard Advanced elemzése az ESET’számos belső eszközét használja statikus és dinamikus elemzéshez, memóriadömpinghez, kicsomagoláshoz és hasonlósági megfeleltetéshez. Értékeli a minta’viselkedését, és a felismerési pontosság növelése érdekében hírnévadatokat és fenyegetésekkel kapcsolatos információkat használ.
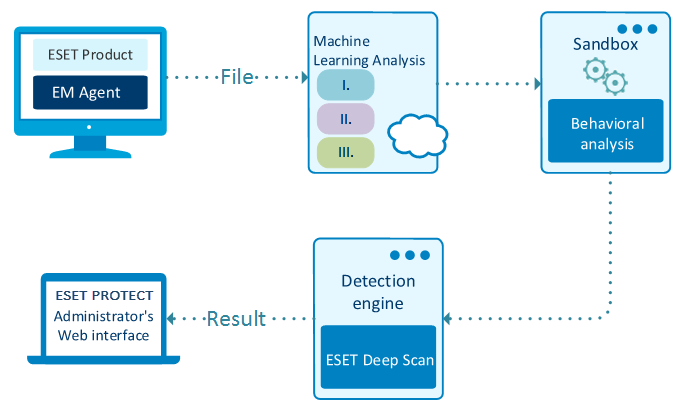
A fenyegetéselemzés folyamata az ESET LiveGuard Advanced rendszerben
Amikor egy mintát elküldünk az ESET LiveGuard Advanced számára, megkezdődik a fenyegetéselemzés folyamata:
-
Több gépi tanulási modell, beleértve a mélytanulást is, összehasonlítja a mintát több millió ismert rosszindulatú szoftvermintával hasonlóságok keresése céljából.
-
A rendszer a mintát egy virtuális környezetben vagy homokozóban hajtja végre. Szimulálja a felhasználói viselkedést a rosszindulatú programok mintáinak becsapására, és Deep Learning neurális hálózati modelleket használ a minták viselkedésének összehasonlítására a rendelkezésre álló összes ismert rosszindulatú programminta viselkedésével.
-
Az ESET díjnyertes vizsgálómotorjának legújabb verzióját használja arra, hogy mindent szétszedjen és elemezzen minden szokatlan dolgot.
-
A végeredményt az összes rendelkezésre álló technika alapján számítják ki, és a honlapon az ügyfél rendelkezésére bocsátják.