Lösung
Einführung
Dieser Artikel beschreibt, wie Sie den Netasq IPSec VPN Client™ so konfigurieren, dass er Benutzer gegenüber einem ESA-Server authentifiziert. Bevor Sie fortfahren, stellen Sie sicher, dass Sie die RADIUS-Server-Komponente von ESET Secure Authentication installiert haben und auf den RADIUS-Dienst zugreifen können, der es externen Systemen ermöglicht, Benutzer zu authentifizieren.
Bevor der Netasq IPSec VPN Client™ den ESA-Server zur Authentifizierung von Benutzern über RADIUS verwenden kann, muss er als RADIUS-Client auf dem ESA-Server eingerichtet werden. Anschließend muss Ihr Server, auf dem der ESA-RADIUS-Dienst läuft, als RADIUS-Server auf dem Netasq IPSec VPN Client™ eingerichtet werden. Sobald diese Konfigurationen festgelegt sind, können Sie sich mithilfe von ESA OTPs bei Ihrem Netasq IPSec VPN™ anmelden.
Schritt I - RADIUS-Client-Konfiguration
Das RADIUS-Protokoll erfordert, dass Zugriffsanfragen an RADIUS-Server die IP-Adresse des RADIUS-Clients (z. B. des Netasq IPSec VPN Client™) enthalten.
Damit der Netasq IPSec VPN Client™ mit Ihrem ESA-Server kommunizieren kann, müssen Sie ihn als RADIUS-Client auf Ihrem ESA-RADIUS-Server konfigurieren:
- Melden Sie sich bei der ESA-Webkonsole an.
- Navigieren Sie zu Komponenten > RADIUS und suchen Sie den Hostnamen des Servers, auf dem der ESA-RADIUS-Dienst läuft.
- Klicken Sie auf den Hostnamen und dann auf Neuen Radius-Client erstellen.
- Im Abschnitt Grundeinstellungen
- Geben Sie dem RADIUS-Client einen einprägsamen Namen, damit er leicht zu finden ist.
- Konfigurieren Sie die IP-Adresse und das Shared Secret für den Client so, dass sie mit der Konfiguration Ihrer VPN-Appliance übereinstimmen. Die IP-Adresse ist die interne IP-Adresse Ihrer Appliance. Wenn Ihre Appliance über IPv6 kommuniziert, verwenden Sie diese IP-Adresse zusammen mit der zugehörigen Scope-ID (Schnittstellen-ID).
- Das Shared Secret ist das RADIUS-Shared Secret für den externen Authentifikator, den Sie auf Ihrer Appliance konfigurieren werden.
- Nehmen Sie im Abschnitt Authentifizierung die in Abbildung 1-1 unten dargestellten Einstellungen vor.
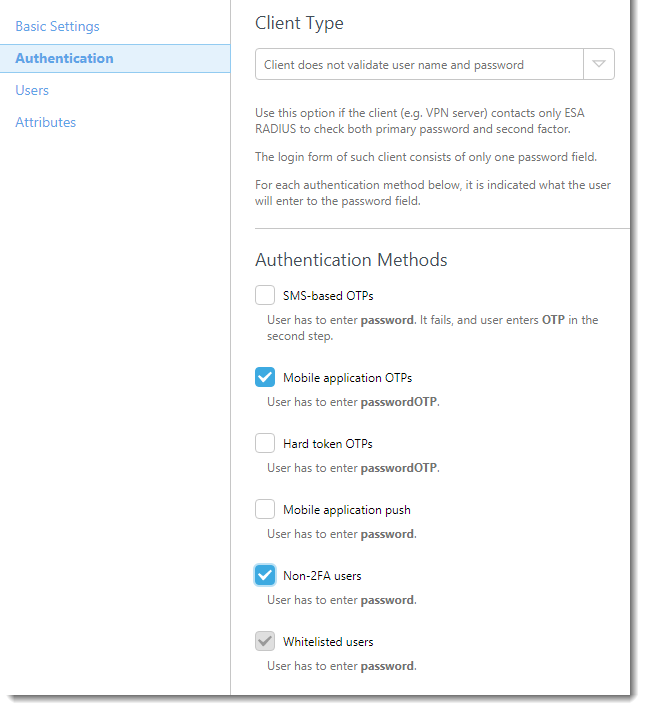
Abbildung 1-1
ESA wurde nun für die Kommunikation mit dem Netasq IPSec VPN Client™ konfiguriert. Sie müssen nun den Netasq IPSec VPN Client™ für die Kommunikation mit dem ESA-Server konfigurieren. Erstellen Sie zunächst ein neues Authentifizierungsschema und konfigurieren Sie dann die Einstellungen für Ihren RADIUS-Server.
- Öffnen Sie die Netasq Web-GUI und navigieren Sie zu Benutzer→Autorisierungsportal → Verfügbare Methoden. Fügen Sie die Radius-Methode hinzu und setzen Sie die Serveradresse auf die IP-Adresse des Servers, auf dem ESET Secure Authentication installiert ist.
- Navigieren Sie zu Benutzer → VPN-Zugriffsrechte → Standard-Authentifizierungsmethode und wählen Sie Radius. Sie können diesen Parameter für einzelne Benutzer unter Benutzer → VPN-Zugangsberechtigungen → Regeln für Benutzer festlegen.
Schritt II - VPN-Tunnel-Konfiguration
Verwenden Sie Ihr Active Directory-Passwort und Ihre Token-ID (ohne Leerzeichen), um die folgenden Schritte auszuführen:
Erstellen Sie eine neue Zertifizierungsstelle (CA)
- Navigieren Sie zu Objekte → Zertifikate und klicken Sie auf Hinzufügen → Stammzertifizierungsstelle hinzufügen.
- Befolgen Sie die Anweisungen des Assistenten, um eine CA zu erstellen.
- Navigieren Sie zu Objekte→ Zertifikate → Hinzufügen →Serverzertifikat hinzufügen und wählen Sie Ihre neu erstellte CA als Standard-Serverzertifikat für Netasq aus.
- Navigieren Sie zu VPN→IPSec VPN→Peers, wählen Sie Hinzufügen→ Neue anonyme (mobile) Gegenstelle.
- Wählen Sie Zertifikat → Xauth (iPhone) und wählen Sie dann Ihre neue CA.
Definieren Sie die Tunneleinstellungen
- Navigieren Sie zu VPN → IPSec VPN → Verschlüsselungsrichtlinie → Tunnel → Hinzufügen → Neue Richtlinie
- Wählen Sie Mobile peer im Feld Mobile peer used und wählen Sie die Objekte, auf die der Benutzer Zugriff hat, im Feld Local resources . Wenn Sie fertig sind, klicken Sie auf Aktivieren.
- Navigieren Sie zu Benutzer → VPN → IPSec VPN → Peers und klicken Sie auf Hinzufügen →Neuer anonymer (mobiler) Peer.
- Wählen Sie Zertifikat → Xauth (iPhone) und wählen Sie dann Ihre neue CA.
- Navigieren Sie zu VPN → IPSec VPN → Verschlüsselungsrichtlinie → Hinzufügen → Neue Richtlinie.
- Wählen Sie im Feld Verwendeter mobiler Peer den mobilen Peer und im Feld Lokale Ressourcen die Objekte aus, auf die der Benutzer Zugriff hat. Wenn Sie fertig sind, klicken Sie auf Aktivieren.
- Navigieren Sie zu VPN → VPN-Zugriffsrechte → VPN-Zugriff und fügen Sie eine Regel hinzu, um den Zugriff für den Benutzer zu erlauben.
Aktivieren von Benachrichtigungen
- Navigieren Sie zu Benachrichtigungen → E-Mail-Benachrichtigungen → Konfiguration.
- Wählen Sie E-Mail-Benachrichtigung aktivieren und geben Sie die entsprechenden Parameter für Ihre E-Mail-Anwendung ein.
- Klicken Sie unter Empfänger auf Neue Empfängergruppe hinzufügen und fügen Sie dann Benutzer hinzu, die E-Mail-Benachrichtigungen erhalten sollen.
Benutzerregistrierung
- Navigieren Sie zu Benutzer → Authentifizierung → Captive Portal.
- Aktivieren Sie das Captive Portal und aktivieren Sie das Kontrollkästchen neben den externen Schnittstellen.
- Geben Sie unter Zertifikatsoptionen den privaten Schlüssel für das Zertifikat ein, das Sie zuvor erstellt haben.
- Wählen Sie unter Externe Schnittstellen die Option Webanmeldung für Benutzer zulassen. Erstellen Sie unter Erweiterte Eigenschaften neue Zertifikate für Benutzer und geben Sie die Benutzergruppe an, der das Zertifikat zugewiesen werden soll.
Zertifikatszuweisung
- Navigieren Sie zum Captive Portal (https://netasq_IP_address/auth).
- Melden Sie sich bei dem Benutzerkonto an, für das Sie ein Zertifikat erhalten möchten.
- Navigieren Sie zum Abschnitt Zertifikat und holen Sie das Zertifikat für Ihren Benutzer ab.
- Navigieren Sie zu Benutzer → Anmeldung und genehmigen Sie alle ausstehenden Anträge.
- Navigieren Sie im Captive Portal zum Abschnitt " Zertifikat" und klicken Sie auf " Zertifikat herunterladen".
- Sobald der Download des Zertifikats abgeschlossen ist, klicken Sie auf Exportieren , um es in einer Datei zu speichern.
Schritt III - Testen der Verbindung
Konfigurieren Sie Ihren VPN-Client wie in den folgenden Screenshots dargestellt, um die Verbindung zu testen:
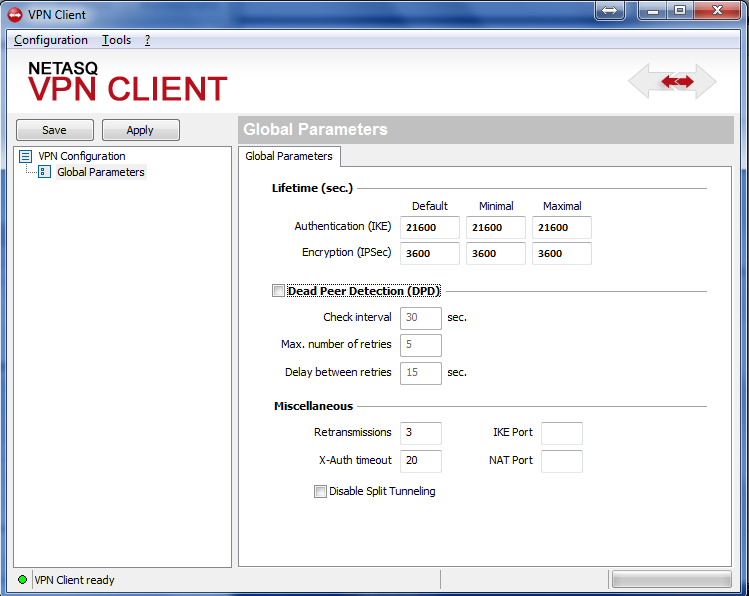
Abbildung 3-1
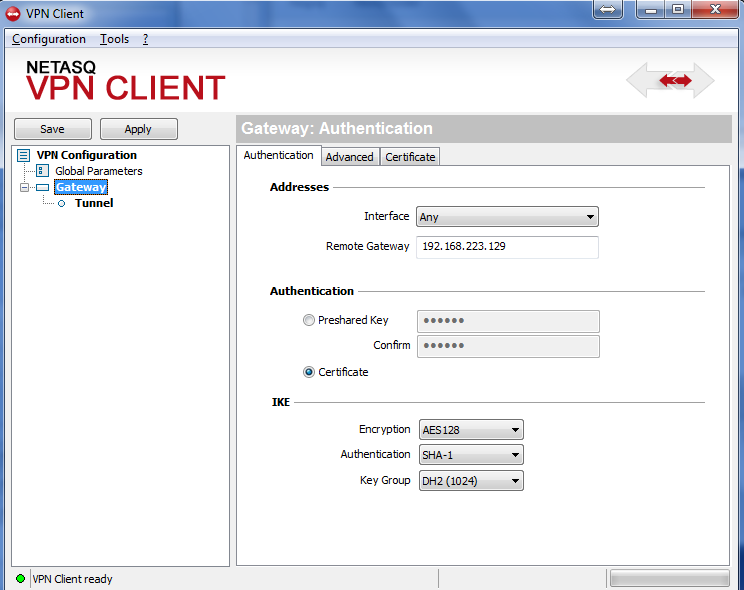
Abbildung 3-2
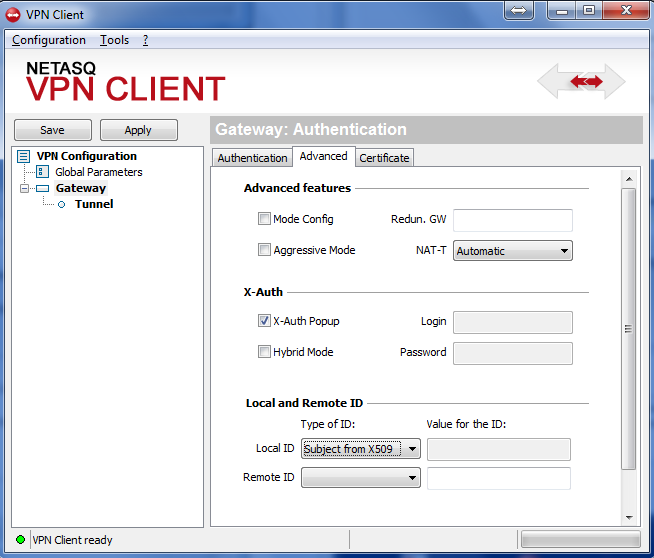
Abbildung 3-3
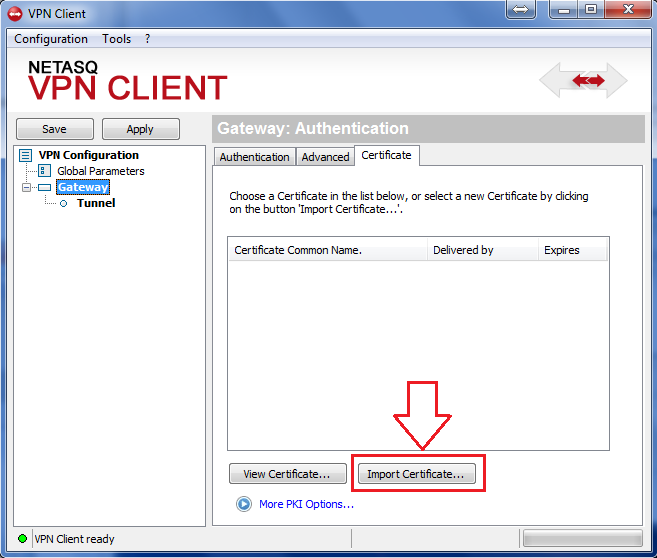
Abbildung 3-4
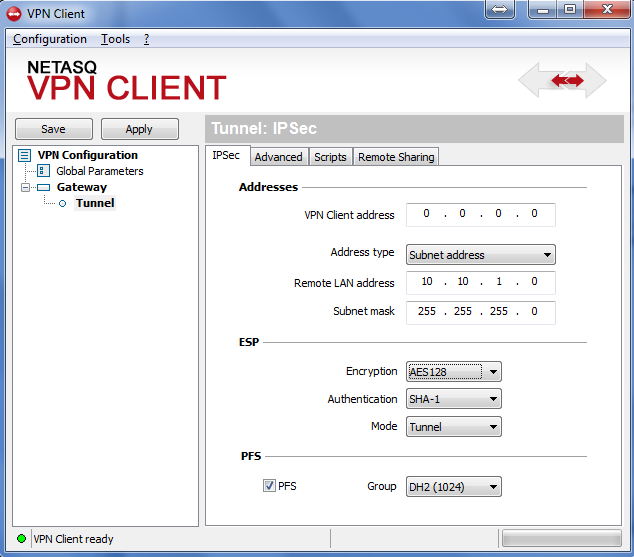
Abbildung 3-5
Fehlersuche
Wenn Sie sich nicht über den ESA RADIUS-Server authentifizieren können, stellen Sie sicher, dass Sie die folgenden Schritte durchgeführt haben:
- Führen Sie einen Smoke-Test mit Ihrem RADIUS-Server durch, wie im Dokument Überprüfen der ESA-RADIUS-Funktionalität beschrieben.
- Wenn keine Fehler behoben wurden und Sie immer noch keine Verbindung herstellen können, kehren Sie zu einer bestehenden Anmeldekonfiguration zurück (die keine 2FA verwendet) und überprüfen Sie, ob Sie eine Verbindung herstellen können
- Wenn Sie mit den alten Einstellungen immer noch eine Verbindung herstellen können, stellen Sie die neuen Einstellungen wieder her und stellen Sie sicher, dass keine Firewall UDP 1812 zwischen Ihrem VPN-Gerät und Ihrem RADIUS-Server blockiert
- Wenn Sie immer noch keine Verbindung herstellen können, wenden Sie sich an den technischen Support von ESET.


