Problem
- Krav för skapande av ESET Inspect Server-certifikat i ESET PROTECT On-Prem
- Importera ESET Inspect Server-certifikatet från en fil under installationen av ESET Inspect Server
Mer information
Klicka för att expandera
Ett Inspect Server-certifikat krävs för en lyckad installation av ESET Inspect Server. Under installationen uppmanas du att använda ett. Du kan antingen importera certifikatet från en fil eller använda ett från ESET PROTECT On-Prem.
När du har konfigurerat certifikatet för ESET Inspect Server fortsätter du att konfigurera certifikatet för HTTPS/SSL-anslutningen mellan ESET Inspect Web Console och webbläsaren. Du kan välja ett av följande alternativ:
- Hämta certifikatet för ESET Inspect Web Console från ESET PROTECT On-Prem
- Importera ESET Inspect Web Console-certifikatet från en fil
- Använd ESET Inspect Server-certifikatet (det certifikat som du valde i det föregående installationssteget)
Lösning
Krav för skapande av ESET Inspect Server-certifikat i ESET PROTECT On-Prem
När du skapar ett Peer-certifikat i ESET PROTECT On-Prem är fältet Host som standard inställt på *, vilket gör certifikatets Common Name (CN) och Subject Alternative Name (SAN) lika med en enda asterisk. ESET Inspect stöder inte certifikat där Common Name (CN) eller Subject Alternative Name (SAN) bara är *. Istället måste du använda det faktiska värdnamnet eller IP-adressen för ESET Inspect-servern i fältet Värd.
Format
- Certifikat måste vara i formatet PKCS #12. PKCS #12 är ett filformat för lagring av flera kryptografiska objekt i en enda fil, t.ex. certifikat. Filer i PKCS #12-format har vanligtvis filnamnstillägget
.pfxeller.p12. - Certifikatutfärdare lagras i X.509-format (dvs. i filer med filnamnstillägget
.der),vilket är ett annat filformat som ofta används inom kryptografi.
Regler för Common Name (CN) och Subject Alternative Name (SAN)
Dessa regler gäller för Common Name (CN) i huvudcertifikatet, Subject Alternative Name (SAN)-posterna samt Common Name (CN) och Subject Alternative Name (SAN) i eventuella ytterligare certifikat som ingår i PKCS #12-filen.
- Common Name (CN) och Subject Alternative Name (SAN) måste innehålla ett riktigt värdnamn eller en riktig IP-adress
- Inte tillåtet: * (bara en enda asterisk)
- Tillåtet: (bara en asterisk) *
.yourcompany.comelleryourcompany.*.hq.com
(Jokertecken tillåts endast som en del av ett domännamn, inte som hela värdnamnet)
Obligatoriska parametrar för att skapa ett Peer-certifikat
- Komponent: ESET Inspect Server
- Värd: verklig IP-adress för ESET Inspect Server
Om du vill tillåta anslutningar från andra nätverk lägger du till flera IP-adresser eller värdnamn åtskilda med mellanslag, kommatecken eller semikolon. Example:192.168.20.22;10.1.183.88 - Inga semikolon (
;) i fil- eller mappnamn för certifikatsökvägar (semikolon används som separatorer för flera certifikat)
Importera ESET Inspect Server-certifikatet från en fil under installationen av ESET Inspect Server
-
På den första skärmen för servercertifikat i installationsprogrammet för ESET Inspect Server väljer du Importera cer tifikatet från en fil och klickar på Nästa.
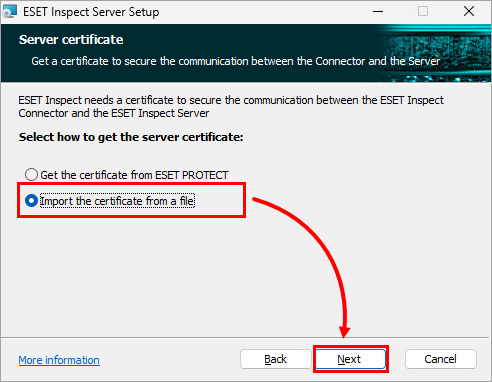
Bild 1-1 -
I fältet Servercertifikat anger du sökvägen till filen med ESET Inspect Server-certifikatet (
.pfx-fil): skriv eller klistra in sökvägen till filen eller klicka på Ändra för att navigera till filplatsen och välja filen manuellt. Om det behövs skriver du in lösenordet för certifikatet i fältet Certifikatlösenord.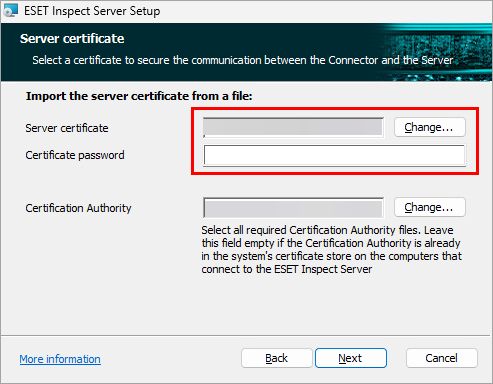
Bild 1-2 -
I fältet Certification Authority anger du sökvägen till filen med certifikatutfärdaren (
.der-fil): skriv eller klistra in sökvägen till filen eller klicka på Change för att navigera till filplatsen och välja filen manuellt. Klicka på Next (Nästa).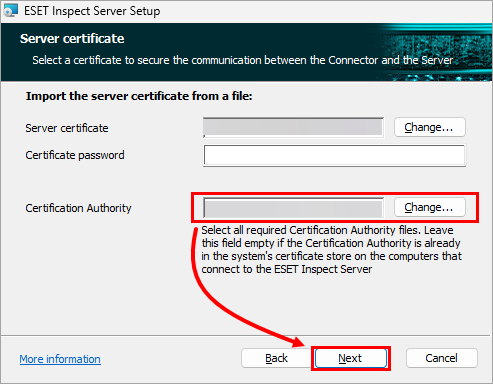
Bild 1-3


