Выпуск
- Требования к созданию сертификатов ESET Inspect Server в ESET PROTECT On-Prem
- Импорт сертификата ESET Inspect Server из файла во время установки ESET Inspect Server
Подробности
Нажмите, чтобы развернуть
Для успешной установки ESET Inspect Server требуется сертификат Inspect Server. Во время установки вам будет предложено его использовать. Вы можете либо импортировать сертификат из файла, либо использовать сертификат из ESET PROTECT On-Prem.
После настройки сертификата сервера ESET Inspect Server продолжите настройку сертификата для HTTPS/SSL-соединения между веб-консолью ESET Inspect и веб-браузером. Вы можете выбрать один из следующих вариантов:
- Получить сертификат веб-консоли ESET Inspect из ESET PROTECT On-Prem
- Импорт сертификата веб-консоли ESET Inspect из файла
- Используйте сертификат ESET Inspect Server (сертификат, выбранный на предыдущем этапе установки)
Решение
Требования к созданию сертификатов ESET Inspect Server в ESET PROTECT On-Prem
По умолчанию при создании пирингового сертификата в ESET PROTECT On-Prem в поле Host устанавливается значение *, в результате чего общее имя (CN) и альтернативное имя субъекта (SAN) сертификата равны одной звездочке. ESET Inspect не поддерживает сертификаты, в которых общее имя (CN) или альтернативное имя субъекта (SAN) равно просто *. Вместо этого в поле Host необходимо использовать фактическое имя хоста или IP-адрес сервера ESET Inspect.
Формат
- Сертификаты должны быть в формате PKCS #12. PKCS #12 - это формат файлов для хранения нескольких криптографических объектов в одном файле, например сертификатов. Файлы в формате PKCS #12 обычно имеют расширение
.pfxили.p12. - Центры сертификации хранятся в формате X.509 (то есть в файлах с расширением
.der), который является еще одним форматом файлов, часто используемым в криптографии.
Правила общего имени (CN) и альтернативного имени субъекта (SAN)
Эти правила применяются к общему имени (CN) в основном сертификате, записям альтернативного имени субъекта (SAN), а также к общему имени (CN) и альтернативному имени субъекта (SAN) в любых дополнительных сертификатах, включенных в файл PKCS #12.
- Общее имя (CN) и альтернативное имя субъекта (SAN) должны включать реальное имя хоста или IP-адрес
- Не допускается: * (только одна звездочка)
- Разрешено: *
.yourcompany.comилиyourcompany.*.hq.com
(Дикие символы разрешены только как часть доменного имени, но не как все имя хоста)
Обязательные параметры для создания пирингового сертификата
- Компонент: ESET Inspect Server
- Хост: реальный IP-адрес сервера ESET Inspect Server
Чтобы разрешить подключения из других сетей, добавьте несколько IP-адресов или имен хостов, разделенных пробелом, запятой или точкой с запятой. Example:192.168.20.22;10.1.183.88 - Отсутствие точек с запятой (
;) в именах файлов или папок для путей к сертификатам (точки с запятой используются в качестве разделителей для нескольких сертификатов)
Импорт сертификата ESET Inspect Server из файла во время установки ESET Inspect Server
-
На первом экране сертификата сервера в программе установки ESET Inspect Server выберите Импортировать сертификат из файла и нажмите кнопку Далее.
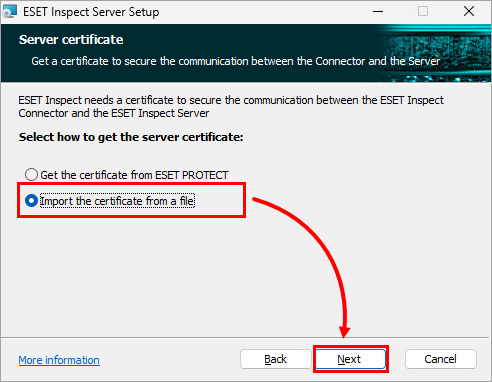
Рисунок 1-1 -
В поле Сертификат сервера укажите путь к файлу с сертификатом ESET Inspect Server (файл
.pfx): введите или вставьте путь к файлу или нажмите Изменить, чтобы перейти к местоположению файла и выбрать его вручную. Если требуется, в поле Пароль сертификата введите пароль сертификата.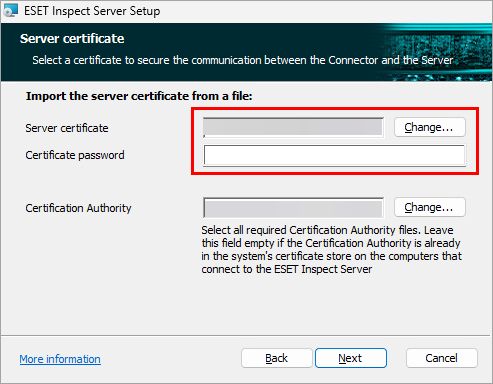
Рисунок 1-2 -
В поле Центр сертификации укажите путь к файлу с центром сертификации (файл
.der): введите или вставьте путь к файлу или нажмите Изменить, чтобы перейти к расположению файла и выбрать его вручную. Нажмите кнопку Далее.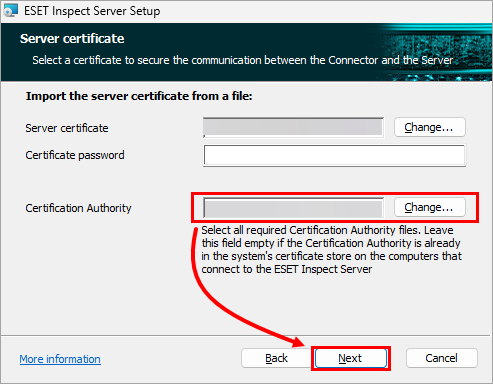
Рисунок 1-3


