Obsah
- Požadavky na vytvoření certifikátů ESET Inspect Server v ESET PROTECT On-Prem
- Import certifikátu ESET Inspect Serveru ze souboru během instalace ESET Inspect Serveru
Podrobnosti
Kliknutím rozbalte
Pro úspěšnou instalaci ESET Inspect Serveru je vyžadován certifikát Inspect Serveru. Během instalace budete vyzváni k použití jednoho z nich. Certifikát můžete importovat ze souboru nebo použít certifikát z ESET PROTECT On-Prem.
Po nastavení certifikátu serveru ESET Inspect pokračujte v konfiguraci certifikátu pro HTTPS/SSL spojení mezi webovou konzolí ESET Inspect a webovým prohlížečem. Můžete si vybrat jednu z následujících možností:
- Získejte certifikát pro webovou konzoli ESET Inspect z ESET PROTECT On-Prem
- Import certifikátu webové konzole ESET Inspect ze souboru
- Použijte certifikát ESET Inspect Server (certifikát, který jste vybrali v předchozím kroku instalace)
Řešení
Požadavky na vytvoření certifikátů ESET Inspect Server v ESET PROTECT On-Prem
Ve výchozím nastavení je při vytváření Peer certifikátu v ESET PROTECT On-Prem pole Hostitel nastaveno na hodnotu *, čímž se Common Name (CN) a Subject Alternative Name (SAN) certifikátu’rovnají jedné hvězdičce. ESET Inspect nepodporuje certifikáty, kde je Common Name (CN) nebo Subject Alternative Name (SAN) pouze *. Místo toho musíte v poli Hostitel použít skutečný název hostitele nebo IP adresu serveru ESET Inspect.
Formát
- Certifikáty musí být ve formátu PKCS #12. PKCS #12 je formát souboru pro ukládání více kryptografických objektů v jednom souboru, například certifikátů. Soubory ve formátu PKCS #12 mají obvykle příponu
.pfxnebo.p12s příponou . - Certifikační autority jsou uloženy ve formátu X.509 (tj. v souborech s koncovkou
.ders příponou), což je další formát souborů často používaný v kryptografii.
Pravidla pro společný název (CN) a alternativní název předmětu (SAN)
Tato pravidla se vztahují na běžné jméno (CN) v hlavním certifikátu, na položky alternativního jména subjektu (SAN) a na běžné jméno (CN) a alternativní jméno subjektu (SAN) ve všech dalších certifikátech obsažených v souboru PKCS #12.
- Common Name (CN) a Subject Alternative Name (SAN) musí obsahovat skutečný název hostitele nebo IP adresu
- Není povoleno:
*(pouze jedna hvězdička) - Povoleno:
*.yourcompany.comneboyourcompany.*.hq.com
(Zástupné znaky jsou povoleny pouze jako součást názvu domény, nikoli jako celý název hostitele.)
Povinné parametry pro vytvoření vzájemného certifikátu
- Složka: ESET Inspect Server
- Hostitel: skutečná IP adresa serveru ESET Inspect
Chcete-li povolit připojení z jiných sítí, přidejte více IP adres nebo názvů hostitelů oddělených mezerou, čárkou nebo středníkem. Příklad:192.168.20.22;10.1.183.88 - Žádné středníky (
;) v názvech souborů nebo složek pro cesty k certifikátům (středníky se používají jako oddělovače pro více certifikátů)
Import certifikátu ESET Inspect Serveru ze souboru během instalace ESET Inspect Serveru
-
Na první obrazovce Serverový certifikát v instalačním programu ESET Inspect Server vyberte možnost Importovat certifikát ze souboru a klikněte na tlačítko Další.
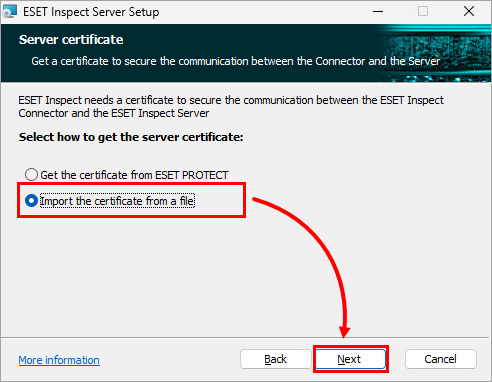
Obrázek 1-1 -
V poli Certifikát serveru definujte cestu k souboru s certifikátem serveru ESET Inspect (
.pfx): zadejte nebo vložte cestu k souboru nebo klikněte na tlačítko Změnit a přejděte do umístění souboru a vyberte soubor ručně. V případě potřeby zadejte do pole Heslo certifikátu heslo certifikátu.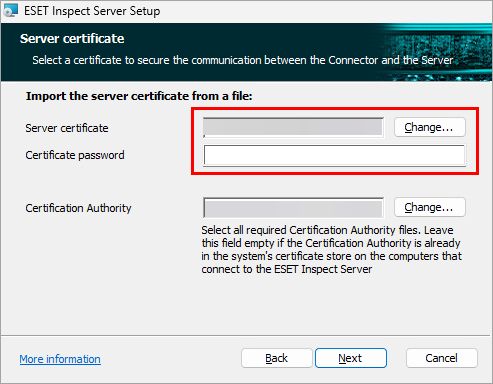
Obrázek 1-2 -
V poli Certifikační autorita zadejte cestu k souboru s certifikační autoritou (
.der): zadejte nebo vložte cestu k souboru nebo kliknutím na tlačítko Změnit přejděte na umístění souboru a vyberte soubor ručně. Klikněte na tlačítko Další.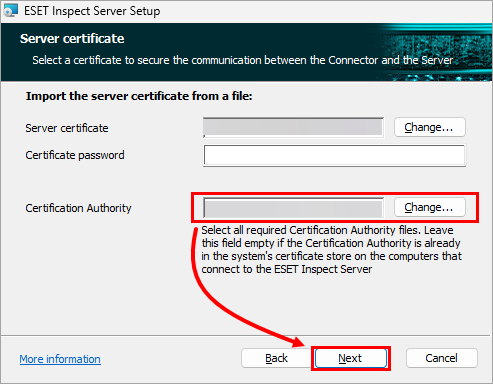
Obrázek 1-3


