Masalah
- Persyaratan untuk pembuatan sertifikat ESET Inspect Server di ESET PROTECT On-Prem
- Mengimpor sertifikat ESET Inspect Server dari file selama penginstalan ESET Inspect Server
Detail
Klik untuk memperluas
Sertifikat Inspect Server diperlukan agar penginstalan ESET Inspect Server berhasil. Selama penginstalan, Anda akan diminta untuk menggunakannya. Anda bisa mengimpor sertifikat dari file atau .
Setelah Anda menyiapkan sertifikat ESET Inspect Server, lanjutkan dengan mengonfigurasi sertifikat untuk koneksi HTTPS/SSL antara ESET Inspect Web Console dan browser web. Anda dapat memilih salah satu opsi berikut:
- Impor sertifikat ESET Inspect Web Console dari sebuah file
- Gunakan sertifikat ESET Inspect Server (sertifikat yang Anda pilih di langkah instalasi sebelumnya)
Solusi
Persyaratan untuk pembuatan sertifikat ESET Inspect Server di ESET PROTECT On-Prem
Secara default, saat Anda membuat Sertifikat Rekan di ESET PROTECT On-Prem, bidang Host diatur ke *, yang membuat Nama Umum (CN) dan Nama Alternatif Subjek (SAN) sertifikat sama dengan tanda bintang tunggal. ESET Inspect tidak mendukung sertifikat yang Nama Umum (CN) atau Nama Alternatif Subjek (SAN)-nya hanya berupa *. Sebagai gantinya, Anda harus menggunakan nama host atau alamat IP yang sebenarnya dari ESET Inspect Server di bidang Host.
Format
- Sertifikat harus dalam format PKCS #12. PKCS #12 adalah format file untuk menyimpan beberapa objek kriptografi dalam satu file, seperti sertifikat. File dalam format PKCS #12 biasanya memiliki ekstensi
.pfxatau.p12. - Otoritas Sertifikasi disimpan dalam format X.509 (yaitu, dalam file dengan ekstensi
.der), yang merupakan format file lain yang sering digunakan dalam kriptografi.
Aturan Nama Umum (CN) dan Nama Alternatif Subjek (SAN)
Aturan-aturan ini berlaku untuk Nama Umum (CN) dalam sertifikat utama, entri Nama Alternatif Subjek (SAN), dan Nama Umum (CN) serta Nama Alternatif Subjek (SAN) dalam sertifikat tambahan yang disertakan dalam file PKCS #12.
- Nama Umum (CN) dan Nama Alternatif Subjek (SAN) harus menyertakan nama host atau alamat IP yang sebenarnya
- Tidak diperbolehkan: * (hanya satu tanda bintang)
- Diizinkan: *
.yourcompany.comatauyourcompany.*.hq.com
(Karakter pengganti hanya diperbolehkan sebagai bagian dari nama domain, bukan sebagai nama host secara keseluruhan)
Parameter wajib untuk membuat Sertifikat Rekan Sebaya
- Komponen: ESET Inspect Server
- Host: Alamat IP asli dari ESET Inspect Server
Untuk mengizinkan koneksi dari jaringan lain, tambahkan beberapa alamat IP atau nama host yang dipisahkan dengan spasi, koma, atau titik koma. Example:192.168.20.22;10.1.183.88 - Tidak ada titik koma (
;) pada nama file atau folder untuk jalur sertifikat (titik koma digunakan sebagai pemisah untuk beberapa sertifikat)
Mengimpor sertifikat ESET Inspect Server dari file selama penginstalan ESET Inspect Server
-
Pada layar sertifikat Server pertama di penginstalasi ESET Inspect Server, pilih Impor sertifikat dari file, lalu klik Berikutnya.
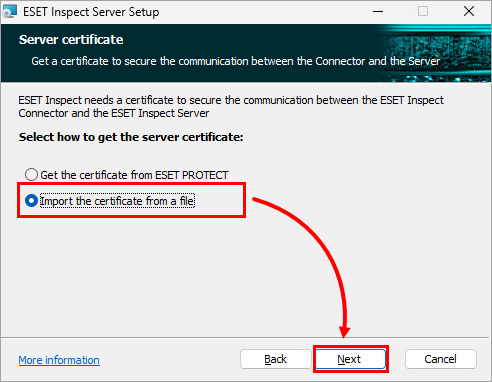
Gambar 1-1 -
Pada bidang Sertifikat server, tentukan jalur ke file dengan Sertifikat ESET Inspect Server (file
.pfx): ketik atau tempel jalur ke file tersebut atau klik Ubah untuk menavigasi ke lokasi file dan pilih file secara manual. Jika diperlukan, pada bidang Sertifikat kata sandi, ketikkan kata sandi sertifikat.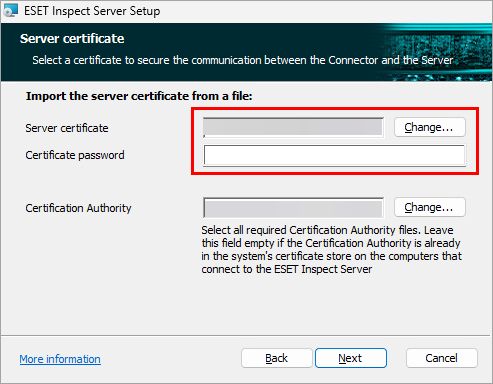
Gambar 1-2 -
Pada bidang Otoritas Sertifikasi, tentukan jalur ke file dengan otoritas sertifikasi (file
.der): ketik atau tempel jalur ke file atau klik Ubah untuk menavigasi ke lokasi file dan pilih file secara manual. Klik Berikutnya.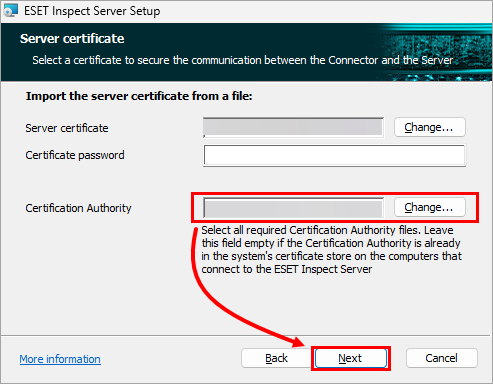
Gambar 1-3


