Kiadvány
- Az ESET Inspect Server tanúsítványok létrehozásának követelményei az ESET PROTECT On-Prem rendszerben
- Az ESET Inspect Server tanúsítvány importálása fájlból az ESET Inspect Server telepítése során
Részletek
Kattintson a bővítéshez
Az ESET Inspect Server sikeres telepítéséhez Inspect Server tanúsítvány szükséges. A telepítés során a rendszer felkéri, hogy használjon egyet. A tanúsítványt importálhatja fájlból, vagy használhatja a oldalon található ESET PROTECT On-Prem tanúsítványt.
Az ESET Inspect Server tanúsítvány beállítása után folytassa a tanúsítvány konfigurálását az ESET Inspect Web Console és a webböngésző közötti HTTPS/SSL kapcsolathoz. A következő lehetőségek közül választhat:
- Az ESET Inspect Web Console tanúsítvány beszerzése az ESET PROTECT On-Prem rendszerből
- Az ESET Inspect Web Console tanúsítvány importálása fájlból
- Használja az ESET Inspect Server tanúsítványt (az előző telepítési lépésben kiválasztott tanúsítványt)
Megoldás
Az ESET Inspect Server tanúsítványok létrehozásának követelményei az ESET PROTECT On-Prem rendszerben
Alapértelmezés szerint, amikor az ESET PROTECT On-Prem rendszerben létrehoz egy Peer tanúsítványt, a Host mezőt *-ra állítja be, ami a tanúsítvány’Common Name (CN) és Subject Alternative Name (SAN) mezőjét egyetlen csillaggal teszi egyenlővé. Az ESET Inspect nem támogatja azokat a tanúsítványokat, amelyekben a Common Name (CN) vagy Subject Alternative Name (SAN) csak *. Ehelyett az ESET Inspect Server tényleges állomásnevét vagy IP-címét kell használnia a Host mezőben.
Formátum
- A tanúsítványoknak PKCS #12 formátumúnak kell lenniük. A PKCS #12 egy fájlformátum több kriptográfiai objektum, például tanúsítványok egyetlen fájlban történő tárolására. A PKCS #12 formátumú fájloknak általában a következő formátuma van
.pfxvagy.p12kiterjesztés. - A hitelesítésszolgáltatókat az X.509 formátumban tárolják (azaz olyan fájlokban, amelyekben a
.derkiterjesztéssel), amely egy másik, a kriptográfiában gyakran használt fájlformátum.
Közös név (CN) és tárgylagos alternatív név (SAN) szabályok
Ezek a szabályok a fő tanúsítványban szereplő Common Name (CN), a Subject Alternative Name (SAN) bejegyzésekre, valamint a PKCS #12 fájlban szereplő további tanúsítványokban szereplő Common Name (CN) és Subject Alternative Name (SAN) bejegyzésekre vonatkoznak.
- A Common Name (CN) és a Subject Alternative Name (SAN) névnek tartalmaznia kell egy valós hostnevet vagy IP-címet
- Nem megengedett:
*(csak egy csillag) - Engedélyezve:
*.yourcompany.comvagyyourcompany.*.hq.com
(A helyettesítő karakterek csak a tartománynév részeként engedélyezettek, a teljes állomásnévként nem.)
Kötelező paraméterek a Peer tanúsítvány létrehozásához
- Komponens: ESET Inspect Server
- Host: az ESET Inspect Server valódi IP-címe
Más hálózatokból történő kapcsolatok engedélyezéséhez adjon meg több IP-címet vagy állomásnevet szóközzel, vesszővel vagy pontosvesszővel elválasztva. Példa:192.168.20.22;10.1.183.88 - Nincs pontosvessző (
;) a fájl- vagy mappanevekben a tanúsítványok elérési útvonalában (a pontosvesszőket több tanúsítvány esetén elválasztóként használják)
Az ESET Inspect Server tanúsítvány importálása fájlból az ESET Inspect Server telepítése során
-
Az ESET Inspect Server telepítő program első Kiszolgáló tanúsítvány képernyőjén válassza a Tanúsítvány importálása fájlból lehetőséget, majd kattintson a Tovább gombra.
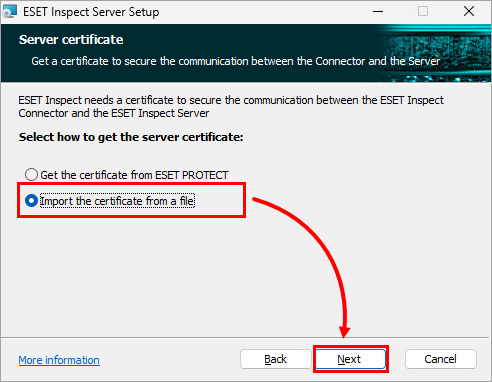
1-1. ábra -
A Kiszolgálói tanúsítvány mezőben adja meg az ESET Inspect Server tanúsítványt tartalmazó fájl elérési útvonalát (
.pfxfájl): írja be vagy illessze be a fájl elérési útvonalát, vagy kattintson a Módosítás gombra a fájl helyére történő navigáláshoz és a fájl kézi kiválasztásához. Ha szükséges, a Tanúsítvány jelszava mezőbe írja be a tanúsítvány jelszavát.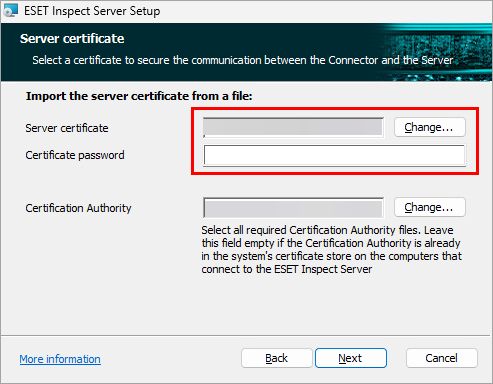
1-2. ábra -
A Hitelesítésszolgáltató mezőben adja meg a hitelesítésszolgáltatót tartalmazó fájl elérési útvonalát (
.derfájl): írja be vagy illessze be a fájl elérési útvonalát, vagy kattintson a Módosítás gombra a fájl helyére történő navigáláshoz és a fájl kézi kiválasztásához. Kattintson a Tovább gombra.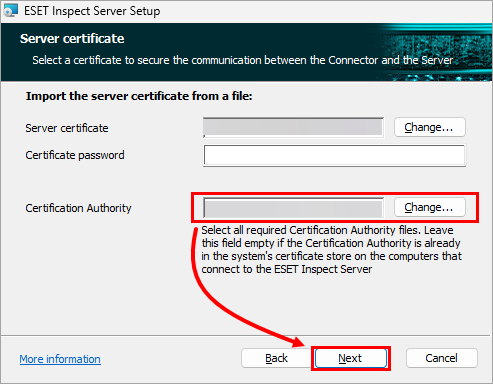
1-3. ábra


