Problema
- Produsul dumneavoastră ESET a detectat o infecție Win32/Filecoder.Crysis
- Decriptați variantele specifice ale fișierelor dvs. utilizând instrumentul ESETCrysisDecryptor.exe
- Fișierele dvs. personale au devenit criptate
- Fișierele dvs. au fost redenumite cu una dintre următoarele extensii: .xtbl, .crysis, .crypt, .lock, .crypted, .dharma, .wallet, .onion
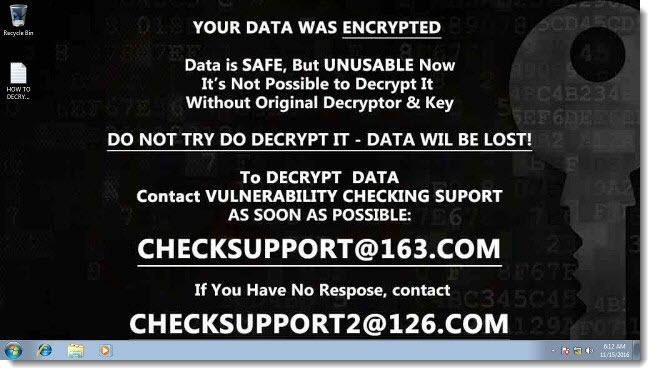
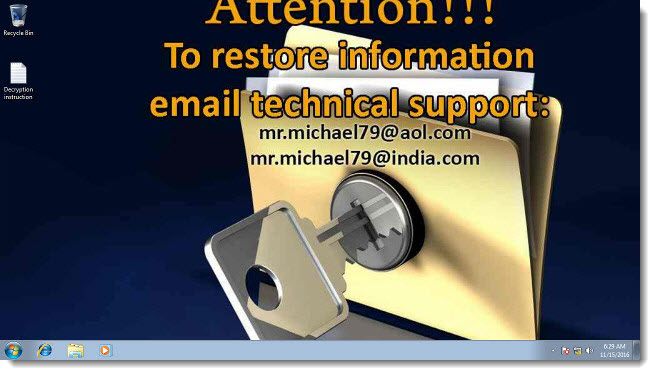
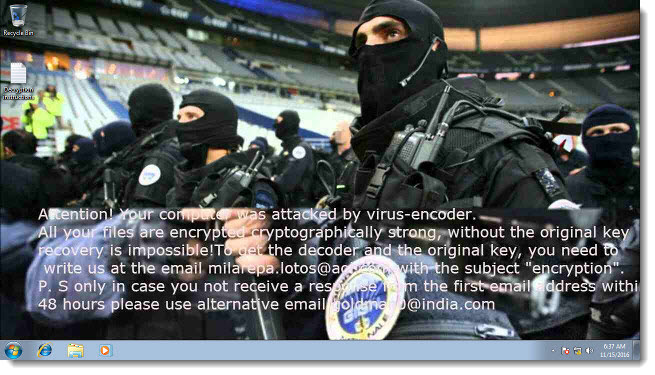
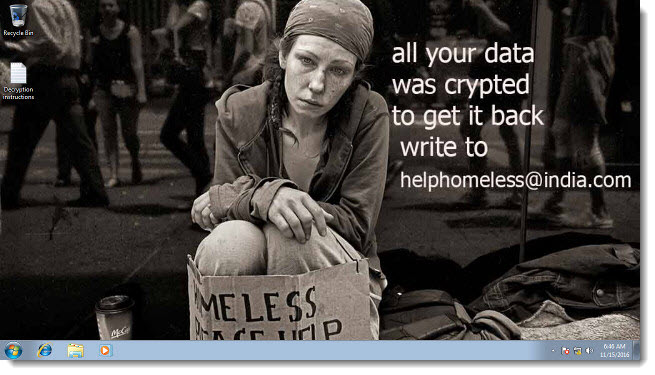
- Primiți unul dintre următoarele mesaje pe fundalul desktop al computerului dvs. sau într-un fișier .txt, .html sau .png:
- "Atenție! Computerul dumneavoastră a fost atacat de un virus-encoder.. bitcoin143@india.com"
- "Datele dumneavoastră au fost criptate.... Nu încercați să le decriptați - datele vor fi pierdute... checksupport@163.com"
- "Pentru a restabili informațiile, trimiteți un e-mail suportului tehnic"
- "toate datele dvs. au fost criptate pentru a le recupera, scrieți la helphomeless@india.com"
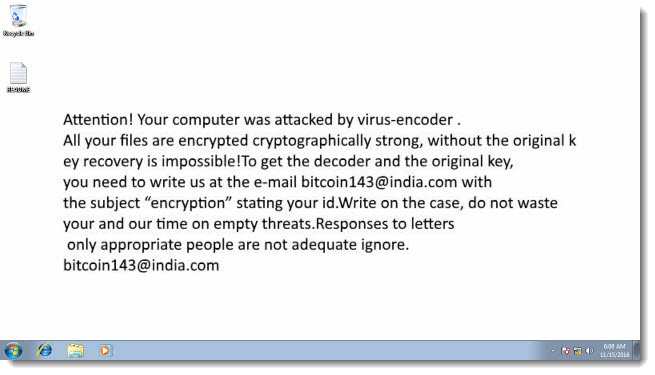
Figura 1-1
Faceți clic pe +Detalii pentru mai multe informații și imagini suplimentare asociate cu acest ransomware
Detalii
Win32/Filecoder.Crysis este un troian care criptează fișierele de pe unitățile locale. Utilizatorului i se spune că trebuie să trimită informații și să efectueze o plată utilizând serviciul de plată Bitcoin pentru a-și decripta fișierele.
- Descrierea amenințării Win32/Filecoder.Crysis pe virusradar.com
- welivesecurity.com :: Dincolo de TeslaCrypt: Familia Crysis revendică părți din teritoriul său
Indicatori de compromis
.{%EmailAddress%}.CrySiS
.{%EmailAddress%--%EmailAddress%}.xtbl
.[%EmailAddress%].dharma
.ID%hexnum%.%EmailAddress%.xtbl
.id-%hexnum%.{%EmailAddress%}.crypt
.id-%hexnum%.{%EmailAddress%}.lock
.id-%hexnum%.{%EmailAddress%}.crypted
.[%EmailAddress%].wallet
.[%EmailAddress%].onion
Galerie de imagini
Soluție
- Descărcați versiunea ESET Crysis decryptor tool 2.0.4.0 și salvați fișierul pe desktop.
ESETCrysisDecryptor.exe - Faceți clic pe Start → Toate programele → Accesorii, faceți clic dreapta pe Command prompt și apoi selectați Run as administrator din meniul contextual
- Utilizatori Windows 8 / 8.1 / 10: apăsați tasta Windows + Q pentru a căuta aplicații, tastați Command prompt în câmpul de căutare , faceți clic dreapta pe Command prompt și apoi selectați Run as administrator din meniul contextual.
- Utilizatori Windows 8 / 8.1 / 10: apăsați tasta Windows + Q pentru a căuta aplicații, tastați Command prompt în câmpul de căutare , faceți clic dreapta pe Command prompt și apoi selectați Run as administrator din meniul contextual.
- Tastați comanda
cd %userprofile%\Desktop(nu înlocuiți "userprofile" cu numele dvs. de utilizator - tastați comanda exact așa cum se arată) și apoi apăsați Enter. - Tastați comanda
ESETCrysisDecryptor.exeși apăsați Enter. - Citiți și acceptați acordul de licență pentru utilizatorul final.
- Tastați
ESETCrysisDecryptor.exe C:și apăsați Enter pentru a scana unitatea C. Pentru a scana o altă unitate, înlocuițiC:cu litera unității corespunzătoare.
- Instrumentul ESET Crysis Decryptor va rula și va fi afișat mesajul "Căutăm fișiere infectate...". Dacă se descoperă o infecție, urmați instrucțiunile din instrumentul de decriptare ESET Crysis pentru a curăța sistemul.
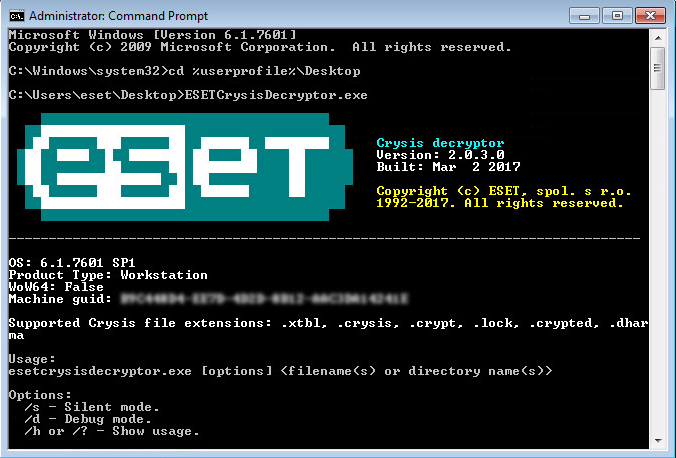
Figura 1-2


