Problema
- Jūsų ESET produktas aptiko Win32/Filecoder.Crysis infekciją
- Iššifruokite konkrečius failų variantus naudodami įrankį ESETCrysisDecryptor.exe
- Jūsų asmeniniai failai tapo užšifruoti
- Jūsų failai buvo pervadinti vienu iš šių plėtinių: .xtbl, .crysis, .crypt, .lock, .crypted, .dharma, .wallet, .onion
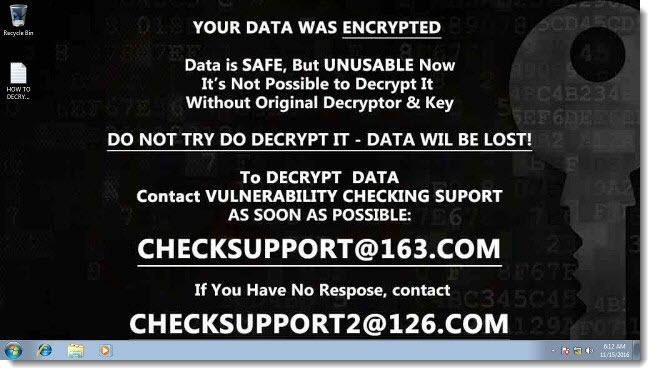
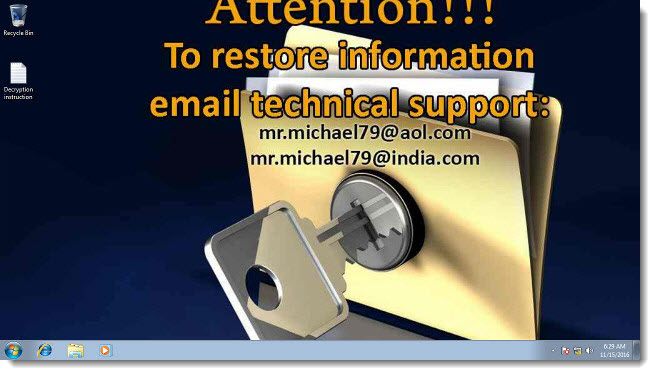
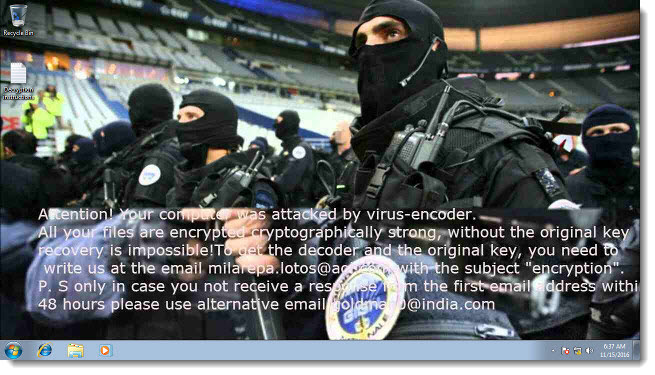
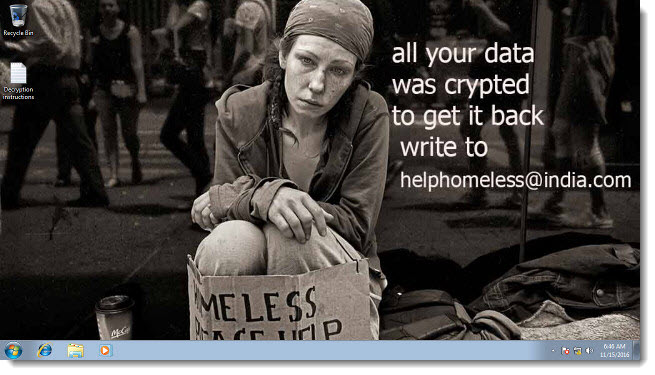
- Kompiuterio darbalaukio fone arba .txt, .html ar .png faile gaunate vieną iš toliau nurodytų pranešimų:
- "Dėmesio! Jūsų kompiuterį užpuolė virusas-koduotojas... bitcoin143@india.com"
- "Jūsų duomenys buvo užšifruoti... Nebandykite jų iššifruoti - duomenys bus prarasti... checksupport@163.com"
- "Norėdami atkurti informaciją, rašykite techninei pagalbai el. paštu"
- "visi jūsų duomenys buvo užšifruoti, norėdami juos atgauti, rašykite helphomeless@india.com"
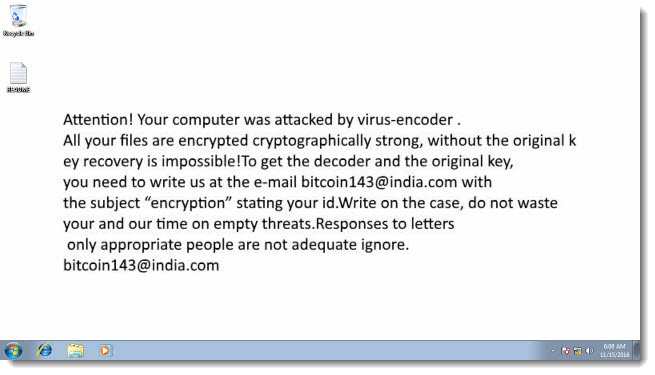
1-1 pav
Spustelėkite +Details, jei norite gauti daugiau informacijos ir papildomų su šia išpirkos reikalaujančia programine įranga susijusių paveikslėlių
Išsami informacija
Win32/Filecoder.Crysis yra Trojos arklys, kuris užšifruoja vietiniuose diskuose esančius failus. Vartotojui pranešama, kad jis turi nusiųsti informaciją ir sumokėti, naudodamasis "Bitcoin" mokėjimo paslauga, kad galėtų iššifruoti savo failus.
- Win32/Filecoder.Crysis grėsmės aprašymas virusradar.com
- welivesecurity.com :: Beyond TeslaCrypt: Crysis šeima reiškia pretenzijas į dalį savo teritorijos
Kompromitavimo požymiai
.{%EmailAddress%}.CrySiS
.{%EmailAddress%--%EmailAddress%}.xtbl
.[%EmailAddress%].dharma
.ID%hexnum%.%EmailAddress%.xtbl
.id-%hexnum%.{%EmailAddress%}.crypt
.id-%hexnum%.{%EmailAddress%}.lock
.id-%hexnum%.{%EmailAddress%}.crypted
.[%EmailAddress%].wallet
.[%EmailAddress%].onion
Paveikslėlių galerija
Sprendimas
- Atsisiųskite ESET Crysis decryptor įrankio versiją 2.0.4.0 ir išsaugokite failą darbalaukyje.
ESETCrysisDecryptor.exe - Spustelėkite Pradėti → Visos programos → Priedai, dešiniuoju pelės klavišu spustelėkite komandų eilutę ir kontekstiniame meniu pasirinkite Vykdyti kaip administratorius
- Windows 8 / 8.1 / 10 naudotojai: paspauskite Windows klavišą + Q, kad ieškotumėte programų, į paieškos laukelį įrašykite Command prompt , dešiniuoju pelės klavišu spustelėkite Command prompt ir tada iš kontekstinio meniu pasirinkite Run as administrator.
- Windows 8 / 8.1 / 10 naudotojai: paspauskite Windows klavišą + Q, kad ieškotumėte programų, į paieškos laukelį įrašykite Command prompt , dešiniuoju pelės klavišu spustelėkite Command prompt ir tada iš kontekstinio meniu pasirinkite Run as administrator.
- Įveskite komandą
cd %userprofile%\Desktop(nepakeiskite žodžio "userprofile" savo vartotojo vardu - įveskite komandą tiksliai taip, kaip parodyta) ir paspauskite Enter. - Įveskite komandą
ESETCrysisDecryptor.exeir paspauskite Enter. - Perskaitykite ir sutikite su galutinio naudotojo licencijos sutartimi.
- Įveskite komandą
ESETCrysisDecryptor.exe C:ir paspauskite Enter, kad nuskaitytumėte C diską. Norėdami nuskaityti kitą diską, pakeiskiteC:atitinkama disko raide.
- Bus paleistas ESET Crysis decryptor įrankis ir rodomas pranešimas "Ieško užkrėstų failų...". Jei aptikta infekcija, vykdykite ESET Crysis decryptor įrankio nurodymus ir išvalykite sistemą.
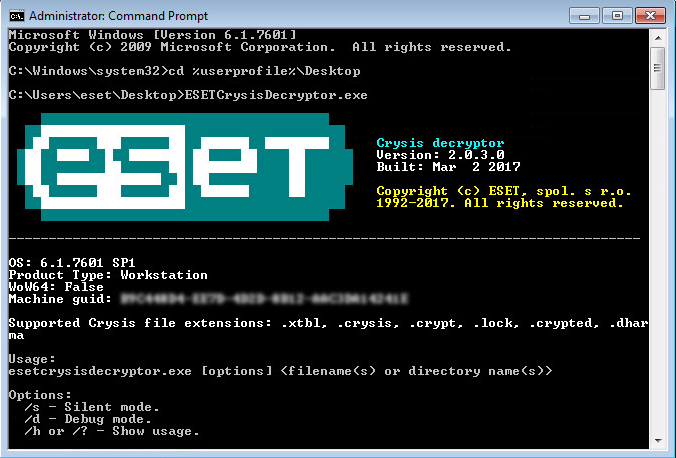
1-2 pav


